



Хакеры научились обходить систему проверки приложений в Play Store

Хакеры научились обходить систему проверки приложений в Play Store

Хакеры научились обходить систему проверки приложений в Play Store

Google пришлось удалить 50 приложений из Play Store после того, как исследователи обнаружили, что вирусописателям снова удалось обмануть систему проверки кода. Вредоносная программа под названием ExpensiveWall была найдена экспертами Check Point в приложении Lovely Wallpaper.

Эта программа регистрирует пользователей в платных онлайн-сервисах и отправляет платные SMS-сообщения на разные номера. В ходе дальнейшей проверки этот зловред был обнаружен в 50 приложениях в Play Store, он был загружен от 1 до 4,2 миллионами пользователей.

Для обхода процессов проверки Google злоумышленники зашифровали и упаковали вредоносную программу. После загрузки программа запрашивает разрешение на доступ к сети интернет, а также отправку и получение SMS-сообщений. Затем она пингует свой командный центр, отсылая информацию о зараженном устройстве, включая его местоположение и уникальные идентификаторы, такие как MAC и IP-адреса, номера IMSI и IMEI.

Следующим шагом командный сервер отправляет вредоносной программе URL-адрес, который открывается во встроенном окне WebView. Затем он загружает код JavaScript для выполнения вредоносных действий. Исследователи считают, что вредоносная программа произошла из набора для разработки программного обеспечения под названием GTK.

«Check Point уведомила Google об ExpensiveWall 7 августа 2017 года, и Google быстро удалила зарегистрированные образцы вредоносной программы из своего магазина приложений. Однако даже после того, как затронутые приложения были удалены, через несколько дней еще один образец проник в Google Play, заразив более 5000 устройств, он был удален четыре дня спустя» - отмечают исследователи.

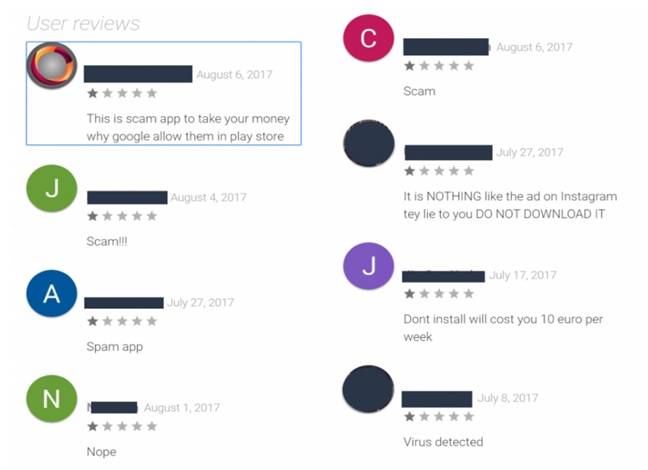
Похоже на то, что Google проигнорировала сам факт обхода системы проверки приложений. Комментарии пользователей отражают общее возмущение, так как  одно из таких вредоносных приложений даже рекламировалось в Instagram.

Подпишитесь на новости

Роскомнадзор насчитал почти 6 тысяч устройств 5G в 52 населённых пунктах

В России зарегистрировано 5986 радиоэлектронных средств стандарта 5G в 52 населённых пунктах. Почти 70% приходится на «Ростелеком» и Т2. Цифры уже внушительные, но искать сплошное покрытие пятого поколения по всей стране пока рано.

Данные доклада Роскомнадзора на форуме «Спектр-2026» опубликовали «Ведомости». На «Ростелеком» и Т2 приходится 4093 устройства, или 68,4% общего количества.

У МТС зарегистрировано 871 устройство — 14,6%. У «Вымпелкома», работающего под брендом «Билайн», — 763, или 12,7%. На «Мегафон» и «Скартел» приходится 259 устройств — оставшиеся 4,3%.

Важный нюанс: речь именно о радиоэлектронных средствах. В эту категорию входят базовые станции, радиомодули, активные антенные модули и другое оборудование.

Фактическое покрытие, по словам замглавы Роскомнадзора Олега Терлякова, остаётся точечным, преимущественно в крупных городах. Для оказания услуг 5G в ранее выделенных диапазонах операторы переоформили около 140 из 511 лицензий.

Регистрация оборудования показывает масштаб подготовки сетей. А наличие быстрого интернета у конкретного пользователя всё ещё зависит от того, где он стоит со своим смартфоном.

RSS: Новости на портале Anti-Malware.ru