



Взломана соцсеть Taringa, украдены 28 миллионов аккаунтов

Взломана соцсеть Taringa, украдены 28 миллионов аккаунтов

Взломана соцсеть Taringa, украдены 28 миллионов аккаунтов

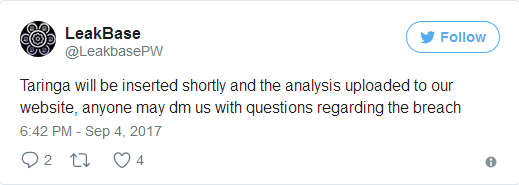
Taringa, латиноамериканский аналог социальной сети Reddit, подвергся серьезной компрометации данных, в результате чего было похищено 28 миллионов учетных записей зарегистрированных пользователей.

Сайт LeakBase, специализирующийся на уведомлении об утечках, после сканирования сделал вывод, что в общей сложности были похищены 28 722 877 записей, в которых указаны имена пользователей, адреса электронной почты и пароли.

Согласно текущим статистическим данным сайта Taringa, на платформе зарегистрировано 28 512 713 пользователей, таким образом, получается, что злоумышленники похитили 100% данных о пользователях.

Taringa в итоге подтвердил утечку данных. В своем уведомлении сайт сообщил, что инцидент произошел 1 августа, но уточнил, что никакие телефонные номера и кошельки биткойн не были украдены.

«Мы подверглись атаке извне, которая поставила под угрозу безопасность наших баз данных и кода» - говорится в уведомлении.

Теперь пользователи вынуждены менять свои пароли, к чему активно призывает сам сайт Taringa.

Интересно также отметить, что в утекших данных наиболее часто используемыми почтами оказались почты в доменах Hotmail и Gmail, а самые часто используемые пароли представляют такой список: 12345678, Taringa, Metallica, Musica, Carolina и America

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru