



Теперь любой может создать Android-вымогатель с помощью приложения

Теперь любой может создать Android-вымогатель с помощью приложения

Теперь любой может создать Android-вымогатель с помощью приложения

Исследователи Symantec обратили внимание на то, насколько легко любому человеку стать автором вредоносных программ для Android. Все это возможно благодаря набору для разработчика троянов Trojan Development Kits (TDKs) под мобильные платформы.

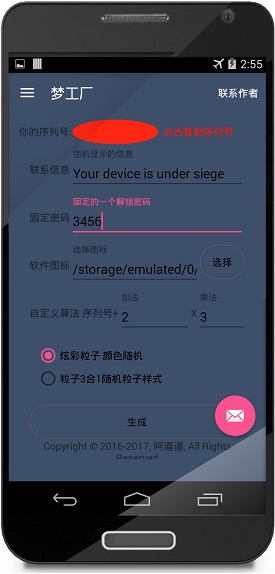
Желающие стать разработчиком вредоносов для смартфонов могут начать использовать TDK, сначала загрузив бесплатное приложение. Такие приложения доступны на хакерских форумах. Они имеют простой в использовании интерфейс, ничем не отличается от любого другого приложения Android.

Для того чтобы сгенерировать зловреда, злоумышленнику нужно всего лишь заполнить форму, выбрав требуемые настройки.

Самое печальное, что для создания вымогателя для Adnroid не требуется никаких особых навыков – если вы можете играть в Crossy Road, то вам удастся и это. Настраивается все, от отображаемого сообщения с требованием выкупа, для ключа разблокировки. Не придется писать ни одной строки кода.

«После заполнения всей необходимой информации и настроек, начинающий киберпреступник должен нажать на кнопку ‘Create’, после чего предлагается подписаться на услугу. Приложение позволяет пользователю начать онлайн-чат с разработчиком, где они могут оговорить единовременный платеж. После оформления подписки пользователь может создавать столько вариантов вымогателей, сколько пожелает» - говорит эксперт Динеш Венкатесан (Dinesh Venkatesan).

Единственным ограничением, с которым может столкнуться пользователь этого приложения – китайский интерфейс. Однако если есть спрос, есть и вероятность, что такие инструменты оснастят наличием различных языковых пакетов, для удобства работы с ними.

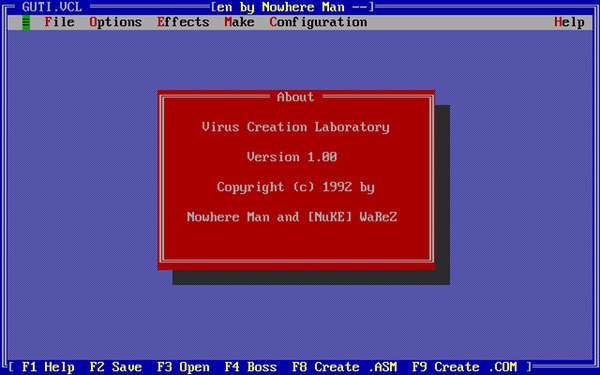
Эксперты считают удивительным, что такие решения появились только сейчас, так как еще 25 лет назад была похожая история с лабораторией для создания вирусов под DOS.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru