



DDoS-ботнет WireX заразил тысячи Android-смартфонов

DDoS-ботнет WireX заразил тысячи Android-смартфонов

DDoS-ботнет WireX заразил тысячи Android-смартфонов

Группе исследователей удалось обнаружить новый широкомасштабный ботнет, состоящий из десятков тысяч взломанных смартфонов Android. Ботнет получил название WireX, детектируется как Android Clicker, состоит из зараженных Android-устройств, на которых установлена вредоносная программа из Google Play Store, предназначенная для проведения DDoS-атак на уровне приложений.

Эксперты из Akamai, CloudFlare, Flashpoint, Google, Oracle Dyn, RiskIQ, Team Cymru, сотрудничая, наткнулись на серию кибератак в начале этого месяца. Несмотря на то, что вредоносные кампании, связанные с Android довольно распространены, именно эта привлекла внимание специалистов, которые решили собраться вместе, обменяться информацией, с целью уничтожить ботнет.

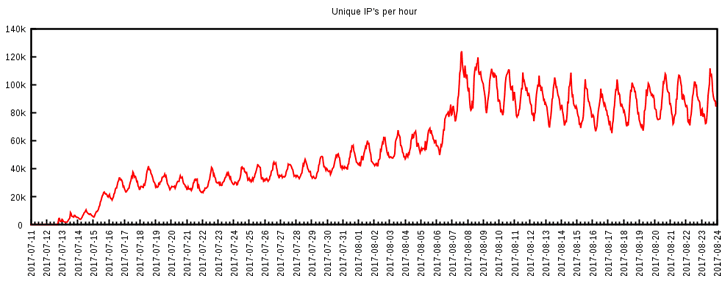
В начале этого месяца ботнет WireX использовался для небольших DDoS-атак, но во второй половине августа атаки начали стремительно увеличивать свои масштабы. На данный момент WireX уже заразил более 120 000 смартфонов Android, исследователи отметили, что в масштабной DDoS-атаке принимали участие 70 000 зараженных мобильных устройств из более чем 100 стран.

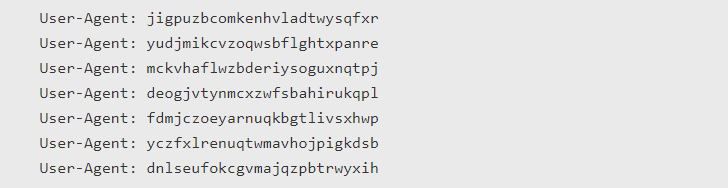
Если вы владелец сайта, подвергшегося DDoS, проверьте наличие следующих записей User-Agent, чтобы убедиться, был ли ваш сайт атакован ботнетом WireX:

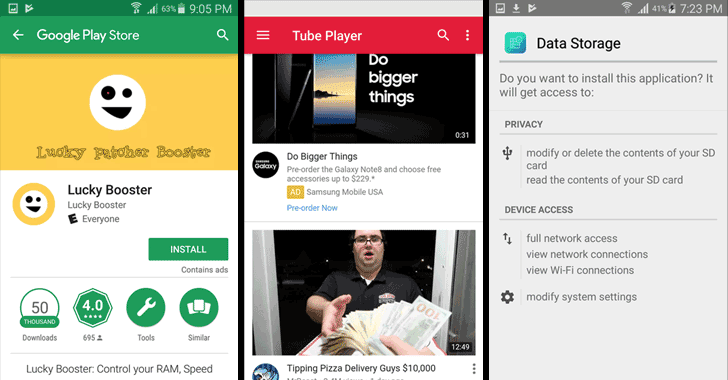
В ходе дальнейшего расследования исследователи безопасности обнаружили более 300 вредоносных приложений в официальном магазине Play Store Google, включающих вредоносный код WireX. Эти приложения маскируются под видеоплееры, рингтоны или инструменты для управления хранилищами.

Приложения, содержащие WireX, не проявляют свою вредоносную активность сразу после установки. Это делается для того, чтобы избежать обнаружения и попасть в Google Play Store.

Вместо этого приложения WireX терпеливо ждут команд от своих командных серверов, расположенных в нескольких поддоменах «axclick.store». Google уже вычислила и заблокировала большинство приложений WireX, которые в основном загружались пользователями из России, Китая и других стран Азии.

Если на вашем устройстве установлена новая версия операционной системы Android, которая включает функцию Google Play Protect, компания автоматически удалит приложения WireX с вашего устройства, если оно было заражено.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru