



Вымогатель Defray атакует сферы здравоохранения и образования

Вымогатель Defray атакует сферы здравоохранения и образования

Вымогатель Defray атакует сферы здравоохранения и образования

Исследователям из Proofpoint удалось обнаружить новый вымогатель – Defray. Этот вредонос используется в таргетированных атаках на организации образования и здравоохранения. Свое имя вымогатель получил из-за имени командного центра (C&C).

Командный центр Defray находится по адресу defrayable-listings[.]000webhostapp[.]com, этот вымогатель распространяется через вложения в виде документов Microsoft Word в электронной почте. Эксперты выделили две целевые атаки - 15 и 22 августа, обе были предназначены для конкретных организаций.

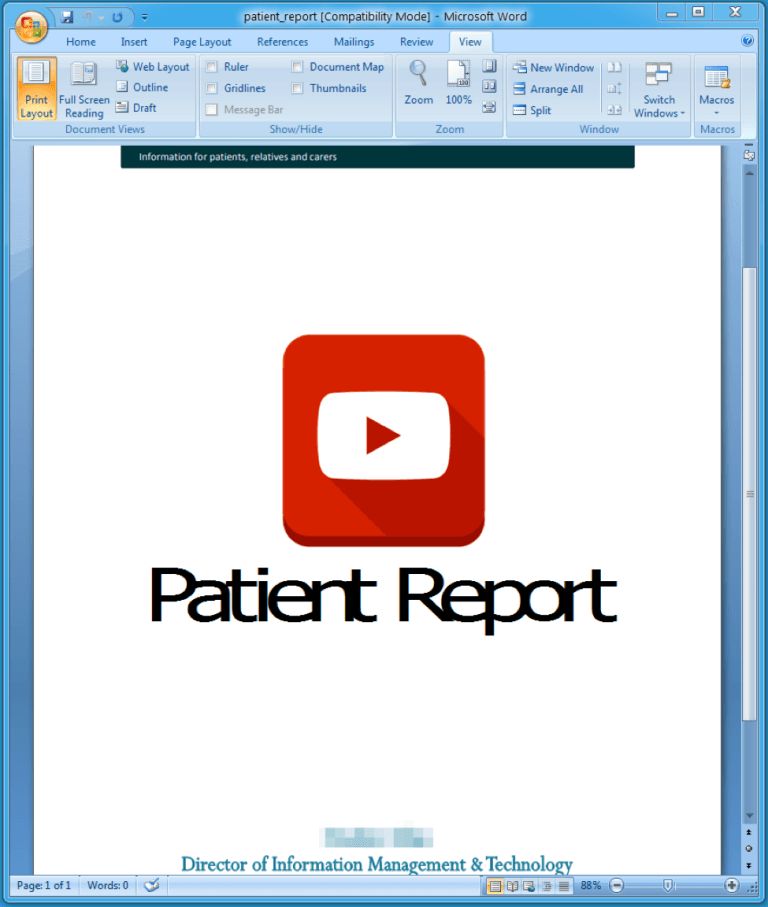
Атака, зафиксированная 22 августа, была направлена главным образом на здравоохранение и образование, вредоносные документы Microsoft Word в этой рассылке содержали встроенный исполняемый файл (OLE-объект). Также в документах находился логотип британской больницы в правом верхнем углу, подразумевалось, что письмо пришло от директора по управлению информацией и технологией этой больницы.

Проходившая же 15 августа атака была направлена на сферу производства и технологий, злоумышленники использовали письмо с темой «Заказ» и документ Microsoft Word, содержащий встроенный исполняемый файл (также OLE-объект). Эти письма приходили от якобы британского аквариума.

Киберпреступники требуют 5 000 долларов, но исследователи отметили, что пострадавшему пользователю предоставляются несколько адресов электронной почты, предположительно, принадлежащих злоумышленнику Игорю Глушкову, чтобы жертва смогла вести переговоры о меньшей сумме выкупа.

Defray шифрует множество типов файлов, при этом, не добавляя к ним расширения. После завершения процесса шифрования этот вымогатель может отключить восстановление при запуске и удалить копии теневого копирования. В Windows 7 он контролирует и завершает запущенные процессы с помощью графического интерфейса, например, диспетчер задач и браузеры.

«Defray сложно назвать масштабным вымогателем, он распространяется маленькими порциями, атакуя определенные сферы. Он не продается как услуга, и, судя по всему, принадлежит только одной группе киберпреступников» - отмечает Proofpoint.

Подпишитесь на новости

Минцифры готовит единые правила включения сайтов в белый список

Попасть в «белый список» сайтов, доступных при ограничениях интернета, должно стать проще и понятнее. Минцифры начало готовить единые правила отбора ресурсов: бизнес жалуется на непрозрачность процедуры, а у ФСБ России появились претензии к тому, как формируются перечни.

Как сообщает РБК, именно эти жалобы стали поводом для разработки регламента. Пока правила готовят, утверждённого порядка ещё нет.

По данным издания, ФСБ недовольна тем, что операторы самостоятельно добавляют в списки своих партнёров. В результате доступ могут получать запрещённые ресурсы и VPN-сервисы. Получается, механизм исключений сам нуждается в наведении порядка.

Минцифры подтвердило работу над техническим совершенствованием системы. Среди ключевых задач — бесперебойная работа «Госуслуг» и банковских сервисов.

Сейчас «белый список» представляет собой административный перечень, который формируют по обращениям органов власти. Отдельного закона для него нет, а обязательным условием включения остаётся размещение серверов в России.

Для бизнеса проблема вполне денежная: пока заявку согласовывают, сервис может оставаться недоступным пользователям во время ограничений. По оценкам экспертов, ожидание способно растянуться на месяцы.

Единые критерии должны сделать отбор прозрачнее и дать компаниям равные условия. Но главный вопрос пока открыт: появится ли у бизнеса понятный маршрут с конкретными требованиями и сроками.

RSS: Новости на портале Anti-Malware.ru