



Вымогатель Defray атакует сферы здравоохранения и образования

Вымогатель Defray атакует сферы здравоохранения и образования

Вымогатель Defray атакует сферы здравоохранения и образования

Исследователям из Proofpoint удалось обнаружить новый вымогатель – Defray. Этот вредонос используется в таргетированных атаках на организации образования и здравоохранения. Свое имя вымогатель получил из-за имени командного центра (C&C).

Командный центр Defray находится по адресу defrayable-listings[.]000webhostapp[.]com, этот вымогатель распространяется через вложения в виде документов Microsoft Word в электронной почте. Эксперты выделили две целевые атаки - 15 и 22 августа, обе были предназначены для конкретных организаций.

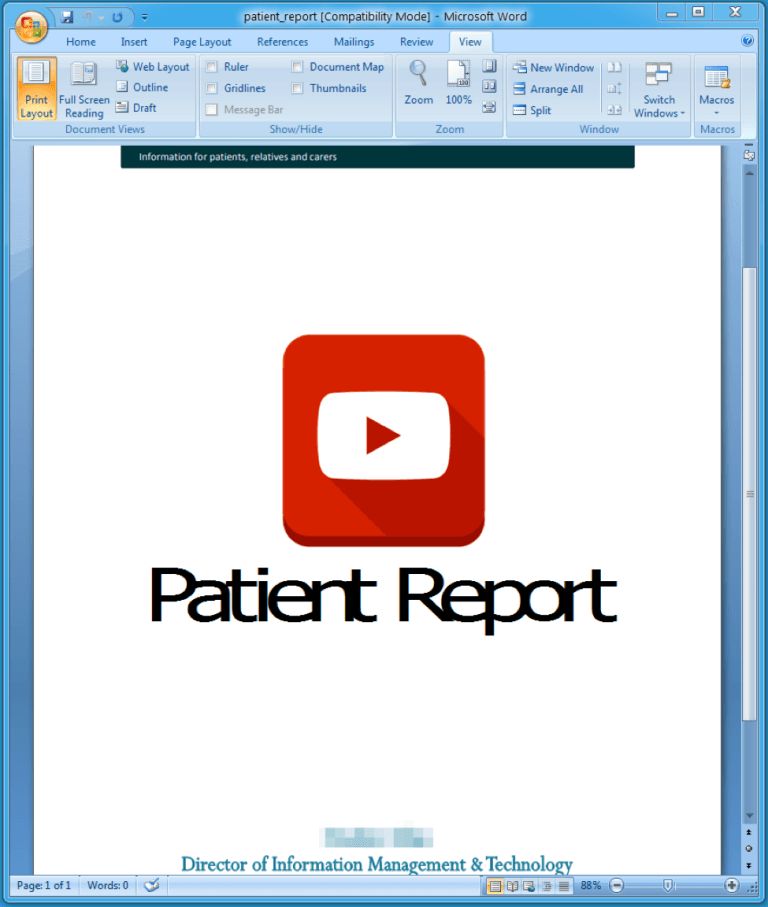
Атака, зафиксированная 22 августа, была направлена главным образом на здравоохранение и образование, вредоносные документы Microsoft Word в этой рассылке содержали встроенный исполняемый файл (OLE-объект). Также в документах находился логотип британской больницы в правом верхнем углу, подразумевалось, что письмо пришло от директора по управлению информацией и технологией этой больницы.

Проходившая же 15 августа атака была направлена на сферу производства и технологий, злоумышленники использовали письмо с темой «Заказ» и документ Microsoft Word, содержащий встроенный исполняемый файл (также OLE-объект). Эти письма приходили от якобы британского аквариума.

Киберпреступники требуют 5 000 долларов, но исследователи отметили, что пострадавшему пользователю предоставляются несколько адресов электронной почты, предположительно, принадлежащих злоумышленнику Игорю Глушкову, чтобы жертва смогла вести переговоры о меньшей сумме выкупа.

Defray шифрует множество типов файлов, при этом, не добавляя к ним расширения. После завершения процесса шифрования этот вымогатель может отключить восстановление при запуске и удалить копии теневого копирования. В Windows 7 он контролирует и завершает запущенные процессы с помощью графического интерфейса, например, диспетчер задач и браузеры.

«Defray сложно назвать масштабным вымогателем, он распространяется маленькими порциями, атакуя определенные сферы. Он не продается как услуга, и, судя по всему, принадлежит только одной группе киберпреступников» - отмечает Proofpoint.

Подпишитесь на новости

Apple ужесточит выдачу полного доступа к диску на Mac из-за ИИ-агентов

Кнопка «разрешить» может открыть приложению гораздо больше, чем кажется. Apple готовит дополнительные меры контроля полного доступа к диску в macOS — разрешения, которое даёт широкий доступ к личным данным. Чем самостоятельнее становятся ИИ-агенты, тем опаснее выдавать им такие полномочия на автомате.

В заявлении на сайте Apple Developer компания напоминает: полный доступ к диску нужен, в частности, для корректной работы программ резервного копирования. Ради этого он позволяет обходить значительную часть обычных механизмов защиты приватности.

Но некоторые разработчики используют разрешение так, что пользователи могут не осознавать масштаб последствий. По предупреждению Apple, под угрозой оказываются файлы, почта, сообщения и история браузера.

В случае приложений для общения вопрос касается ещё и данных собеседников, они-то доступ чужой программе не выдавали.

Apple обещает добавить меры контроля, чтобы предоставление таких полномочий требовало явно выраженного действия пользователя. Перед этим человек должен понимать, чем рискует. Как именно изменится процедура, в какой версии macOS и когда появятся нововведения, компания пока не раскрывает.

Отдельно Apple связывает необходимость изменений с развитием всё более способных и автономных ИИ-агентов. Удобный помощник с доступом к личной переписке и документам получает серьёзные возможности, и цена ошибки растёт вместе с ними.

RSS: Новости на портале Anti-Malware.ru