



Атака через Facebook Messenger - пользователи любой ОС под угрозой

Атака через Facebook Messenger - пользователи любой ОС под угрозой

Атака через Facebook Messenger - пользователи любой ОС под угрозой

Исследователи Лаборатории Касперского обнаружили вредоносную кросс-платформенную кампанию в Facebook Messenger, в ходе которой пользователи получают ссылку на видео, перенаправляющую их на веб-сайт, устанавливающий вредоносную программу на компьютеры.

До сих пор не до конца понятен весь механизм распространения вредоносной программы. Эксперты полагают, что спамеры используют скомпрометированные учетные записи для отправки вредоносной ссылки.

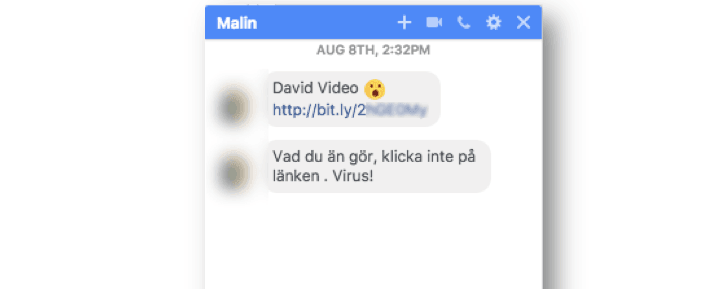
Злоумышленники используют социальную инженерию, с помощью которой пытаются заставить пользователей перейти по ссылке в сообщении. Сообщение содержит имя одного из друзей жертвы в Facebook и ссылку вида bit.ly, которая ведет якобы на видео.

URL перенаправляет пользователя на документ Google, отображающий динамически генерируемую миниатюру видео, при нажатии на эту миниатюру пользователь будет перенаправлен на другую страницу, которая будет зависеть от его браузера и операционной системы.

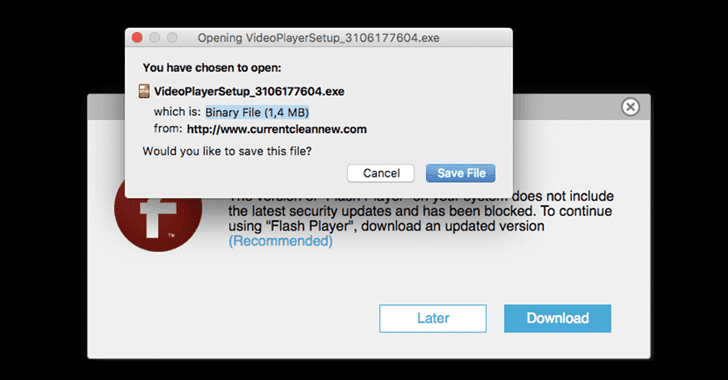
Например, пользователи Mozilla Firefox в Windows перенаправляются на веб-сайт, который отображает фальшивое уведомление об обновлении Flash Player, а затем предлагает исполняемый файл Windows, являющийся рекламной программой.

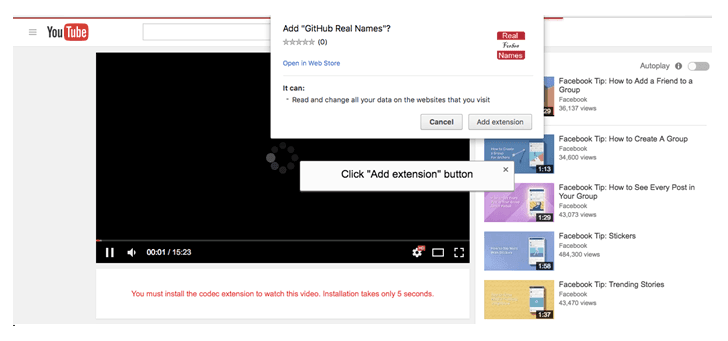
Пользователи Google Chrome перенаправляются на веб-сайт, маскирующийся под YouTube, на нем отображается всплывающее сообщение об ошибке, которое пытается убедить пользователя загрузить вредоносное расширение Chrome из Google Web Store.

Расширение фактически является загрузчиком, который позволяет злоумышленнику загрузить вредоносную программу на компьютер жертвы.

Пользователи Safari в Mac OS X попадают на веб-страницу, похожую на ту, которая предоставляется пользователям Firefox. Она так же предлагает обновление Flash, являющееся вредоносным файлом .dmg. Похожий сценарий и в случае с пользователями Linux.

По словам экспертов, основной целью злоумышленников в этой кампании является получение дохода от рекламных приложений.

Подпишитесь на новости

Травля из Telegram вышла на улицы: во Владике выявили 12-летнюю зачинщицу

Во Владивостоке фотографии школьников публиковали в телеграм-канале вместе с оскорблениями и призывами к расправе. Затем травля перешла в физическое насилие: по сообщениям о пострадавших, детей били, унижали и преследовали в школах и на улице.

Как пишут «Известия», полиция установила администратора канала — 12-летнюю школьницу. Обращение поступило от матери одной из пострадавших.

В канале появилось более сотни публикаций. Среди описанных случаев — травля 11-летней девочки, которая перестала посещать школу. В отношении отца администратора составили протокол о ненадлежащем исполнении родительских обязанностей.

Материалы передали в комиссию по делам несовершеннолетних; школьницу поставят на профилактический учет. Проверкой также заинтересовались Следственный комитет и прокуратура.

Опрошенные эксперты подчеркивают: онлайн-травля часто связана с конфликтами внутри реального сообщества. Чат расширяет аудиторию, усиливает давление и создает ощущение коллективного одобрения агрессии.

Поэтому удалить канал — важный шаг, но школьные отношения этим не исправить. Специалисты рекомендуют сохранять доказательства, сообщать площадке о нарушениях и поддерживать пострадавшего, не подвергая себя опасности.

RSS: Новости на портале Anti-Malware.ru