



Атака через Facebook Messenger - пользователи любой ОС под угрозой

Атака через Facebook Messenger - пользователи любой ОС под угрозой

Атака через Facebook Messenger - пользователи любой ОС под угрозой

Исследователи Лаборатории Касперского обнаружили вредоносную кросс-платформенную кампанию в Facebook Messenger, в ходе которой пользователи получают ссылку на видео, перенаправляющую их на веб-сайт, устанавливающий вредоносную программу на компьютеры.

До сих пор не до конца понятен весь механизм распространения вредоносной программы. Эксперты полагают, что спамеры используют скомпрометированные учетные записи для отправки вредоносной ссылки.

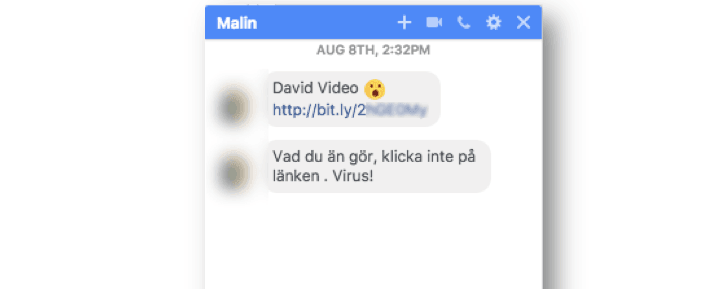
Злоумышленники используют социальную инженерию, с помощью которой пытаются заставить пользователей перейти по ссылке в сообщении. Сообщение содержит имя одного из друзей жертвы в Facebook и ссылку вида bit.ly, которая ведет якобы на видео.

URL перенаправляет пользователя на документ Google, отображающий динамически генерируемую миниатюру видео, при нажатии на эту миниатюру пользователь будет перенаправлен на другую страницу, которая будет зависеть от его браузера и операционной системы.

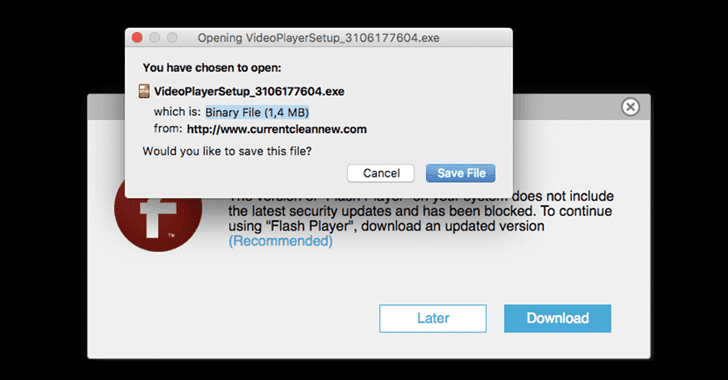
Например, пользователи Mozilla Firefox в Windows перенаправляются на веб-сайт, который отображает фальшивое уведомление об обновлении Flash Player, а затем предлагает исполняемый файл Windows, являющийся рекламной программой.

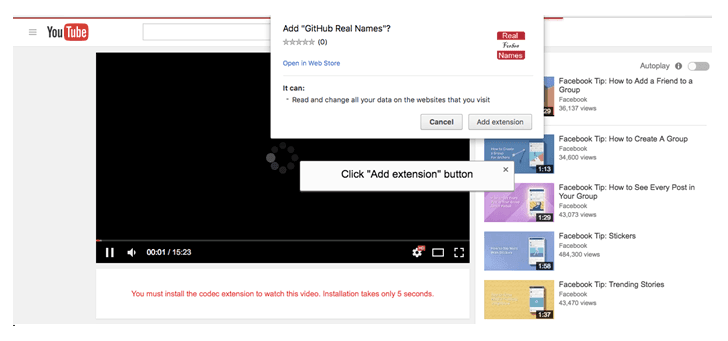
Пользователи Google Chrome перенаправляются на веб-сайт, маскирующийся под YouTube, на нем отображается всплывающее сообщение об ошибке, которое пытается убедить пользователя загрузить вредоносное расширение Chrome из Google Web Store.

Расширение фактически является загрузчиком, который позволяет злоумышленнику загрузить вредоносную программу на компьютер жертвы.

Пользователи Safari в Mac OS X попадают на веб-страницу, похожую на ту, которая предоставляется пользователям Firefox. Она так же предлагает обновление Flash, являющееся вредоносным файлом .dmg. Похожий сценарий и в случае с пользователями Linux.

По словам экспертов, основной целью злоумышленников в этой кампании является получение дохода от рекламных приложений.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru