



Zerodium заплатит $500 000 за эксплойты для мобильных мессенджеров

Zerodium заплатит $500 000 за эксплойты для мобильных мессенджеров

Zerodium заплатит $500 000 за эксплойты для мобильных мессенджеров

Из-за растущего спроса на атаки, использующие уязвимости нулевого дня, компания Zerodium предлагает серьёзные деньги за эксплойты, способные пробить Signal, WhatsApp и другие мобильные приложения, позволяющие конфиденциально обмениться сообщениями.

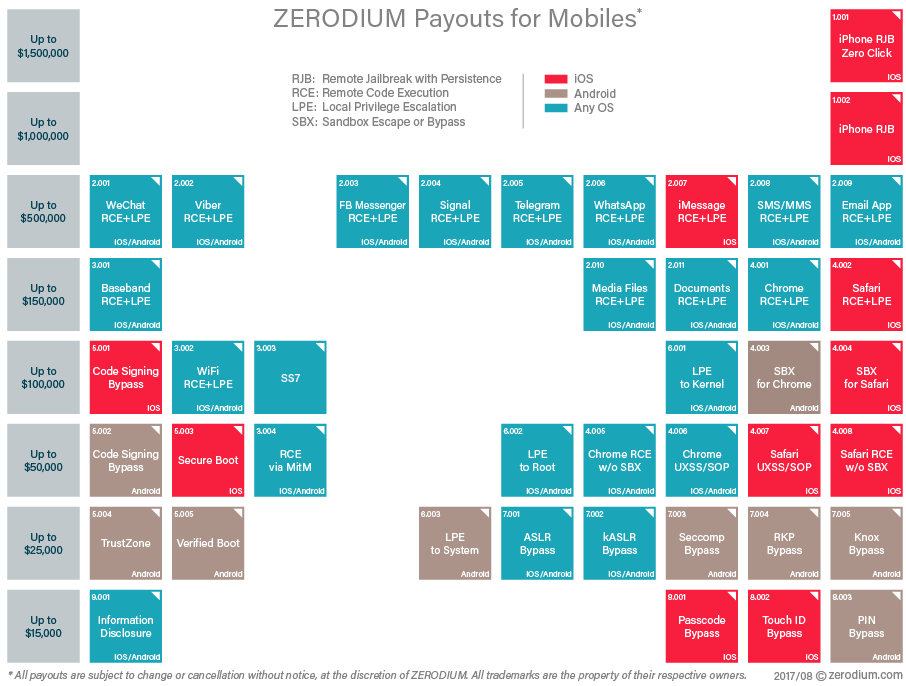
Zerodium, основанная в 2015 году, в среду заявила о намерении заплатить 500 000 долларов за полностью функциональные сценарии атак, которые работают против Signal, WhatsApp, iMessage, Viber, WeChat и Telegram. Также компания обещает платить ту же сумму за экслойты для мобильных приложений электронной почты. Это одна из самых высоких сумм, озвученная Zerodium.

«Мобильным приложениям и, соответственно, эксплойтам для них, уделяется все больше внимания, так что вполне естественно цены на них растут. Суммы, обозначенные Zerodium, показывают, насколько для хакеров стал приоритетен взлом мобильных устройств» - говорит старший консультант по безопасности приложений в AppSec Consulting, Адам Кодилл (Adam Caudill).

Одна из самых известных атак государства на мобильные устройства была зафиксирована в прошлом году, когда iPhone политического преступника в Объединенных Арабских Эмиратах пытались взломать. В процессе этой атаки использовались три уязвимости для установки вредоносной программы, способной похитить конфиденциальные сообщения из большого количества приложений, включая Gmail, Facebook и WhatsApp.

Сценарий атаки был разработан NSO Group, израильским подразделением американской компании Francisco Partners Management, штаб-квартира которой находится в США. Apple устранила уязвимости вскоре после того, как атака была обнаружена.

На рисунке ниже отчетливо виден рост выплат Zerodium за уязвимости в мобильных платформах.

Исследователи отмечают, что этот рост вполне естественен, так как пользователи в последнее время чаще используют телефоны для отправки текстовых сообщений и электронной почты. Очень ценятся эксплойты, способные скомпрометировать переписки в таких защищенных приложениях, как Signal.

Также Zerodium отметила, что заплатит 150 000 долларов за мультимедийные файлы или документы, способные выполнить вредоносный код на телефоне, и 100 000 долларов за обход защиты изолированной программной среды.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru