



Blizzard Entertainment подверглась массовой DDoS-атаке

Blizzard Entertainment подверглась массовой DDoS-атаке

Blizzard Entertainment подверглась массовой DDoS-атаке

Веб-серверы Blizzard Entertainment подверглись серии массовых DDoS-атак, что явилось причиной разъединений и задержек в таких играх Blizzard, как World of Warcraft и Overwatch.

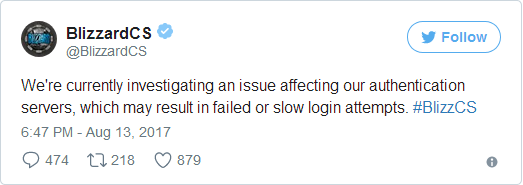
Атаки начались 13 августа, когда официальный Twitter-аккаунт поддержки клиентов сообщил:

«В настоящее время мы расследуем проблему, влияющую на наши серверы аутентификации, что может привести к неудачным попыткам входа в систему или большим задержкам».

Спустя несколько минут в другом твите компания заявила:

«В настоящее время мы отслеживаем DDoS-атаку, влияющую на соединение игроков с нашими играми».

Более того, атаке удалось вывести из строя опцию оплаты PayPal для Blizzard. Об этом также было сообщено в твиттере, где компания принесла свои извинения за временные неудобства.

По данным DownDetector, платформы, отслеживающей перебои в работе популярных сайтов и атаки, данная DDoS-атака началась около 11:28 утра, она стала причиной проблем с подключением к сайту и авторизацией.

До сих пор остается загадкой, кто же стоит за этими атаками. В прошлом Blizzard подвергалась нападкам со стороны хакерской группы PoodleCorp, однако на данный момент эта группа не ведет какой-либо деятельности.

Стоит отметить, что это уже второй раз за неделю, когда Blizzard испытывает проблемы со своим сервисом. 9 августа Blizzard столкнулась с техническими проблемами, связанными с Overwatch.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru