



Вымогатели Locky и Mamba возвращаются с новыми возможностями

Вымогатели Locky и Mamba возвращаются с новыми возможностями

Вымогатели Locky и Mamba возвращаются с новыми возможностями

Эксперты предупреждают о появлении новых образцов вымогателей Mamba и Locky. В прошлом году эти шифровальщики держали пользователей в страхе, а в этом году злоумышленники, стоящие за ними, решили оснастить их более разрушительными возможностями.

Diablo6 – новый вариант вымогателя Locky

Locky впервые появился в начале 2016 года и быстро стал одним из самых распространенных вымогателей. Он распространялся благодаря вредоносным вложениям и шифровал почти все форматы файлов на компьютере жертвы, требуя выкуп в биткойнах.

Недавно исследователям удалось обнаружить вредоносную кампанию, распространяющую новый вариант вымогателя Locky, он стал известнее как Diablo6. Атакует Diablo6 преимущественно пользователей и компании в США, затем идет Австрия.

Независимый исследователь по безопасности, использующий онлайн-псевдоним Racco42, наткнулся на новый вариант Locky, который шифрует файлы на зараженных компьютерах и добавляет к ним расширение.diablo6.

Как обычно, шифровальщик распространяется в электронных письмах, содержащих файл Microsoft Word в качестве вложения, который при открытии запускается скрипт VBS. Этот скрипт загружает саму вредоносную программу с удаленного сервера на компьютер пользователя.

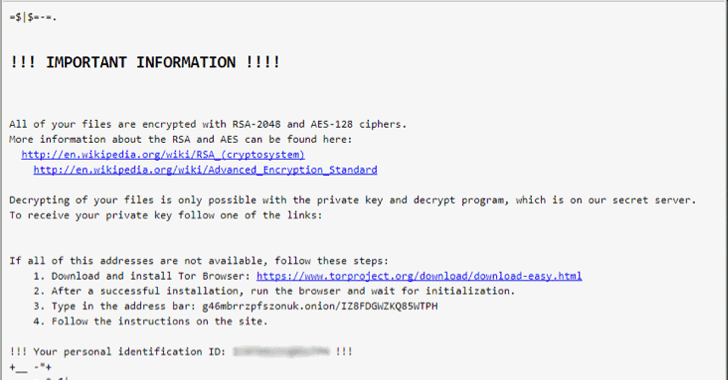
После запуска новый вымогатель шифрует файлы с помощью ключа RSA-2048 (256-битное алгоритм шифрования AES CBC), затем отображает инструкцию, по которой пользователь должен загрузить и установить браузер Tor, после чего посетить сайт злоумышленника для получения дальнейших инструкций.

Diablo6 требует от жертвы 0,48 биткойна (более $ 2,079 за восстановление файлов.

К сожалению, в настоящее время невозможно восстановить файлы, зашифрованные Diablo6, поэтому пользователям необходимо соблюдать осторожность при открытии вложений электронной почты.

Новый вариант вредоноса Mamba

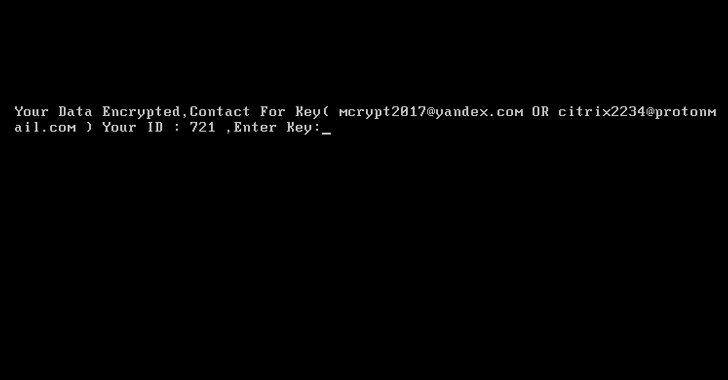
Mamba – очень агрессивный вид вымогателя, он шифрует весь жесткий диск зараженного компьютера, из-за чего операционная система становится непригодной к использованию. Mamba был нацелен на корпорации и крупные организации.

Теперь исследователи Лаборатории Касперского обнаружили новую кампанию по распространению Mamba, атакующую корпоративные сети в Бразилии и Саудовской Аравии.

Mamba использует легитимную программу шифрования Windows DiskCryptor с открытым исходным кодом, благодаря чему удается полностью блокировать жесткие диски компьютеров в целевых организациях. Таким образом, данные расшифровать невозможно, поскольку алгоритмы шифрования, используемые DiskCryptor, очень сильны.

Схема распространения Mamba предполагает либо использование набора эксплойтов, либо вредоносные вложения, отправленные по электронной почте.

Подпишитесь на новости

Российская снаружи, импортная внутри: электронику проверят повторно

Производителям электроники станет сложнее однажды показать комиссии российские компоненты, получить место в государственном реестре, а затем заменить начинку дешёвыми иностранными аналогами. Власти начали проводить повторные проверки непосредственно на предприятиях.

О новой схеме контроля рассказал первый вице-премьер Денис Мантуров на форуме «Микроэлектроника — 2026», сообщает «Интерфакс».

По его словам, некоторые компании представляют для первоначальной оценки изделие, соответствующее требованиям локализации, но после включения в реестр меняют часть компонентов. В итоге оборудование остаётся российским на бумаге, а внутри постепенно переезжает за границу.

Теперь Минпромторг вместе с Росстандартом будет проверять продукцию повторно, уже на производственных площадках. Если компанию снова поймают на подмене компонентов, её предлагают исключать из реестра российской промышленной продукции на несколько лет. Правительство намерено поддержать эту инициативу.

Ответственность собираются распределить и на покупателей. Государственные и корпоративные заказчики, работающие по законам № 44-ФЗ и № 223-ФЗ, должны будут проверять, соответствует ли поставленное оборудование заявленному уровню локализации. При необходимости к экспертизе смогут привлекать Минпромторг, РСПП и профильных специалистов.

Одновременно власти переходят к балльной оценке происхождения продукции. Чем больше операций и компонентов локализовано в России, тем выше показатель изделия. Для телекоммуникационного оборудования такая система уже действует, а с января 2027 года её планируют распространить на интегральные микросхемы.

Российская наклейка, таким образом, перестаёт быть пожизненной индульгенцией. Теперь придётся доказывать происхождение электроники не только перед входом в реестр, но и после — когда коробка уже открыта.

RSS: Новости на портале Anti-Malware.ru