



Разработчики используют рекламные библиотеки в Android для сбора данных

Разработчики используют рекламные библиотеки в Android для сбора данных

Разработчики используют рекламные библиотеки в Android для сбора данных

Оксфордские исследователи полагают, что обнаружили новый уровень рекламных (а возможно, и вредоносных) программ, использующих общие библиотеки для «слияния» приложений  с разными уровнями привилегий.

Библиотеки считаются достаточно распространенным вектором атак, но эксперты считают, что большинство исследований рассматривают приложения отдельно друг от друга.

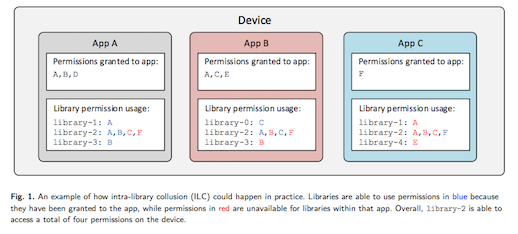
Соответственно, они пошли другим путем, использовав подход, при котором одна и та же библиотека в двух разных приложениях может предоставлять информацию из приложения с более высокими привилегиями в приложение с более низкими привилегиями.

По словам исследователей, такое явление встречается, когда отдельные библиотеки получают больше комбинированных привилегий на устройстве благодаря тому, что встроены в несколько приложений, причем каждое приложение имеет определенный набор прав.

Это представляет реальную угрозу, поскольку повторное использование библиотеки в разных приложениях не является ошибкой, это особенность: она повышает эффективность приложений и уменьшает их размер, позволяя им использовать код, который был предварительно загружен на устройство.

Учитывая, что злоумышленники стандартизируют свои библиотеки, исследователи сосредоточили свои усилия на рекламных, поскольку они почти повсеместны в приложениях для смартфонов, и уже собирают и агрегируют конфиденциальные личные данные.

В исследовании был сделан упор на библиотеки, обрабатывающие следующие данные: местоположение, использование приложения, информацию об устройстве, данные связи, такие как журналы вызовов и сообщения, доступ к хранилищу (включая, например, файлы пользователя, которые могут указывать на их интересы), и микрофон.

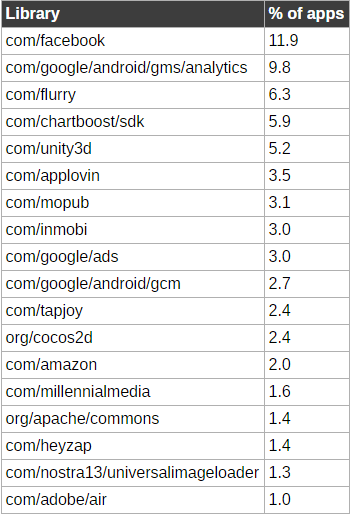
Эксперты взяли более 15 000 приложений, которые имели более миллиона загрузок, и пытались идентифицировать привязанные к ним библиотеки.

Среди 18 самых популярных библиотек есть знакомые имена:

«Основная проблема заключается в том, что Androidне может отделить привилегии библиотек и их хост-приложений» - утверждают исследователи.

Это открывает возможности рекламных сетей улучшить сбор данных, при этом без необходимости получения дополнительных разрешений пользователя.

Углубляясь в анализ, эксперты также обнаружили, что рекламные библиотеки позволяют увеличить сбор данных в 2,4 раза за день. То есть данные среднестатистического пользователя отправляются на 1,7 различных рекламных серверов в день.

Оксфордские исследователи полагают, что обнаружили новый уровень рекламных (а возможно, и вредоносных) программ, использующих общие библиотеки для «слияния» приложений  с разными уровнями привилегий.

" />

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru