



Новая фишинговая кампания Trickbot мастерски подделывает сайт банка

Новая фишинговая кампания Trickbot мастерски подделывает сайт банка

Новая фишинговая кампания Trickbot мастерски подделывает сайт банка

Банковский троян Trickbot был замечен в новой спам-кампании, в рамках которой жертвы заманиваются на фишинговую страницу, которую невозможно отличить от легитимной банковской.

Напомним, что вредонос Trickbot сосредоточил свое внимание на финансовом секторе США, Великобритании, Австралии и других стран, он с прошлого года атаковал клиентов онлайн-банкинга.

Злоумышленники, стоящие за Trickbot постоянно улучшают и развивают свою программу. Например, можно отметить эксперименты с EternalBlue, эксплойтом Windows, который помог распространить WannaCry и Petya.

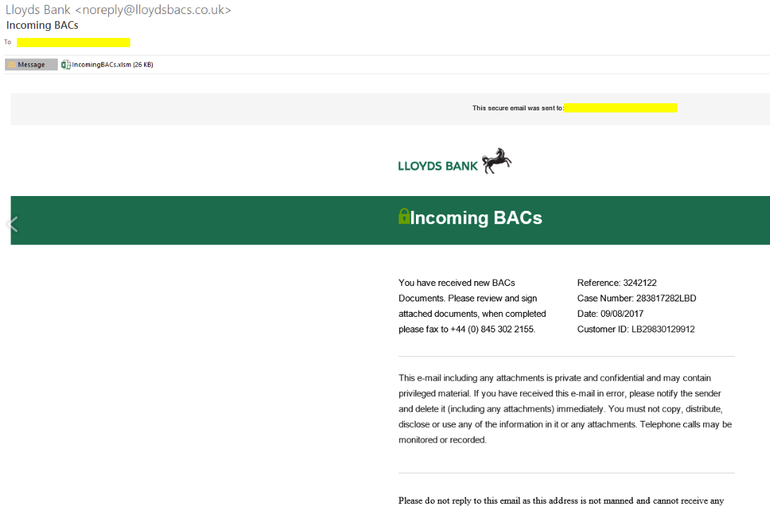
Но фишинг все же остается основным вектором распространения троянов, и этот не исключение. Замеченная исследователями недавно вредоносная кампания Trickbot отправила более 75 000 писем за 25 минут, в письмах утверждается, что они принадлежат одному из крупнейших банков Великобритании Lloyds.

В теме и теле писем было отмечено, что речь идет о платёжной системе Великобритании BACS, а жертве якобы нужно просмотреть и подписать прикрепленные документы.

После загрузки и открытия Excel-вложения под именем «IncomingBACs.xlsm», пользователю предлагается включить макросы, чтобы разрешить редактирование документа. Однако, как и во многих вредоносных кампаниях, этот процесс позволяет загрузить вредоносную нагрузку.

В этом случае троянец использует PowerShell для загрузки исполняемого файла, который в конечном итоге запускается как «Pdffeje.exe», является основным процессом TrickBot, который устанавливает вредоносную программу на компьютер.

После заражения Trickbot работает в фоновом режиме и ждет, когда жертва посетит свой онлайн-банк. В момент попытки пользователя зайти на легитимный сайт своего банка, вредонос перенаправляет его на вредоносный сайт, который в данном случае является поддельной версией веб-сайта Lloyds. Интересно то, что фишинговый сайт практически нельзя отличить от оригинального - правильный URL-адрес онлайн-банка и законный сертификат SSL прилагаются.

«Используя HTML и JavaScript, вредоносный сайт может отображать правильный URL-адрес и цифровой сертификат подлинного сайта на вредоносной странице» - говорит исследователь из Cyren.

Таким образом, введя пользователя в заблуждение такой качественной подделкой, злоумышленники могут получить данные его доступа к онлайн-банку, а в будущем похитить средства жертвы.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru