



Новая фишинговая кампания Trickbot мастерски подделывает сайт банка

Новая фишинговая кампания Trickbot мастерски подделывает сайт банка

Новая фишинговая кампания Trickbot мастерски подделывает сайт банка

Банковский троян Trickbot был замечен в новой спам-кампании, в рамках которой жертвы заманиваются на фишинговую страницу, которую невозможно отличить от легитимной банковской.

Напомним, что вредонос Trickbot сосредоточил свое внимание на финансовом секторе США, Великобритании, Австралии и других стран, он с прошлого года атаковал клиентов онлайн-банкинга.

Злоумышленники, стоящие за Trickbot постоянно улучшают и развивают свою программу. Например, можно отметить эксперименты с EternalBlue, эксплойтом Windows, который помог распространить WannaCry и Petya.

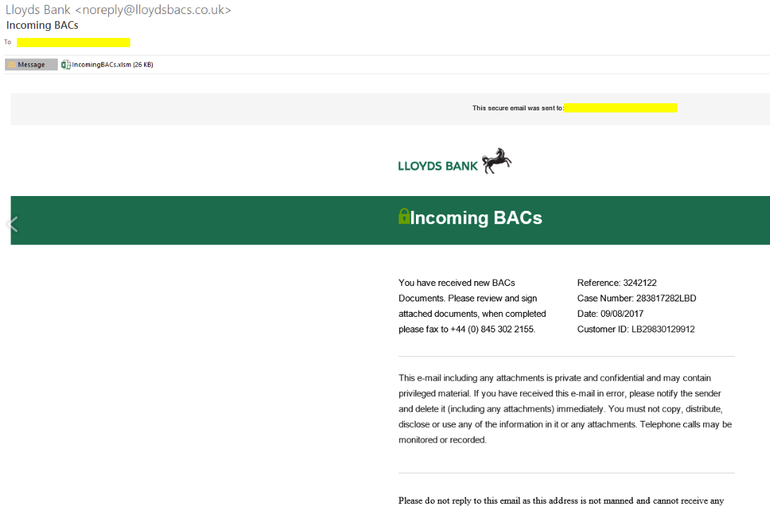
Но фишинг все же остается основным вектором распространения троянов, и этот не исключение. Замеченная исследователями недавно вредоносная кампания Trickbot отправила более 75 000 писем за 25 минут, в письмах утверждается, что они принадлежат одному из крупнейших банков Великобритании Lloyds.

В теме и теле писем было отмечено, что речь идет о платёжной системе Великобритании BACS, а жертве якобы нужно просмотреть и подписать прикрепленные документы.

После загрузки и открытия Excel-вложения под именем «IncomingBACs.xlsm», пользователю предлагается включить макросы, чтобы разрешить редактирование документа. Однако, как и во многих вредоносных кампаниях, этот процесс позволяет загрузить вредоносную нагрузку.

В этом случае троянец использует PowerShell для загрузки исполняемого файла, который в конечном итоге запускается как «Pdffeje.exe», является основным процессом TrickBot, который устанавливает вредоносную программу на компьютер.

После заражения Trickbot работает в фоновом режиме и ждет, когда жертва посетит свой онлайн-банк. В момент попытки пользователя зайти на легитимный сайт своего банка, вредонос перенаправляет его на вредоносный сайт, который в данном случае является поддельной версией веб-сайта Lloyds. Интересно то, что фишинговый сайт практически нельзя отличить от оригинального - правильный URL-адрес онлайн-банка и законный сертификат SSL прилагаются.

«Используя HTML и JavaScript, вредоносный сайт может отображать правильный URL-адрес и цифровой сертификат подлинного сайта на вредоносной странице» - говорит исследователь из Cyren.

Таким образом, введя пользователя в заблуждение такой качественной подделкой, злоумышленники могут получить данные его доступа к онлайн-банку, а в будущем похитить средства жертвы.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru