



Cisco анонсировала инструмент сбора и обработки данных GOSINT

Cisco анонсировала инструмент сбора и обработки данных GOSINT

Cisco анонсировала инструмент сбора и обработки данных GOSINT

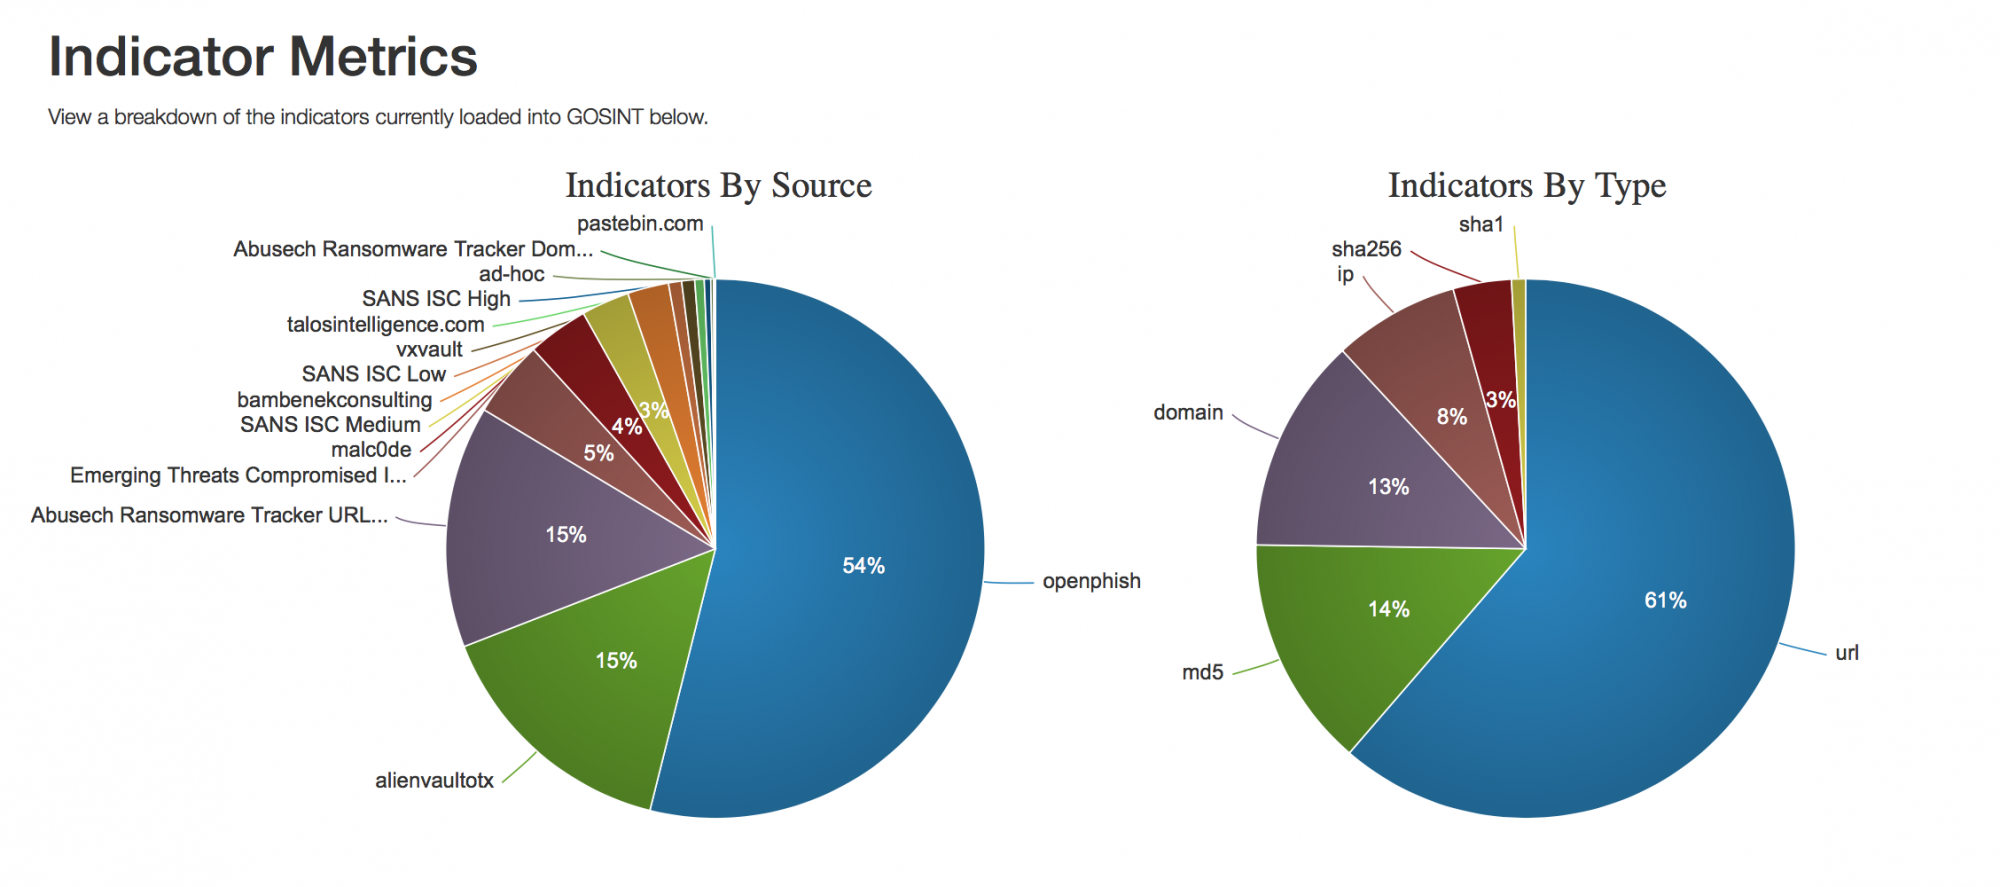
Компания Cisco объявила о том, что инструмент сбора и обработки данных с открытым исходным кодом GOSINT стал доступен для общественности. GOSINT позволяет специалисту по безопасности собирать и стандартизировать структурированную и неструктурированную информацию об угрозах.

В сети сейчас доступно много решений OSINT (разведка на основе открытых источников), но при этом нет простого способа сбора и фильтрации, с целью найти полезную информацию. GOSINT объединяет, проверяет и отфильтровывает показатели потребления другими инструментами, такими как CRIT, MISP.

GOSINT также может позволить аналитикам в области безопасности принимать решение о том, какие показатели отслеживать, а какие просто игнорировать. Принятие таких решений имеет решающее значение для управления любыми наборами угроз. Совместная работа аналитика и GOSINT значительно повышает качество эффективности обнаружения угроз.

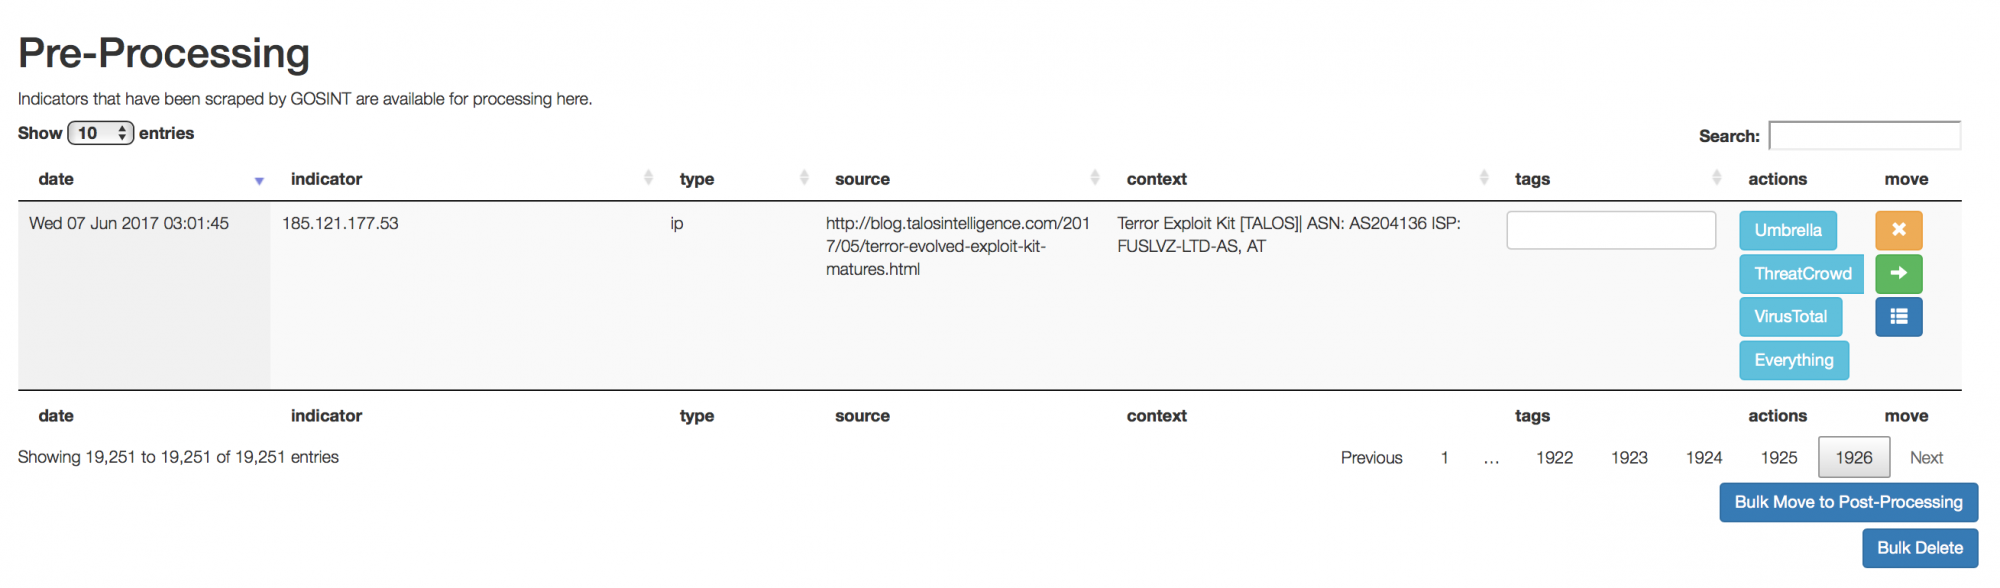
В настоящее время GOSINT может предпринимать несколько действий, чтобы обеспечить дополнительный контекст индикаторам на этапе предварительной обработки. Аналитик может запускать индикаторы, используя Cisco Umbrella, ThreatCrowd, VirusTotal и другие источники. Информация, возвращаемая этими службами, может помочь аналитику вынести вердикт по значению индикатора, а также пометить индикатор дополнительным контекстом, который может быть использован позже в процессе анализа.

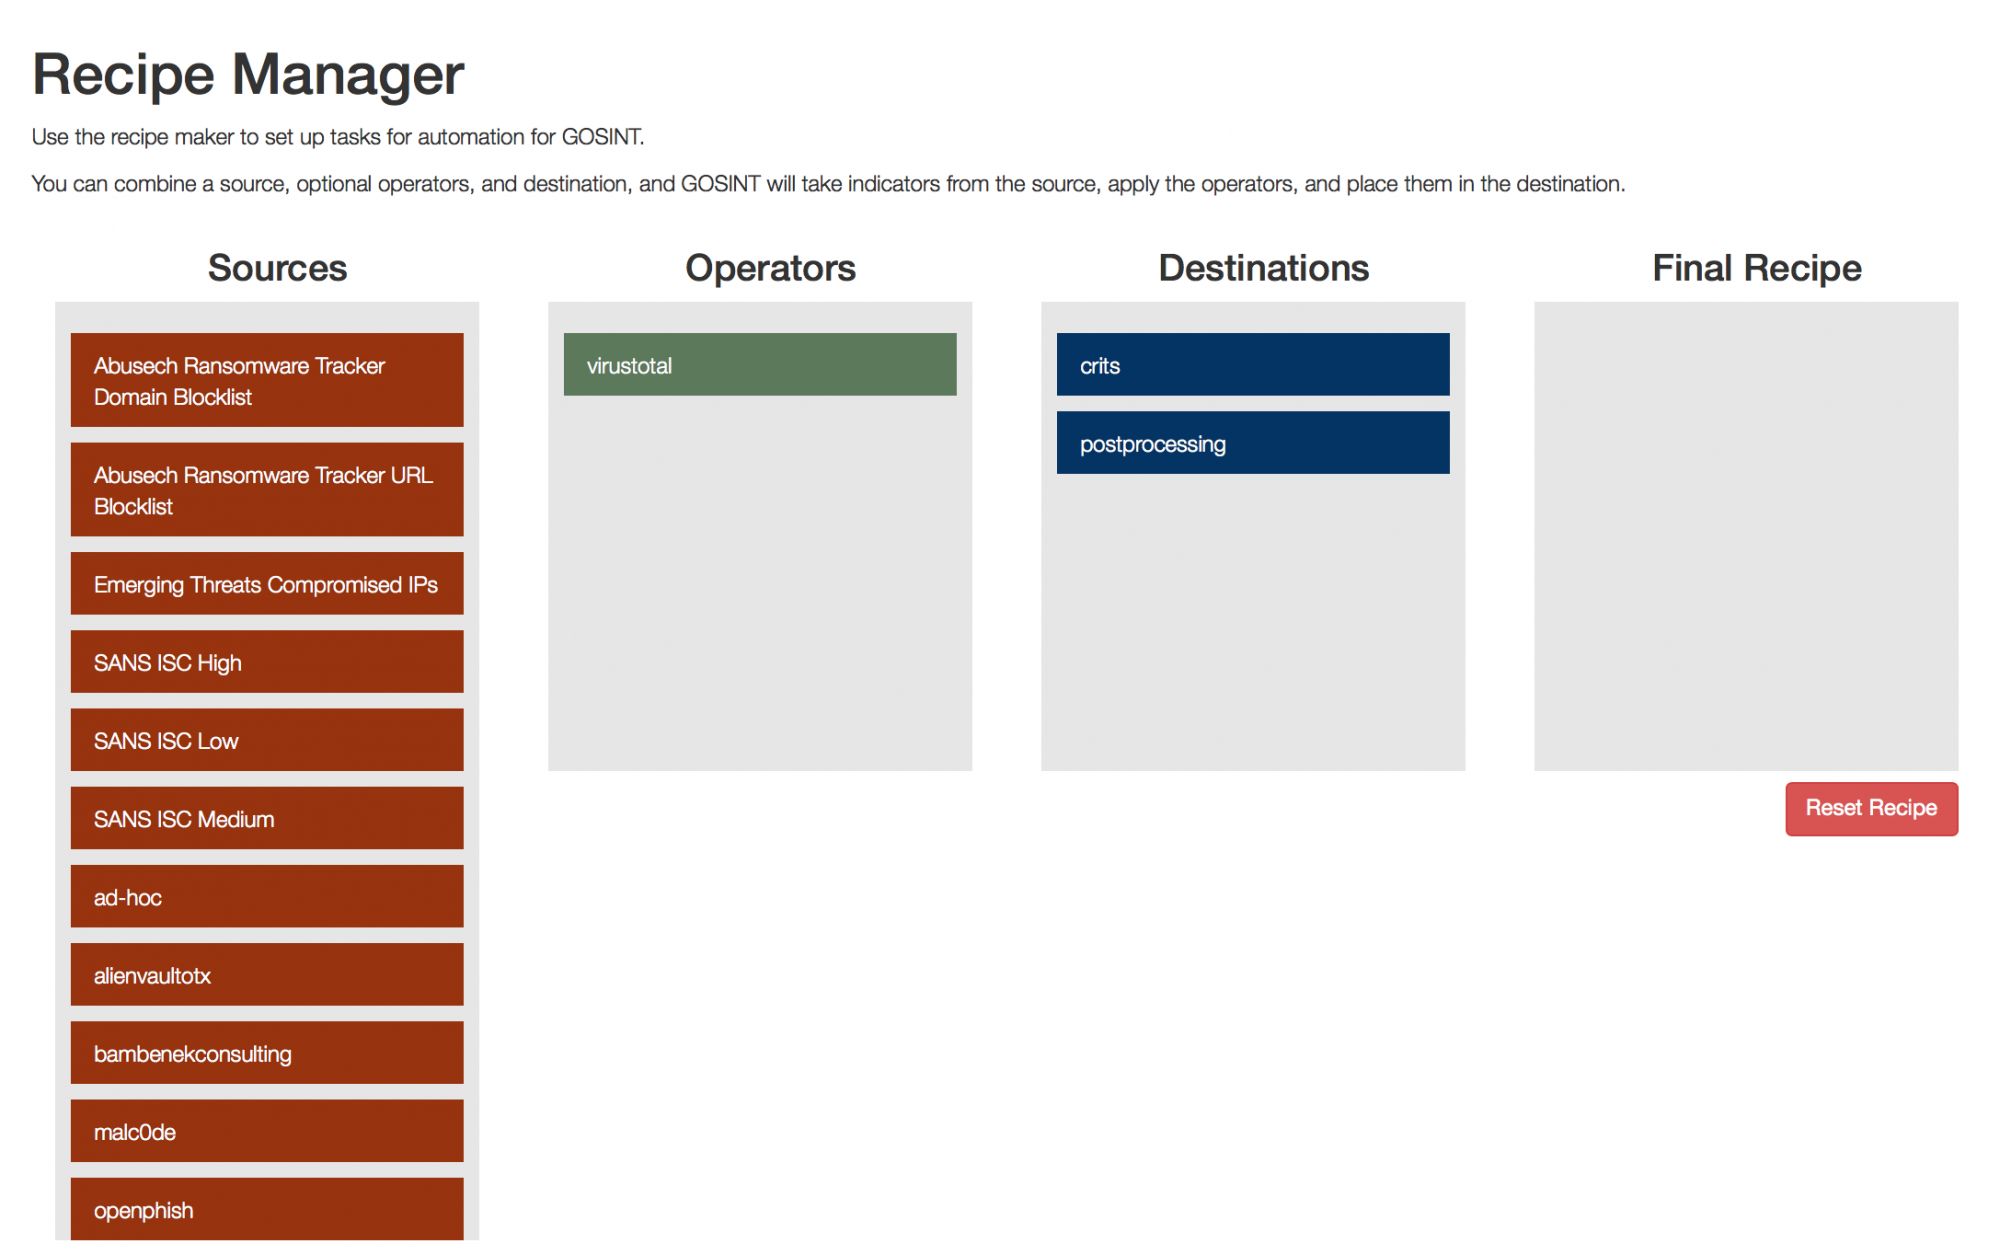
Существует также «Менеджер рецептов» («Recipe Manager»), позволяющий выполнять несколько операций с индикаторами угроз из разных источников. Скажем, например, вы хотите всегда сравнивать значения хэша sha256 любимого твиттер-фида с API VirusTotal, и если есть более трех детектов, можно добавить индикатор. Recipe Manager предлагает несколько настраиваемых параметров, позволяющих аналитикам ускорить обработку индикаторов.

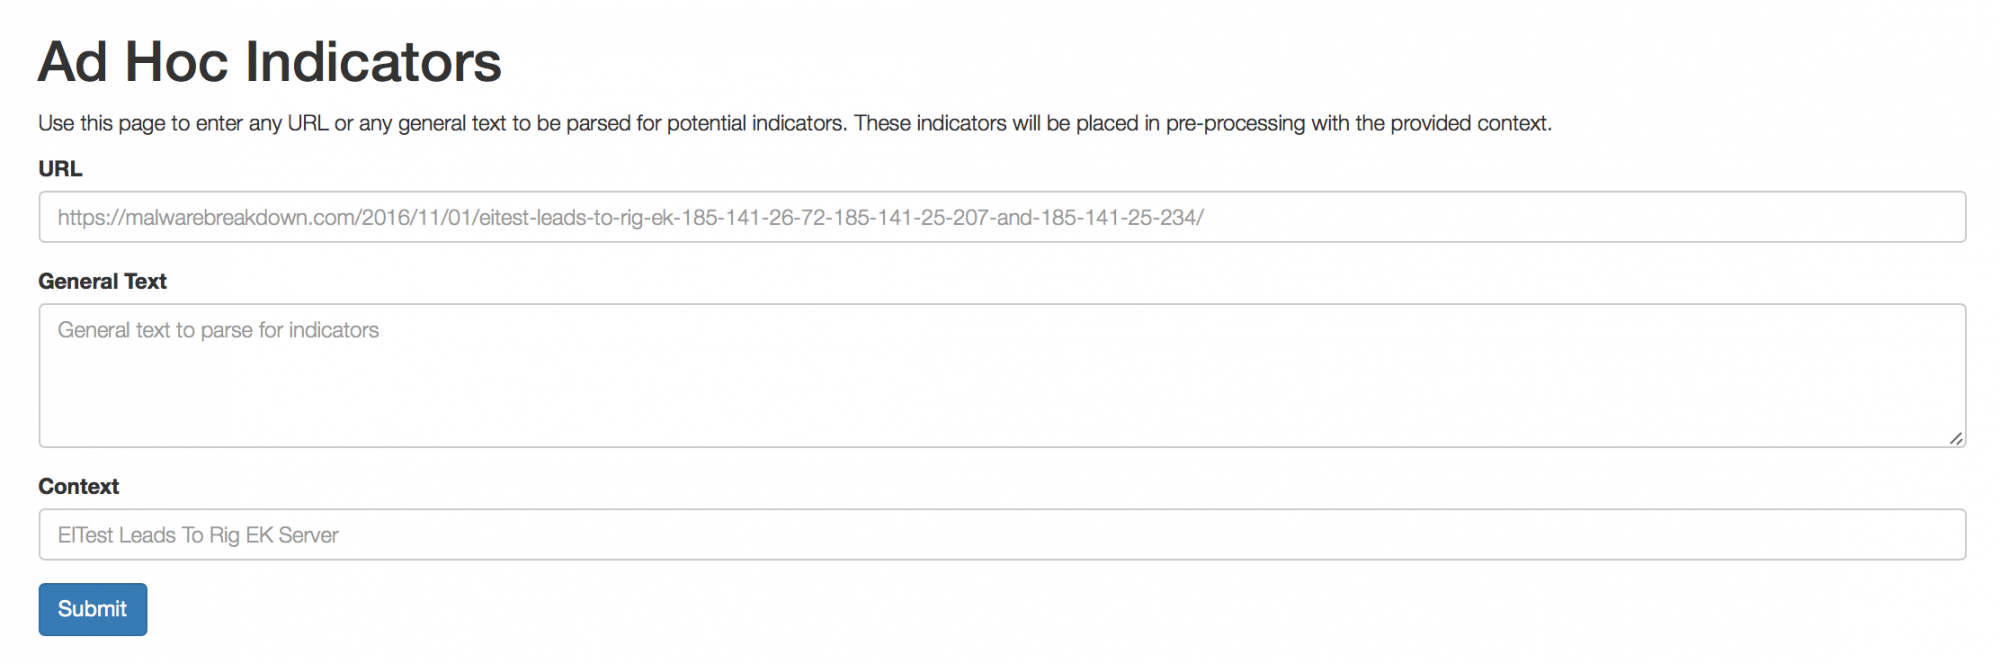
GOSINT также имеет еще одну полезную функцию, связанную с опцией «Ad Hoc Input». Она позволяет аналитику «скармливать» GOSINT URL-адрес и получать любые доступные индикаторы. Например, если аналитик читает блог, о конкретной вредоносной кампании или анализе вредоносных программ, GOSINT может сканировать блог в поиске индикаторов и импортировать их для обработки.

Подпишитесь на новости

Невидимое СМС смерти обрывает звонки на Android, даже в экстренные службы

Для сбоя Android иногда достаточно сообщения, которое пользователь даже не увидит. Исследователь Марк Блащик показал атаку через специально сформированное СМС: оно аварийно завершает телефонную службу и обрывает текущий звонок, включая вызов экстренных служб. Открывать сообщение или нажимать ссылку не требуется.

Подробности исследователь опубликовал на отдельном сайте проекта SMS of Death.

Проблема находится в обработчике служебных WAP пуш-сообщений. Некорректные данные вызывают необработанное исключение, после чего телефонная служба перезапускается. В обычной переписке такое СМС не появляется, искать подозрительную ссылку тут бесполезно.

По результатам тестов автора, серия примерно из 20 сообщений способна надолго сделать устройство непригодным для использования. Ситуацию усугубляет повторная доставка: оператор снова отправляет неподтверждённое сообщение, а смартфон снова падает. В отдельных случаях возникает цикл перезагрузок, для выхода из которого нужен компьютер.

Исследователь воспроизвёл сбой на Pixel и Samsung Galaxy. По его данным, патч вошёл в октябрьский набор 2026 года для версий 14-17. Старые устройства, оставшиеся без поддержки, могут его не получить.

RSS: Новости на портале Anti-Malware.ru