


ИИ, API и пентесты: о чём говорили на «Финтех в безопасности 2026»

ИИ, API и пентесты: о чём говорили на «Финтех в безопасности 2026»

ИИ, API и пентесты: о чём говорили на «Финтех в безопасности 2026»

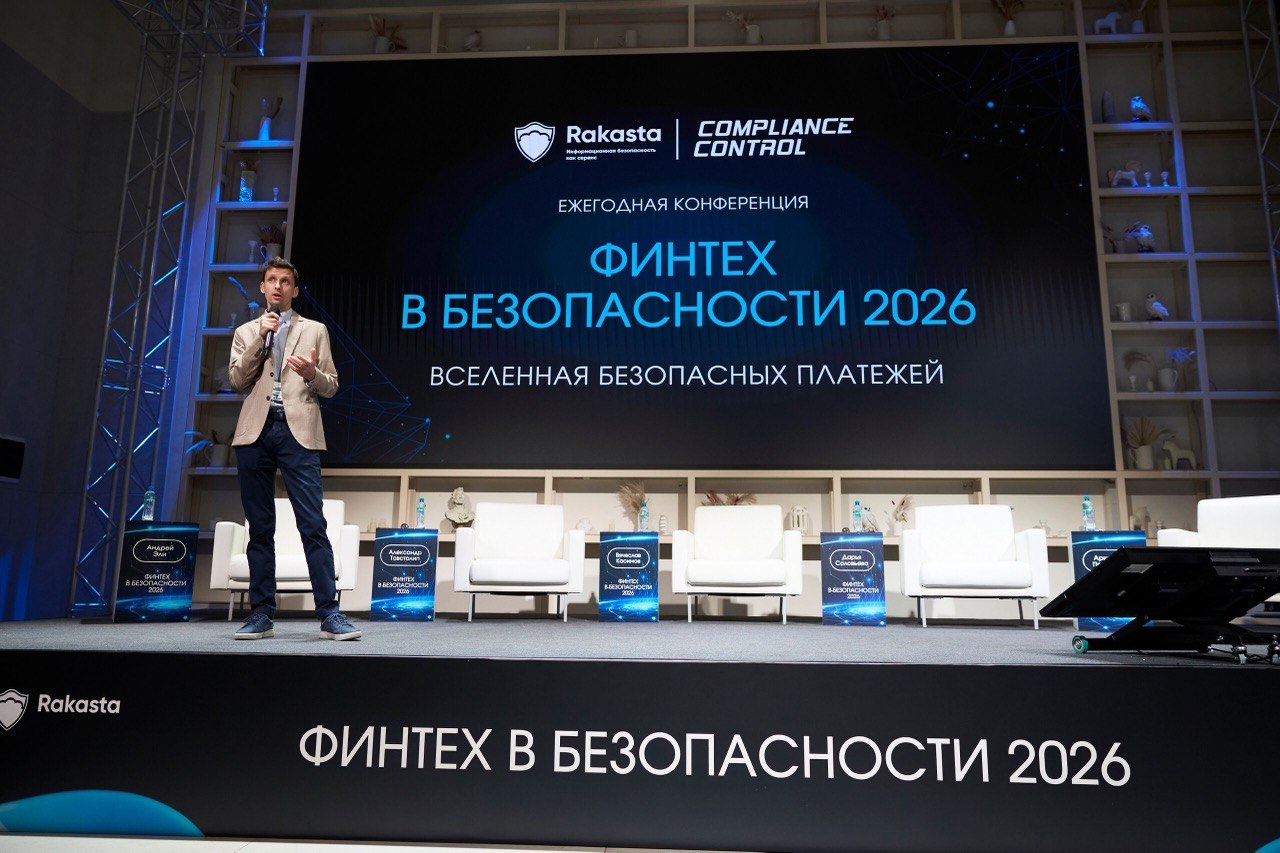
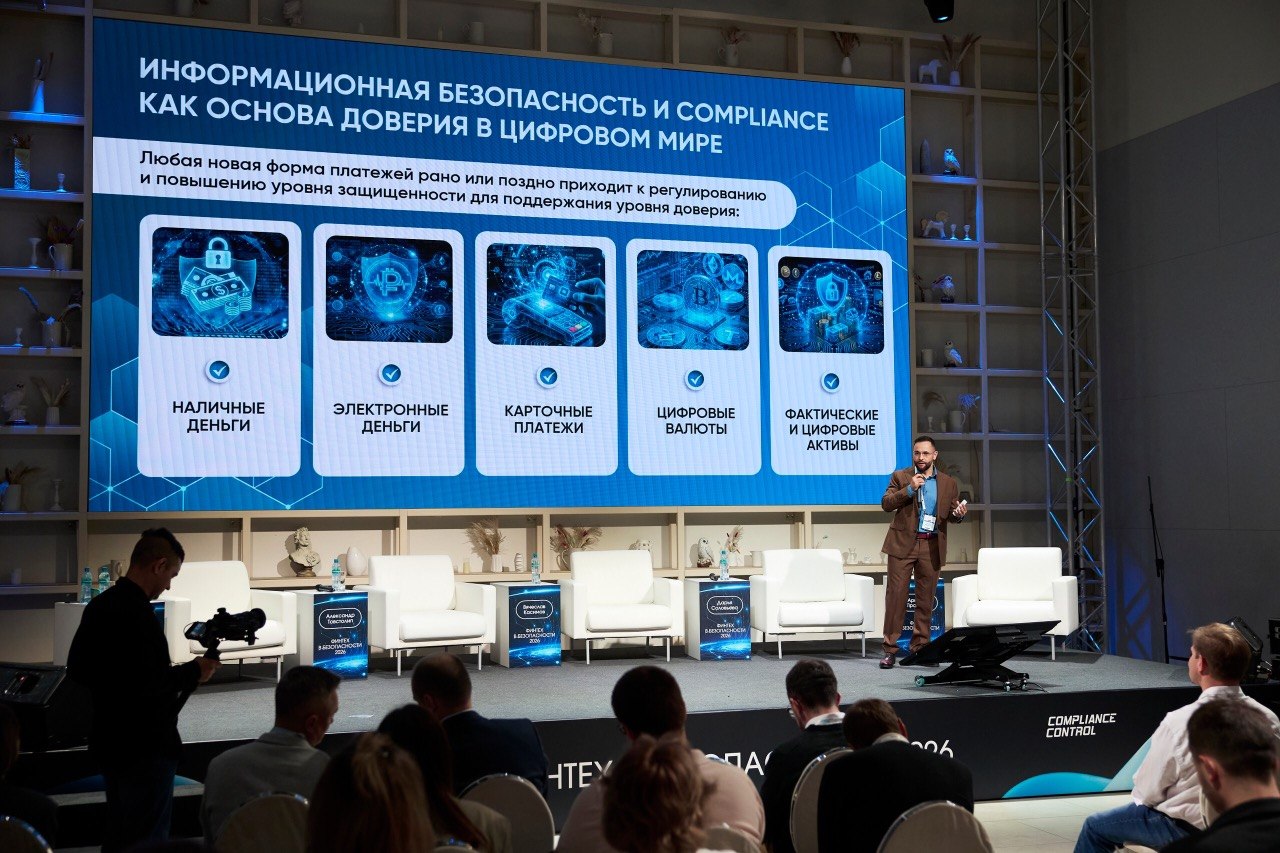
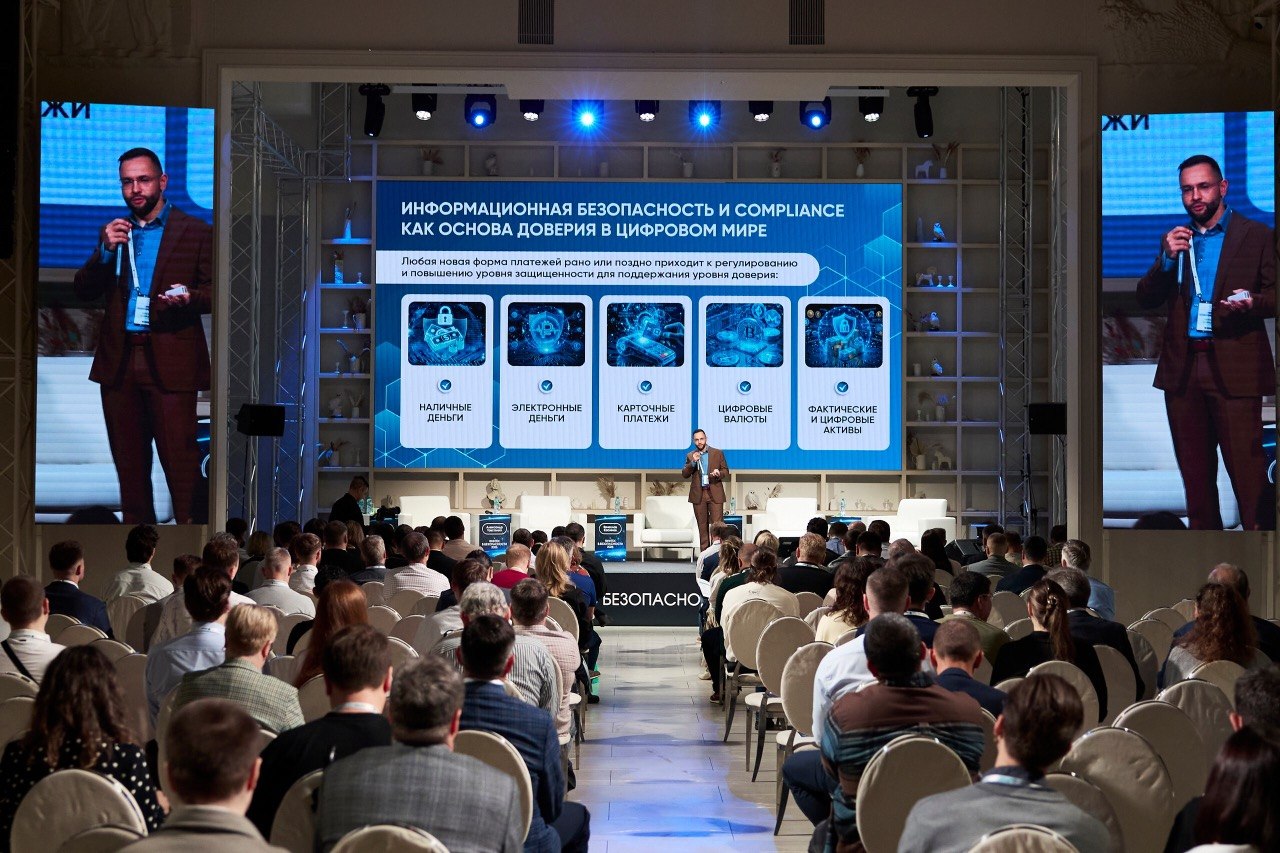
16 июня в Москве состоялась международная конференция «Финтех в безопасности 2026», организованная Compliance Control & Rakasta. Мероприятие собрало более 200 представителей банков, финтех-компаний, маркетплейсов, ретейла, а также специалистов по ИТ, информационной безопасности и искусственному интеллекту.

В этом году организаторы впервые разделили программу на два параллельных направления — бизнес-трек и технологический трек. В центре обсуждения оказались вопросы защиты платёжной инфраструктуры, управления рисками, безопасной разработки и практического применения технологий ИИ.

Главной темой конференции стала концепция «Вселенной безопасных платежей». Её идея проста: банки, маркетплейсы, ретейл и финтех сегодня работают внутри единой цифровой экосистемы, а значит, проблемы безопасности одного участника могут повлиять на всех остальных.


Одной из ключевых дискуссий стала тема роста взаимозависимости между компаниями. Руководитель управления информационной безопасности Ассоциации ФинТех Александр Товстолип отметил, что развитие интеграций и API делает сервисы удобнее для пользователей, но одновременно увеличивает поверхность атаки.

Представители бизнеса также обсудили влияние искусственного интеллекта на процессы безопасности. По словам директора по информационной безопасности Hoff Tech Андрея Эли, ИИ не создаёт принципиально новых рисков, но способен многократно усилить уже существующие проблемы, если они не были решены заранее.


Отдельное внимание уделили взаимодействию между ИБ-подразделениями, ИТ-службами и бизнесом. Руководитель направления оценки нефинансовых рисков Московской биржи Ольга Миньзюк подчеркнула, что информационная безопасность всё меньше воспринимается как отдельная функция и всё чаще становится частью общих бизнес-процессов.

Помимо пленарной сессии участники обсуждали практические вопросы проведения пентестов, защиты данных, безопасной разработки, международных стандартов безопасности и подготовки специалистов.


Также на конференции представили результаты исследований в области кибербезопасности и обсудили подходы к аудиту систем защиты. По мнению участников, современные угрозы становятся всё сложнее, а потому защита платёжных сервисов требует не только технологий, но и постоянного взаимодействия между бизнесом, ИТ и специалистами по информационной безопасности.

Судя по темам дискуссий, главный вывод конференции оказался довольно простым: в мире цифровых платежей слабое звено в цепочке способно создать проблемы для всей экосистемы.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru