


ИИ, API и пентесты: о чём говорили на «Финтех в безопасности 2026»

ИИ, API и пентесты: о чём говорили на «Финтех в безопасности 2026»

ИИ, API и пентесты: о чём говорили на «Финтех в безопасности 2026»

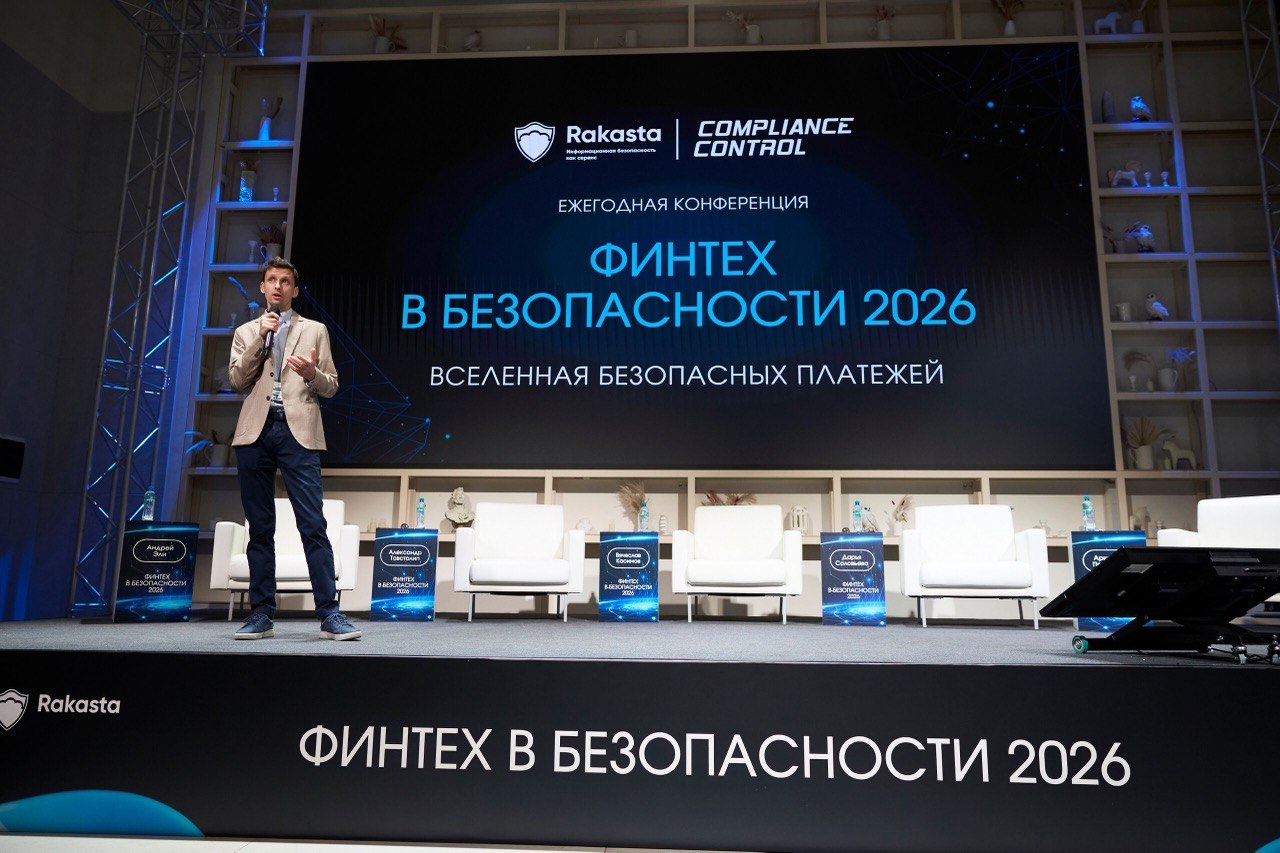
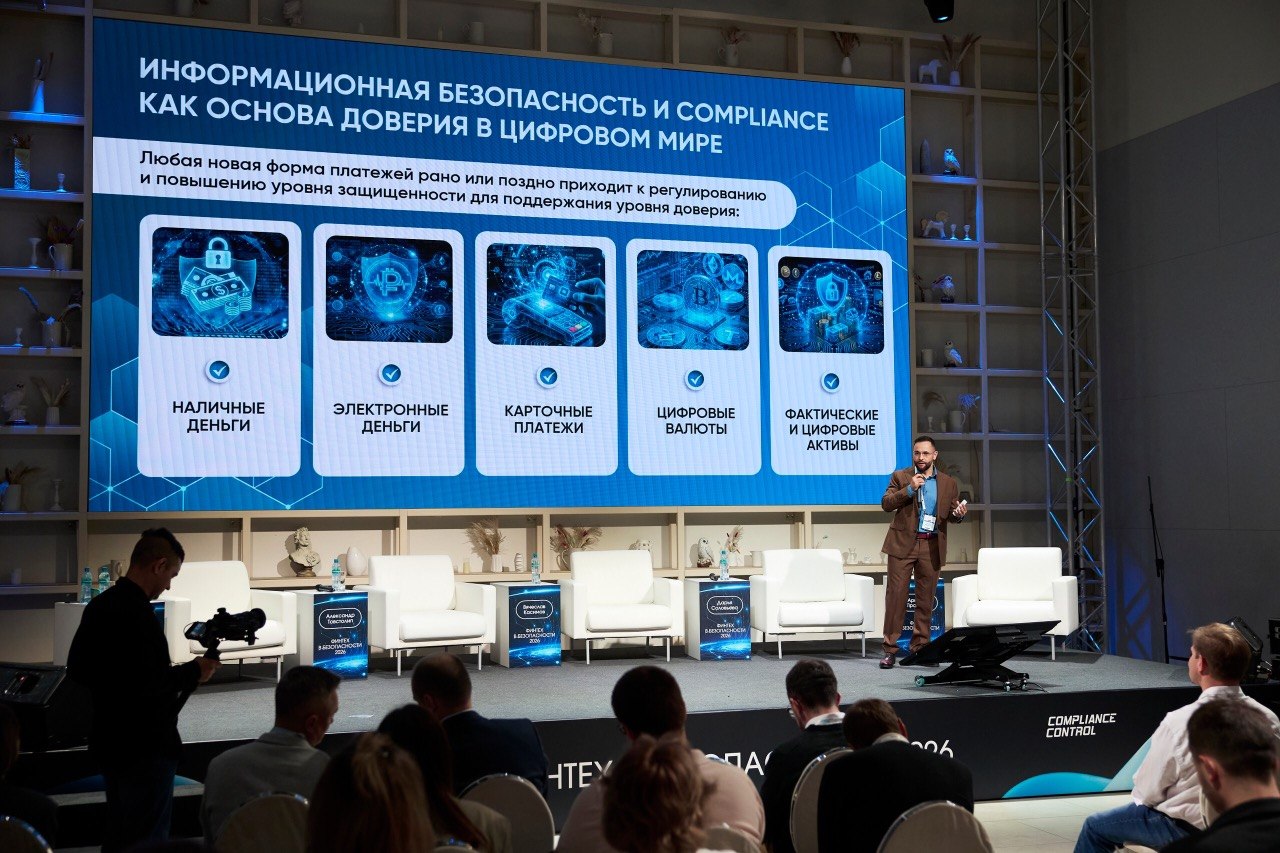
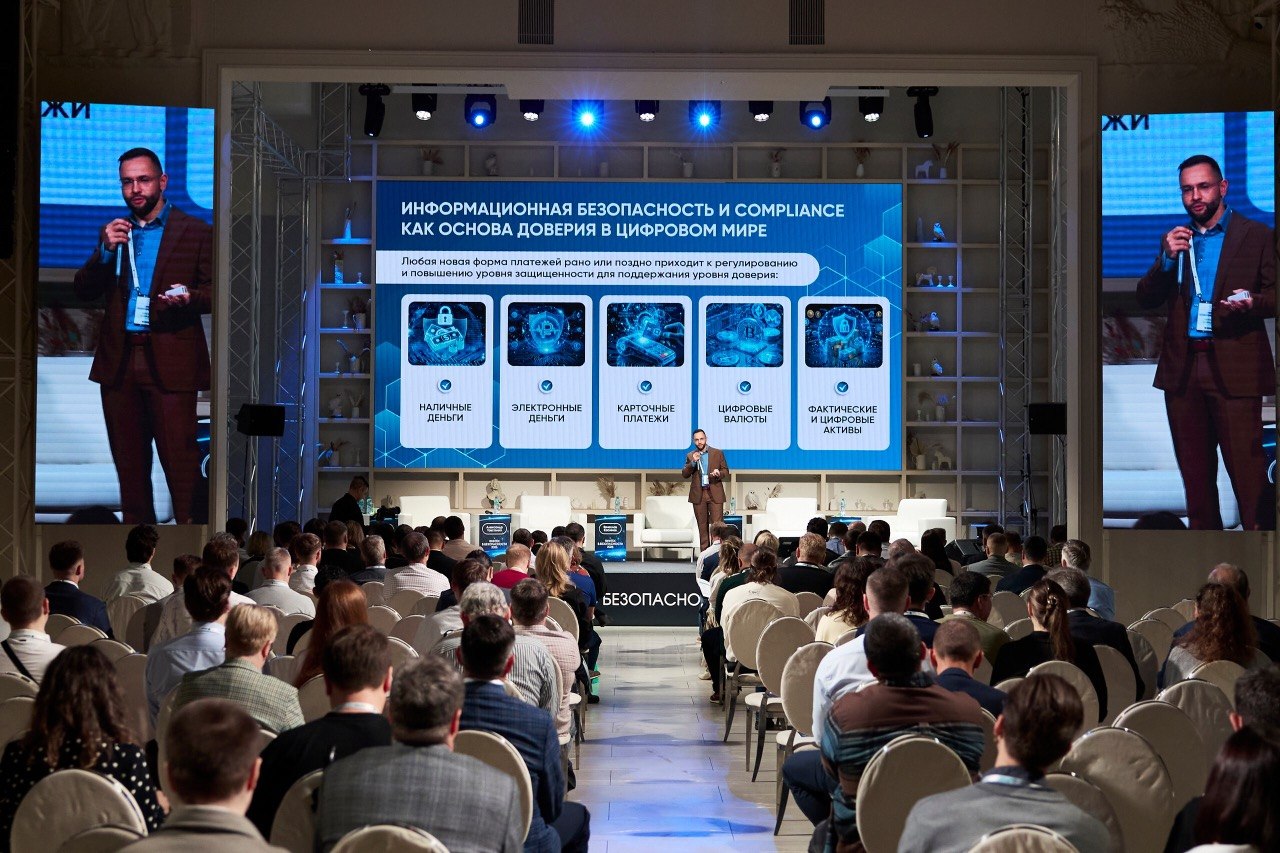
16 июня в Москве состоялась международная конференция «Финтех в безопасности 2026», организованная Compliance Control & Rakasta. Мероприятие собрало более 200 представителей банков, финтех-компаний, маркетплейсов, ретейла, а также специалистов по ИТ, информационной безопасности и искусственному интеллекту.

В этом году организаторы впервые разделили программу на два параллельных направления — бизнес-трек и технологический трек. В центре обсуждения оказались вопросы защиты платёжной инфраструктуры, управления рисками, безопасной разработки и практического применения технологий ИИ.

Главной темой конференции стала концепция «Вселенной безопасных платежей». Её идея проста: банки, маркетплейсы, ретейл и финтех сегодня работают внутри единой цифровой экосистемы, а значит, проблемы безопасности одного участника могут повлиять на всех остальных.


Одной из ключевых дискуссий стала тема роста взаимозависимости между компаниями. Руководитель управления информационной безопасности Ассоциации ФинТех Александр Товстолип отметил, что развитие интеграций и API делает сервисы удобнее для пользователей, но одновременно увеличивает поверхность атаки.

Представители бизнеса также обсудили влияние искусственного интеллекта на процессы безопасности. По словам директора по информационной безопасности Hoff Tech Андрея Эли, ИИ не создаёт принципиально новых рисков, но способен многократно усилить уже существующие проблемы, если они не были решены заранее.


Отдельное внимание уделили взаимодействию между ИБ-подразделениями, ИТ-службами и бизнесом. Руководитель направления оценки нефинансовых рисков Московской биржи Ольга Миньзюк подчеркнула, что информационная безопасность всё меньше воспринимается как отдельная функция и всё чаще становится частью общих бизнес-процессов.

Помимо пленарной сессии участники обсуждали практические вопросы проведения пентестов, защиты данных, безопасной разработки, международных стандартов безопасности и подготовки специалистов.


Также на конференции представили результаты исследований в области кибербезопасности и обсудили подходы к аудиту систем защиты. По мнению участников, современные угрозы становятся всё сложнее, а потому защита платёжных сервисов требует не только технологий, но и постоянного взаимодействия между бизнесом, ИТ и специалистами по информационной безопасности.

Судя по темам дискуссий, главный вывод конференции оказался довольно простым: в мире цифровых платежей слабое звено в цепочке способно создать проблемы для всей экосистемы.

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru