16 июня в Москве состоялась международная конференция «Финтех в безопасности 2026», организованная Compliance Control & Rakasta. Мероприятие собрало более 200 представителей банков, финтех-компаний, маркетплейсов, ретейла, а также специалистов по ИТ, информационной безопасности и искусственному интеллекту.
В этом году организаторы впервые разделили программу на два параллельных направления — бизнес-трек и технологический трек. В центре обсуждения оказались вопросы защиты платёжной инфраструктуры, управления рисками, безопасной разработки и практического применения технологий ИИ.
Главной темой конференции стала концепция «Вселенной безопасных платежей». Её идея проста: банки, маркетплейсы, ретейл и финтех сегодня работают внутри единой цифровой экосистемы, а значит, проблемы безопасности одного участника могут повлиять на всех остальных.
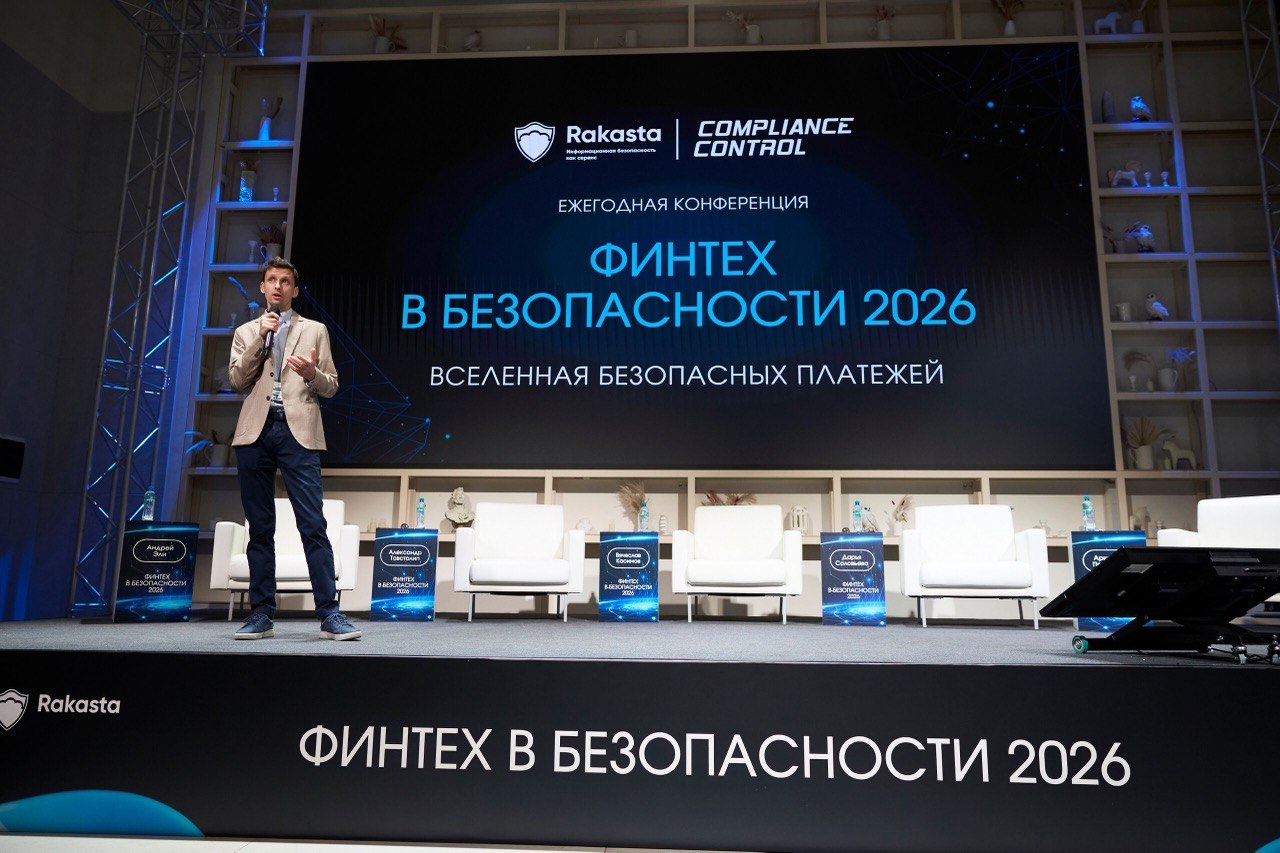
Одной из ключевых дискуссий стала тема роста взаимозависимости между компаниями. Руководитель управления информационной безопасности Ассоциации ФинТех Александр Товстолип отметил, что развитие интеграций и API делает сервисы удобнее для пользователей, но одновременно увеличивает поверхность атаки.
Представители бизнеса также обсудили влияние искусственного интеллекта на процессы безопасности. По словам директора по информационной безопасности Hoff Tech Андрея Эли, ИИ не создаёт принципиально новых рисков, но способен многократно усилить уже существующие проблемы, если они не были решены заранее.
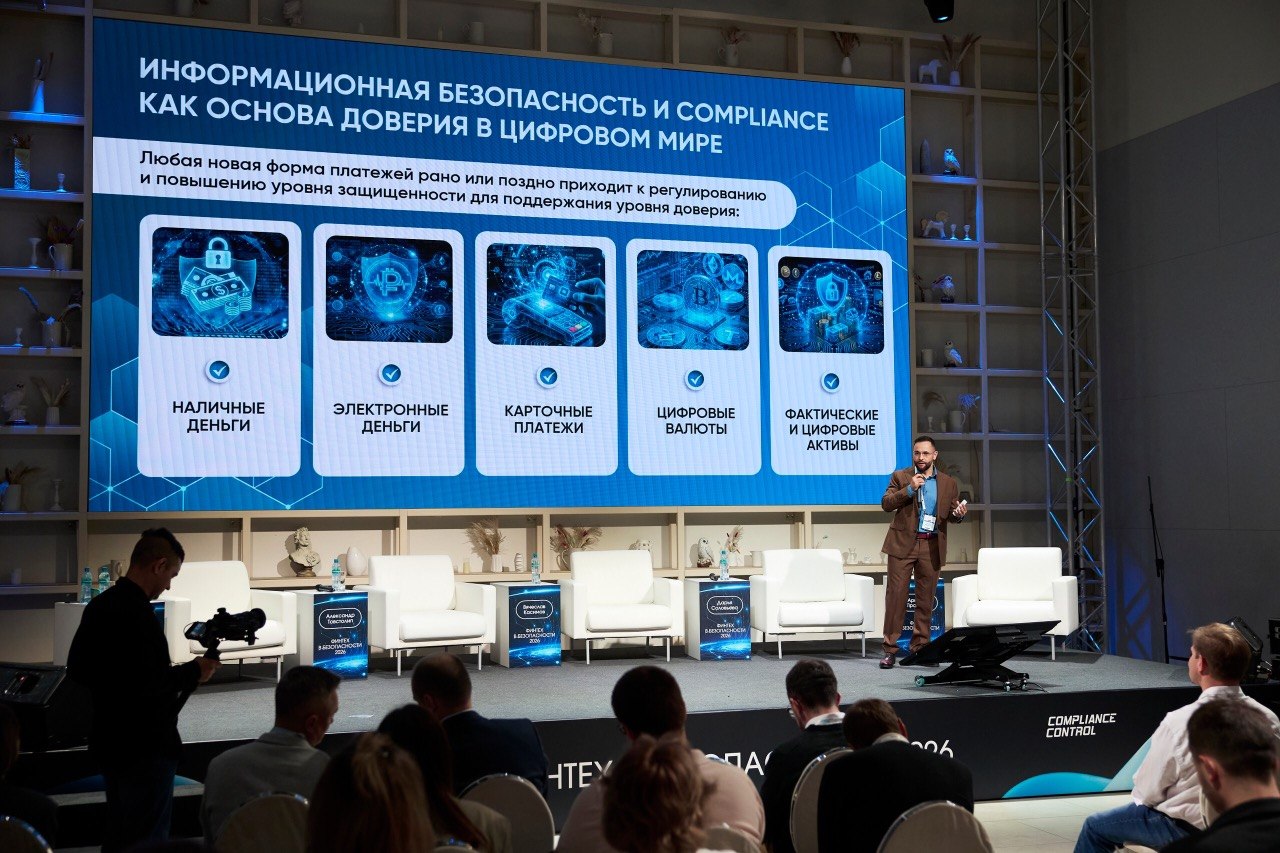
Отдельное внимание уделили взаимодействию между ИБ-подразделениями, ИТ-службами и бизнесом. Руководитель направления оценки нефинансовых рисков Московской биржи Ольга Миньзюк подчеркнула, что информационная безопасность всё меньше воспринимается как отдельная функция и всё чаще становится частью общих бизнес-процессов.
Помимо пленарной сессии участники обсуждали практические вопросы проведения пентестов, защиты данных, безопасной разработки, международных стандартов безопасности и подготовки специалистов.
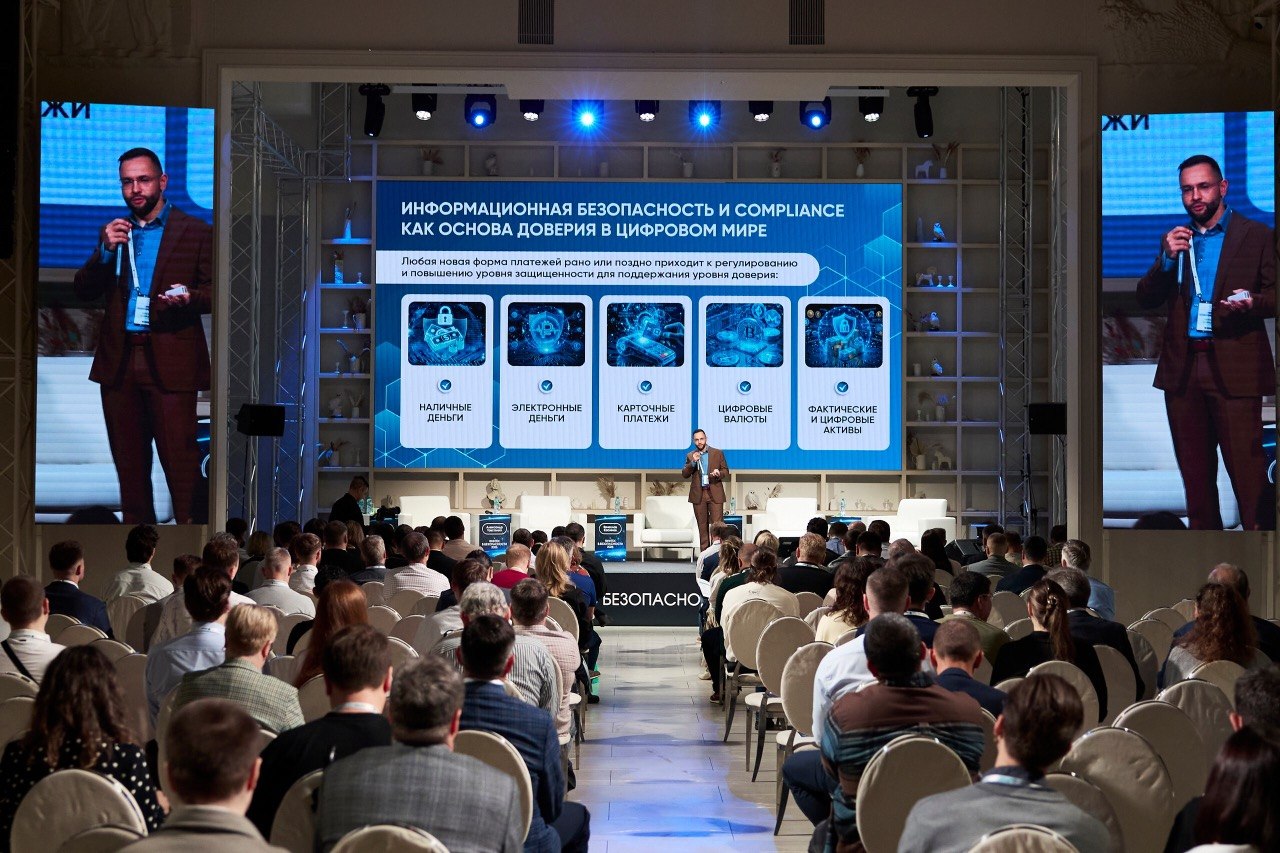
Также на конференции представили результаты исследований в области кибербезопасности и обсудили подходы к аудиту систем защиты. По мнению участников, современные угрозы становятся всё сложнее, а потому защита платёжных сервисов требует не только технологий, но и постоянного взаимодействия между бизнесом, ИТ и специалистами по информационной безопасности.
Судя по темам дискуссий, главный вывод конференции оказался довольно простым: в мире цифровых платежей слабое звено в цепочке способно создать проблемы для всей экосистемы.