



В инструменте McAfee использовался HTTP для отображения элементов экрана

В инструменте McAfee использовался HTTP для отображения элементов экрана

В инструменте McAfee использовался HTTP для отображения элементов экрана

McAfee устранила недостаток своего бесплатного онлайн-инструмента Security Scan Plus. Оказалось, что сканер извлекал информацию через HTTP, то есть в виде обычного текста.

Из-за этого недостатка существует потенциальный риск атаки «человек посередине», однако он присутствует не в самом процессе сканирования, а в отображении рекламных объявлений и элементах пользовательского интерфейса.

В сообщении SecuriTeam отмечается, что «инструмент извлекает информацию о рекламных объявлениях и пользовательском интерфейсе из разных доменов mcafee.com и отображает их пользователю, как правило, в главном окне приложения».

Поскольку эти элементы не используют HTTPS, они могут быть попросту изменены злоумышленником, который затем может использовать библиотеку, вызываемую для отображения содержимого HTML - MCBRWSR2.DLL.

Эта библиотека предоставляет API JavaScript LaunchApplication(), это означает, что злоумышленник может выполнять любую команду. Небезопасные элементы могут быть также перенесены на экран процесса онлайн-сканирования, таким образом, пользователь может ничего не заметить.

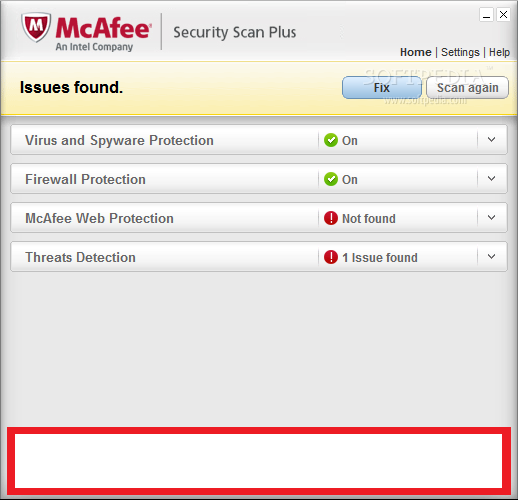
На изображении ниже красным цветом отмечен элемент экрана, который может подвергнуться атаке, что продемонстрировала SecuriTeam.

Если говорить о возможной атаке «человек посередине», довольно легко получится запустить команды с привилегиями зарегистрированного пользователя (который на домашнем компьютере, вероятно, является администратором).

Для осуществления полноценной атаки требуется всего лишь 38 строк кода. McAfee подтвердила эту проблему и в июле устранила ее.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru