



FireEye выпустила бесплатный инструмент для анализа вредоносных программ

FireEye выпустила бесплатный инструмент для анализа вредоносных программ

FireEye выпустила бесплатный инструмент для анализа вредоносных программ

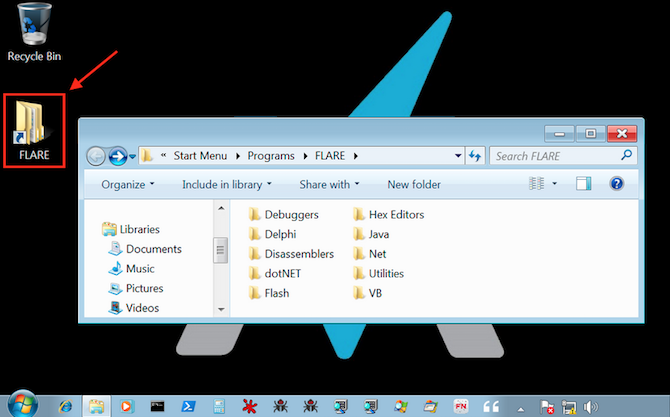
FireEye выпустила программное обеспечение, которое создает полностью настраиваемую виртуальную машину, содержащую все инструменты и настройки, необходимые для анализа вредоносных программ и других задач, связанных с кибербезопасностью.

Инструмент получил название FLARE VM, он представляет собой дистрибутив Windows, похожий на такие Linux-дистрибутивы, как Kali и REMnux. Его разработчиков является исследователь угроз в FireEye, Петер Качергинский (Peter Kacherginsky).

FLARE VM обеспечивает платформу, которая включает в себя полный набор средств безопасности, которые могут быть использованы для проведения анализа вредоносных программ, обратного инжиниринга, тестирования на проникновение и тому подобного.

Чтобы установить FLARE VM, пользователям потребуется виртуальная машина с Windows 7 или более новой версией операционной системы. Из виртуальной машины нужно будет посетить определенный URL-адрес в Internet Explorer и начать установку. Процесс занимает 30-40 минут, в зависимости от скорости соединения, и потребует несколько перезапусков системы.

По завершении установки пользователям рекомендуется сделать снимок виртуальной машины, чтобы сохранить ее чистое состояние. Также следует выставить сетевые настройки, чтобы не позволить анализируемым образцам вредоносных программ подключиться к локальной сети или интернету.

По словам FireEye, пользователи смогут легко настроить FLARE VM, поскольку она создана с использованием системы управления пакетами Chocolatey. Следовательно, можно будет выбирать инструменты как из репозитория Chocolatey, так и из репозитория FLARE FireEye, который постоянно дополняется.

Также довольно легко проходит процесс обновления инструментов, включенных в FLARE VM. Запуск команды «cup all» обновит все установленные пакеты.

FireEye предоставила инструкцию по использованию и выложила исходный код на GitHub. Сообщение в блоге, опубликованное компанией, также показывает пример того, как FLARE VM можно использовать для анализа образца вредоносной программы.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru