



FireEye выпустила бесплатный инструмент для анализа вредоносных программ

FireEye выпустила бесплатный инструмент для анализа вредоносных программ

FireEye выпустила бесплатный инструмент для анализа вредоносных программ

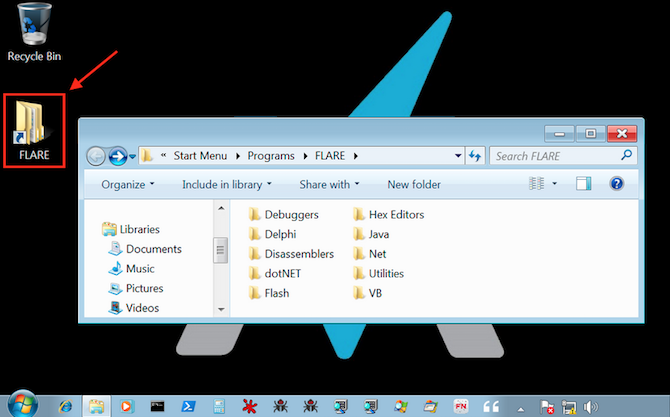
FireEye выпустила программное обеспечение, которое создает полностью настраиваемую виртуальную машину, содержащую все инструменты и настройки, необходимые для анализа вредоносных программ и других задач, связанных с кибербезопасностью.

Инструмент получил название FLARE VM, он представляет собой дистрибутив Windows, похожий на такие Linux-дистрибутивы, как Kali и REMnux. Его разработчиков является исследователь угроз в FireEye, Петер Качергинский (Peter Kacherginsky).

FLARE VM обеспечивает платформу, которая включает в себя полный набор средств безопасности, которые могут быть использованы для проведения анализа вредоносных программ, обратного инжиниринга, тестирования на проникновение и тому подобного.

Чтобы установить FLARE VM, пользователям потребуется виртуальная машина с Windows 7 или более новой версией операционной системы. Из виртуальной машины нужно будет посетить определенный URL-адрес в Internet Explorer и начать установку. Процесс занимает 30-40 минут, в зависимости от скорости соединения, и потребует несколько перезапусков системы.

По завершении установки пользователям рекомендуется сделать снимок виртуальной машины, чтобы сохранить ее чистое состояние. Также следует выставить сетевые настройки, чтобы не позволить анализируемым образцам вредоносных программ подключиться к локальной сети или интернету.

По словам FireEye, пользователи смогут легко настроить FLARE VM, поскольку она создана с использованием системы управления пакетами Chocolatey. Следовательно, можно будет выбирать инструменты как из репозитория Chocolatey, так и из репозитория FLARE FireEye, который постоянно дополняется.

Также довольно легко проходит процесс обновления инструментов, включенных в FLARE VM. Запуск команды «cup all» обновит все установленные пакеты.

FireEye предоставила инструкцию по использованию и выложила исходный код на GitHub. Сообщение в блоге, опубликованное компанией, также показывает пример того, как FLARE VM можно использовать для анализа образца вредоносной программы.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru