



Microsoft запускает программу выплаты вознаграждений за уязвимости

Microsoft запускает программу выплаты вознаграждений за уязвимости

Microsoft запускает программу выплаты вознаграждений за уязвимости

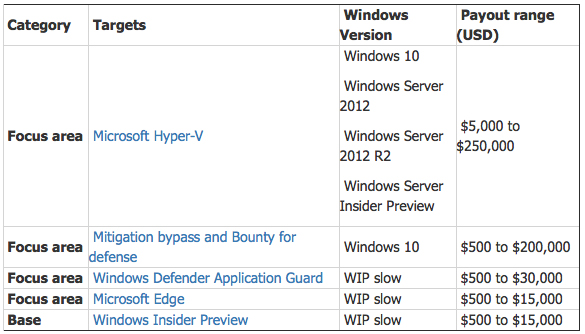
Компания Microsoft обратилась к исследователям с просьбой искать ошкибки и уязвимости в последней версии Windows 10 Insider Preview. Таким образом, за бреши, приводящие к удаленному выполнению кода, экспертам выплатят до 15 000 долларов США, за уязвимости повышения привилегий до 10 000 долларов, за дыры, приводящие к раскрытию информации и DoS до 5000 долларов.

Также следует учесть, что наличие концепта или кода, подтверждающего существование той или иной уязвимости, будет плюсом, и приведет к увеличению вознаграждения.

Уязвимости в Windows Journal, Windows Store, Windows Apps, Flash, прошивке, сторонних драйверах или стороннем программном обеспечении не попадают под действия программы.

«Зато вознаграждения можно получить за обнаружение недостатков во всех функциях Windows Insider Preview. Например, в Hyper-V, Windows Defender и Microsoft Edge» - отметили в MSRC.

Компания предоставила основные детали каждой из своих программ по выплате вознаграждений за найденные уязвимости, с которыми можно ознакомиться ниже:

Microsoft уточнила, что качественный отчет и проверенный код экслойта для уязвимости удаленного выполнения кода в Microsoft Hyper-V может принести своему автору до полумиллиона долларов.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru