


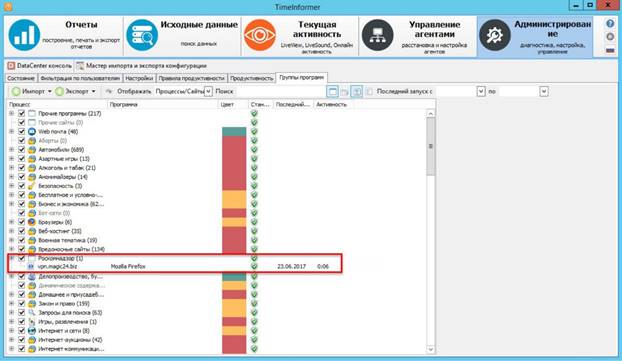

В TimeInformer появилась категории заблокированных Роскомнадзором сайтов

В TimeInformer появилась категории заблокированных Роскомнадзором сайтов

В TimeInformer появилась категории заблокированных Роскомнадзором сайтов

«СёрчИнформ» расширила функциональность системы учета рабочего времени TimeInformer – теперь программа категоризирует сайты из «черного списка» Роскомнадзора и предоставляет администратору отчет о попытках посещения ресурсов из перечня и о времени, проведенном на них в течение рабочего дня.

Решение предназначено для того, чтобы контролировать посещение веб-страниц с нежелательным контентом и автоматизировать аудит действий сотрудников из «групп риска».

В соответствии с поправками к закону «Об информации, информационных технологиях и о защите информации», принятыми пять лет назад, Роскомнадзор ведет единый реестр сайтов, которые содержат информацию, запрещенную к распространению в Российской Федерации. Основанием для включения в реестр служит в том числе информация об изготовлении или получении наркотиков, онлайн-казино, экстремистские материалы. Посещение подобных ресурсов в рабочее время может свидетельствовать о действиях сотрудников, которые противоречат интересам работодателя и угрожают благополучию компании.

Теперь TimeInformer позволяет работодателю отследить посещение заблокированных ресурсов с рабочих ПК. Система фиксирует как попытки посещения (если сотрудник ввел запрос или адрес, но не получил доступ из-за блокировки), так и время, проведенное на сайте (если сотрудник сумел обойти блокировку с помощью прокси-сервера или анонимайзера). Программа контроля автоматически распределит ресурс в группу «Роскомнадзор» и оповестит администратора.


«Мы получали обращения от клиентов, которые хотели видеть такой функционал в системе, – комментирует руководитель отдела по работе с партнерами TimeInformer Дмитрий Изосимов. – Задача актуальна для многих организаций, поэтому мы поставили доработку в приоритет и выпустили новую версию максимально быстро».

Перечень заблокированных ресурсов в TimeInformer обновляется по мере обновления реестра Роскомнадзора.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru