



Kaspersky Who Calls поможет бороться с телефонными мошенниками и спамом

Kaspersky Who Calls поможет бороться с телефонными мошенниками и спамом

Kaspersky Who Calls поможет бороться с телефонными мошенниками и спамом

«Лаборатория Касперского» представляет бесплатное мобильное приложение Kaspersky Who Calls. Программа помогает владельцам смартфонов понять, кто им звонит с неизвестных номеров, а также распознает и блокирует звонки от мошенников. Оценить новый уровень безопасности и комфорта могут пользователи устройств на платформах Android и iOS.

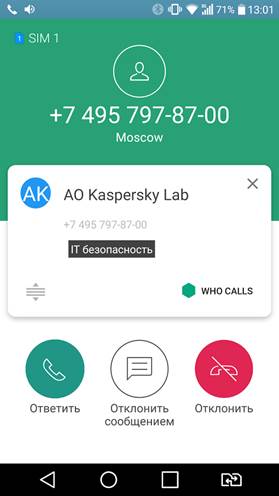
Kaspersky Who Calls – пилотное решение «Лаборатории Касперского», защищающее от телефонного спама и мошенничества, которые сегодня являются такими же раздражающими факторами и источниками угроз, как нежелательные сообщения в почте или SMS-рассылки. Программа определяет входящий вызов, благодаря чему пользователь видит на экране смартфона не просто набор цифр, а название организации звонящего, ее вид деятельности или сведения о репутации номера. Исходя из этой информации, можно решить, стоит ли отвечать на звонок. В зависимости от настроек Kaspersky Who Calls информирует пользователя о мошеннических номерах и нежелательных звонках или автоматически блокирует их, избавляя от потенциальных угроз и вторжения в персональное пространство.

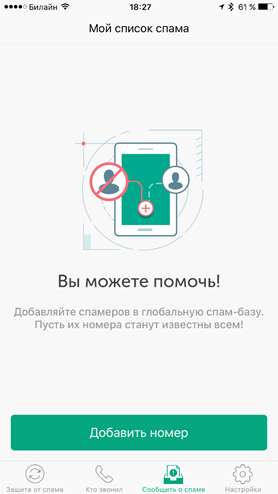
В приложении Kaspersky Who Calls предусмотрена возможность обмена данными о номерах, что помогает совершенствовать защиту. Любой человек, использующий решение, при желании может легко загрузить нежелательные номера в облако – далее система обновит базу данных, и в итоге все пользователи Kaspersky Who Calls будут информироваться о звонках с новых мошеннических номеров. 


Интерфейс приложения Kaspersky Who Calls для ОС Android и iOS


«Информационная безопасность уже давно вышла за рамки исключительно онлайн-мира. Повседневная жизнь людей сегодня одинаково активно проходит и в физической, и в цифровой реальности, которые совершенно точно уже неотделимы друг от друга. Так что наша задача сегодня не просто обеспечить безопасную онлайн-среду для пользователей – мы стремимся сделать их жизнь в мире гаджетов комфортной и понятной. Kaspersky Who Calls дает пользователям дополнительную возможность контролировать то, что происходит на их смартфонах, – получая необходимую информацию о звонке с неизвестного номера, человек может принять взвешенное решение, экономя свое время и избегая потенциальных угроз», – рассказывает Сергей Добровольский, руководитель управления продуктов для домашних пользователей «Лаборатории Касперского».

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru