Исследователи Trend Micro обнаружили новый Android-бэкдор, который получил название GhostCtrl. Вредонос может скрытно контролировать многие функции зараженного устройства.
Существует три версии GhostCtrl. Первая крадет информацию и контролирует некоторый функционал устройства без обфускации, вторая обзавелась расширенными возможностями для взлома устройств. Третья же объединяет лучшие функции двух предыдущих.
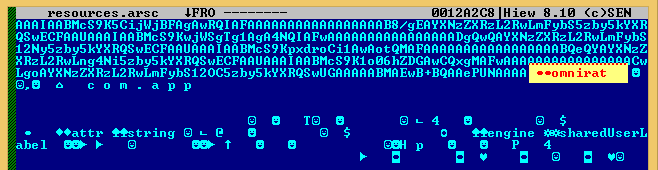
GhostCtrl основан на базе коммерческого мультиплатформенного OmniRAT, о котором часто писали в ноябре 2015 года. Утверждается, что он может удаленно управлять системами Windows, Linux и Mac, используя устройства Android.
Рисунок 1. Доказательство связи GhostCtrl с OmniRAT в исходном коде
Вредонос маскируется под популярные приложения, например, использует имена: App, MMS, whatsapp и даже Pokemon GO. После запуска вредоносного APK сложно будет отменить установку бэкдора – всплывающее окно будет появляться снова и снова.
После запуска вредоносный APK подключается к командному серверу (C&C). Команды сервера C&C зашифровываются и локально дешифруются APK после получения. Эксперты также интересную особенность - бэкдор подключается к домену, а не напрямую к IP-адресу сервера. Это может объясняться попыткой скрыть свой трафик. Исследователи приводят несколько динамических DNS, которые связаны с тем же IP:
hef–klife[.]ddns[.]net
f–klife[.]ddns[.]net
php[.]no-ip[.]biz
ayalove[.]no-ip[.]biz
Вредонос работает очень гибко, позволяя злоумышленникам манипулировать функциональными возможностями устройства.
Стоить отметить также команду C&C, отвечающую за кражу данных устройства. Благодаря ней киберпреступники могут получить такую информацию, как журналы вызовов, SMS, контакты, номера телефонов, информацию SIM-карты, местоположение и закладки браузера.
Помимо этой информации, GhostCtrl также может получить следующие данные: версия ОС Android, имя пользователя, Wi-Fi, аккумулятор, UiMode, датчик, данные с камеры, браузер и поисковые запросы, процессы обслуживания, информация об активности и обои.
Но наиболее продвинутой его возможностью является возможность скрыто записывать голос или любое аудио, а затем загружать его на сервер злоумышленников. Весь украденный контент шифруется.
Одна из версий GhostCtrl также может выступать в качестве вымогателя – экран устройства блокируется, его пароль сбрасывается. Помимо этого, вредонос может записывать видео, используя камеру устройства, и загружать файл формата mp4 на сервер.
История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.
Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.
О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.
Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).
Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.
Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.