Исследователи Trend Micro обнаружили новый Android-бэкдор, который получил название GhostCtrl. Вредонос может скрытно контролировать многие функции зараженного устройства.
Существует три версии GhostCtrl. Первая крадет информацию и контролирует некоторый функционал устройства без обфускации, вторая обзавелась расширенными возможностями для взлома устройств. Третья же объединяет лучшие функции двух предыдущих.
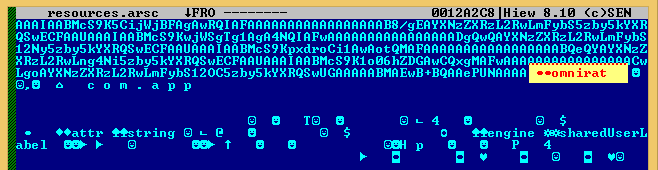
GhostCtrl основан на базе коммерческого мультиплатформенного OmniRAT, о котором часто писали в ноябре 2015 года. Утверждается, что он может удаленно управлять системами Windows, Linux и Mac, используя устройства Android.
Рисунок 1. Доказательство связи GhostCtrl с OmniRAT в исходном коде
Вредонос маскируется под популярные приложения, например, использует имена: App, MMS, whatsapp и даже Pokemon GO. После запуска вредоносного APK сложно будет отменить установку бэкдора – всплывающее окно будет появляться снова и снова.
После запуска вредоносный APK подключается к командному серверу (C&C). Команды сервера C&C зашифровываются и локально дешифруются APK после получения. Эксперты также интересную особенность - бэкдор подключается к домену, а не напрямую к IP-адресу сервера. Это может объясняться попыткой скрыть свой трафик. Исследователи приводят несколько динамических DNS, которые связаны с тем же IP:
hef–klife[.]ddns[.]net
f–klife[.]ddns[.]net
php[.]no-ip[.]biz
ayalove[.]no-ip[.]biz
Вредонос работает очень гибко, позволяя злоумышленникам манипулировать функциональными возможностями устройства.
Стоить отметить также команду C&C, отвечающую за кражу данных устройства. Благодаря ней киберпреступники могут получить такую информацию, как журналы вызовов, SMS, контакты, номера телефонов, информацию SIM-карты, местоположение и закладки браузера.
Помимо этой информации, GhostCtrl также может получить следующие данные: версия ОС Android, имя пользователя, Wi-Fi, аккумулятор, UiMode, датчик, данные с камеры, браузер и поисковые запросы, процессы обслуживания, информация об активности и обои.
Но наиболее продвинутой его возможностью является возможность скрыто записывать голос или любое аудио, а затем загружать его на сервер злоумышленников. Весь украденный контент шифруется.
Одна из версий GhostCtrl также может выступать в качестве вымогателя – экран устройства блокируется, его пароль сбрасывается. Помимо этого, вредонос может записывать видео, используя камеру устройства, и загружать файл формата mp4 на сервер.
Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.
Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.
KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.
В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.
Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.