



Компания CoinDash заявила о краже $7,5 млн во время ICO

Компания CoinDash заявила о краже $7,5 млн во время ICO

Компания CoinDash заявила о краже $7,5 млн во время ICO

Представители социальной платформы по управлению криптоактивами, CoinDash, разослали своим инвесторам срочное предупреждение о том, что их сайт был скомпрометирован. Злоумышленники разместили на главной странице портала фейковый адрес для отправки криптовалюты эфир (Ethereum, эфириум). К этому моменту инвесторы успели перечислить на счет около 7,5 млн долларов.

«Это экстренное сообщение было отправлено вам, чтобы предостеречь вас от отправки денег на несанкционированный ETH-адрес. Похоже на то, что наша страница Token Sale была взломана, а адрес для отправки средств изменен. Пожалуйста, прекратите отправку средств на любой из адресов, пока мы не уведомим вас об урегулировании ситуации. В настоящее время мы изучаем ситуацию и вскоре отправим дальнейшие инструкции» - гласит предупреждение CoinDash.

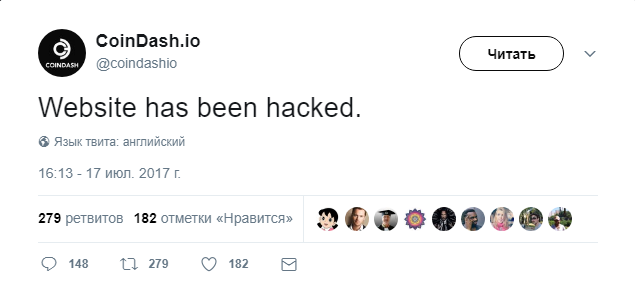
Также был опубликован твит с официального аккаунта  CoinDash, подтверждающий наличие проблемы.

Кампания CoinDash Token Sale была запущена сегодня, 17 июля 2017 года, она должна была продлиться 28 дней или до тех пор, пока средства не достигнут планки в 12 миллионов долларов.

Coindash призвана помочь криптовалютным инвесторам управлять и анализировать свои портфолио, делиться информацией о рынке и демонстрировать достижения.

Текущие партнеры Coindash включают CryptoCompare, Smith & Crown, RSK Labs, WINGS, ethere.camp, Antshares и HyperChain Capital.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru