



Вымогатель для Android угрожает отправить личные данные всем контактам

Вымогатель для Android угрожает отправить личные данные всем контактам

Вымогатель для Android угрожает отправить личные данные всем контактам

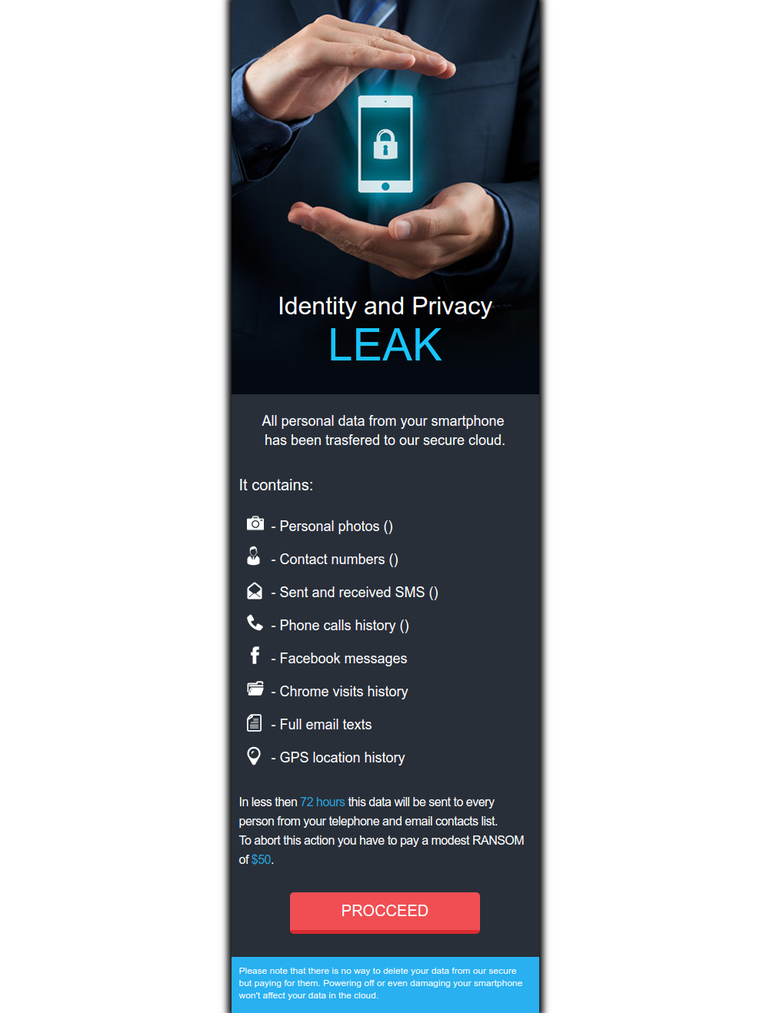
В официальном магазине приложений Google Play был обнаружен Android-вымогатель. Отличается он тем, что угрожает отправить историю веб-активности, а также конфиденциальную информацию всем контактам жертвы.

Вредонос был обнаружен исследователями McAfee и получил имя LeakerLocker. В отличие от большинства вымогателей, LeakerLocker не шифрует файлы пользователей, а делает резервную копию данных, хранящихся на устройстве. После этого пользователь ставится в известность о наличии такой копии, которую зловред угрожает отправить всем контактам в телефонной книге и электронной почте.

Злоумышленники требуют 50 долларов в обмен на то, чтобы личные данные не были отправлены третьим лицам. Эти данные включают: фотографии, сообщения Facebook, историю веб-поиска, письма электронной почты, историю местоположений и прочее. Ставка киберпреступников делается на человеческий фактор.

Два приложения в Google Play содержали эту вредоносную программу - Wallpapers Blur HD (загруженное от 5 000 до 10 000 раз) Booster & Cleaner Pro (загруженное от 1 000 до 5 000 раз).

Это значит, что где-то 15 000 человек стали жертвами LeakerLocker. Оба этих приложения имеют хорошие оценки, предположительно оставленные самими злоумышленниками.

После загрузки LeakerLocker запрашивает множество разрешений, в их числе возможность управлять вызовами, читать и отправлять сообщения, а также доступ к контактам.

До конца неизвестно, действительно ли вымогатель может получить доступ ко всей информации, которую он угрожает распространить. Анализ его кода показал, что он способен, по крайней мере, получить доступ к адресу электронной почты, некоторой контактной информации, истории браузера Chrome, текстовым сообщениям, вызовам, а также фотографиям с камеры.

Исследователи не рекомендуют платить злоумышленникам, так как  нет никакой гарантии, что данные не будут отправлены и в этом случае, или не используются повторно для шантажа.

Эксперты McAfee сообщили о своей находке Google, и, похоже, что та удалила два приложения, распространяющие вымогателя из Google Play.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru