Система раннего обнаружения киберугроз компании Group-IB, специализирующейся на предотвращении преступлений с использованием высоких технологий, зафиксировала активное распространение новой вредоносной программы, работающей под ОС Android.
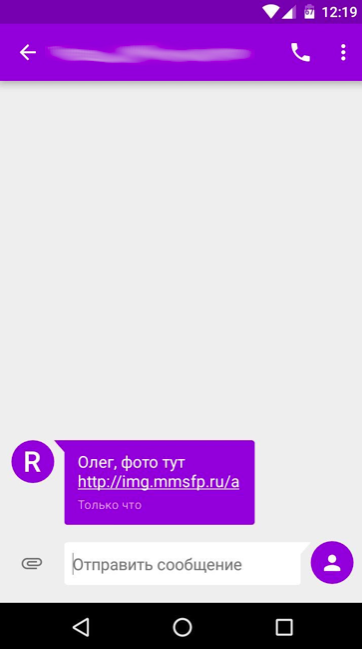
Вирус использует данные из телефонной книжки зараженного абонента, а антивирусное ПО не детектирует программу как вредоносную. Многие пользователи телефонов на ОС Android за последнюю неделю получили MMS-сообщения от кого-то из своего контакт-листа со ссылкой. В начале сообщения вирус подставлял имя из записной книжки зараженного лица.
При переходе по ссылке пользователь видел надпись «Уважаемый пользователь, вам пришла ммс-фотография. Посмотреть вы ее можете по ссылке ниже». При нажатии на кнопку «Посмотреть» на устройство загружалась вредоносная программа с расширением .APK. Также злоумышленники заботливо сопроводили спам инструкцией «Во время установки, нажмите НАСТРОЙКИ -> Разрешить установку из неизвестных источников -> OK»,
Механизм работы вируса
Попадая на устройство, вредоносная программа рассылает себя по контактным листам жертвы. Параллельно она делает запрос на номер SMS-банкинга жертвы, узнает баланс счета и переводит деньги на счета, подконтрольные злоумышленникам. При этом происходит перехват входящих SMS-сообщений, в результате чего жертва не подозревает, что у нее снимают деньги, даже если подключена функция SMS-оповещений о списаниях.
Также в функционал программы входит показ т.н. веб-фейков – окон браузера, визуально схожих с окошками авторизации банковских приложений. Вводя в них данные банковских карт, жертва отправляла их злоумышленникам напрямую. В ряде случаев вредоносная программа могла также блокировать телефон.
«Эта угроза направлена на пользователей ОС Android – клиентов банков, использующих SMS-банкинг и пользователей мобильных банковских приложений. Характерно, что антивирусные программы, установленные на телефонах жертв, ни на одном из этапов работы вируса не детектировали приложение как вредоносное (и продолжают его не детектировать). Антивирусы в этой ситуации просто не помогают», – сказал руководитель отдела динамического анализа вредоносного кода Group-IB Рустам Миркасымов.
Банки, которые хотят защитить своих клиентов, должны взаимодействовать с компетентными организациями для оперативной блокировки сайтов, распространяющих вредоносное ПО с использованием символики и брендов финансовых учреждений, а также использовать комплексные решения: сервисы, которые позволяют без установки дополнительного программного обеспечения на устройства клиентов выявлять подготовку к хищениям денежных средств, и данные Threat Intelligence, позволяющие отслеживать и предупреждать атаки на пользователей еще на этапе подготовки.
Что делать, чтобы не заразиться:
Настоятельно рекомендуем с максимальной осторожностью относится к «странным» сообщениям, полученных даже от знакомых их списка контактов
Обращайте внимание на расширения загружаемых файлов
Никогда не устанавливайте приложения для Android (.APK) из недоверенных источников и не давайте им дополнительных прав в системе.
Что делать, если вы уже заразились:
Сделайте копию информации с телефона в Google Cloud, чтобы сохранить базу контактов. Этот контент можно безопасно скопировать на ПК.
Сделайте на устройстве «factory reset» – возврат к заводским установкам.
Восстановите данные из облака и скопируйте с ПК
Если вы ввели данные своей карты в регистрационной форме веб-фейка – немедленно заблокируйте карту.
Что делать банкам, чтобы защитить своих клиентов от подобных угроз:
Взаимодействовать с компетентными организациями для оперативной блокировки сайтов, распространяющих вредоносное ПО с использованием символики и брендов финансовых учреждений.
Использовать сервисы, позволяющие без установки дополнительного программного обеспечения на устройства клиентов выявлять подготовку к хищениям денежных средств.
Использовать данные Threat Intelligence, позволяющие отслеживать и предупреждать атаки на пользователей еще на этапе подготовки.
Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.
Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.
Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.
Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.
Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.
Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.