



Classic Ether Wallet взломан, злоумышленники похитили $300 000

Classic Ether Wallet взломан, злоумышленники похитили $300 000

Classic Ether Wallet взломан, злоумышленники похитили $300 000

30 июня 2017 года неизвестные злоумышленники сумели перехватить контроль над доменом Classic Ether Wallet — кошелька для криптовалюты Ethereum Classic (ETC). Сообщается, что преступники применили социальную инженерию и сумели ввести в заблуждение сотрудников хостинг-провайдера 1on1, выдав себя за настоящих владельцев домена.

Первыми взлом заметили пользователи Reddit, а вскоре случившееся официально подтвердили и представили Classic Ether Wallet. В твиттере администрация предупредила, что пользоваться Classic Ether Wallet пока настоятельно не рекомендуется. Дело в том, что перехватив контроль над доменом, неизвестные злоумышленники немедленно начали пренаправлять пользователей на свой сервер, в результате чего чужие деньги оседали в их «карманах», пишет xakep.ru.

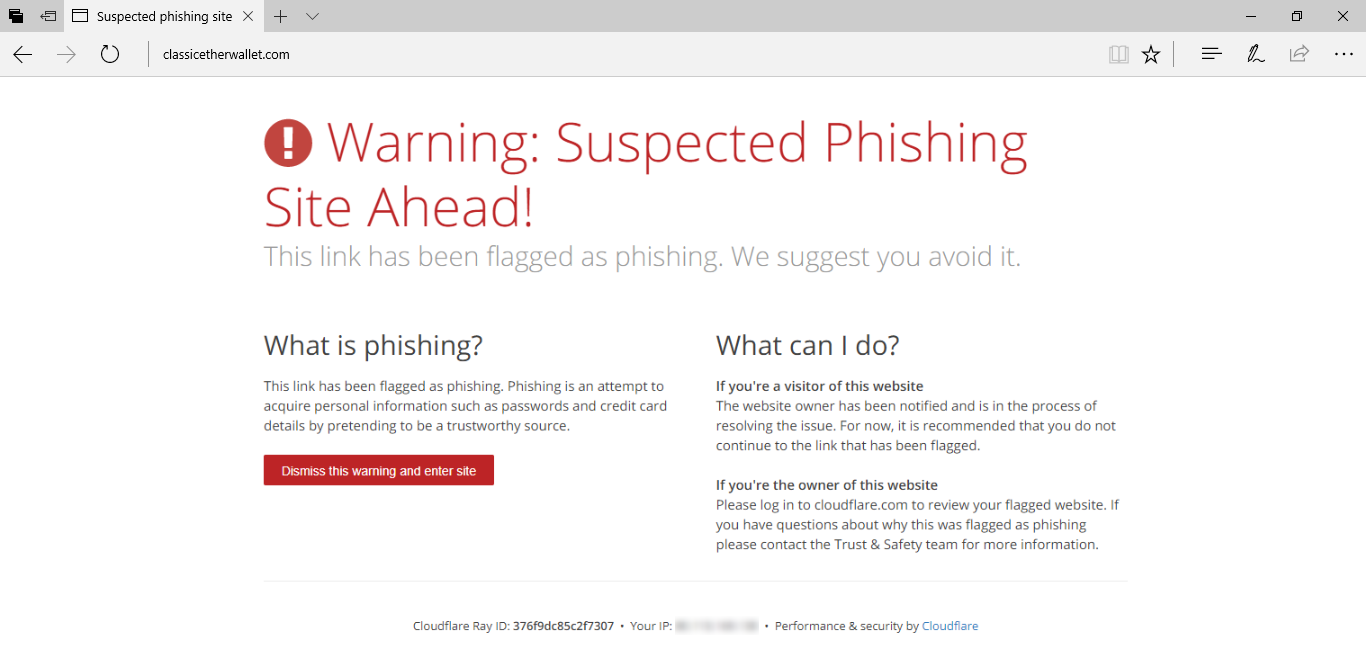
Разобравшись в происходящем, пользователи даже предложили устроить DDoS-атаку на домен, чтобы увести его в оффлайн, так как сочли это наиболее быстрым способом прекратить деятельность преступников. Но идти на такие крайние меры не пришлось: уже через несколько часов администрация Classic Ether Wallet, при поддержке экспертов, сумела убедить Cloudflare внести домен в черный список, что и спасло ситуацию.


На Reddit пострадавшие пользователи поделились рядом ETC-адресов, на которые в итоге попали их средства. Таким образом удалось подсчитать, что суммарно злоумышленники похитили порядка $300 000 в ETC эквиваленте.

Сообщается, что в настоящее время контроль над доменом Classic Ether Wallet восстановлен.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru