



Classic Ether Wallet взломан, злоумышленники похитили $300 000

Classic Ether Wallet взломан, злоумышленники похитили $300 000

Classic Ether Wallet взломан, злоумышленники похитили $300 000

30 июня 2017 года неизвестные злоумышленники сумели перехватить контроль над доменом Classic Ether Wallet — кошелька для криптовалюты Ethereum Classic (ETC). Сообщается, что преступники применили социальную инженерию и сумели ввести в заблуждение сотрудников хостинг-провайдера 1on1, выдав себя за настоящих владельцев домена.

Первыми взлом заметили пользователи Reddit, а вскоре случившееся официально подтвердили и представили Classic Ether Wallet. В твиттере администрация предупредила, что пользоваться Classic Ether Wallet пока настоятельно не рекомендуется. Дело в том, что перехватив контроль над доменом, неизвестные злоумышленники немедленно начали пренаправлять пользователей на свой сервер, в результате чего чужие деньги оседали в их «карманах», пишет xakep.ru.

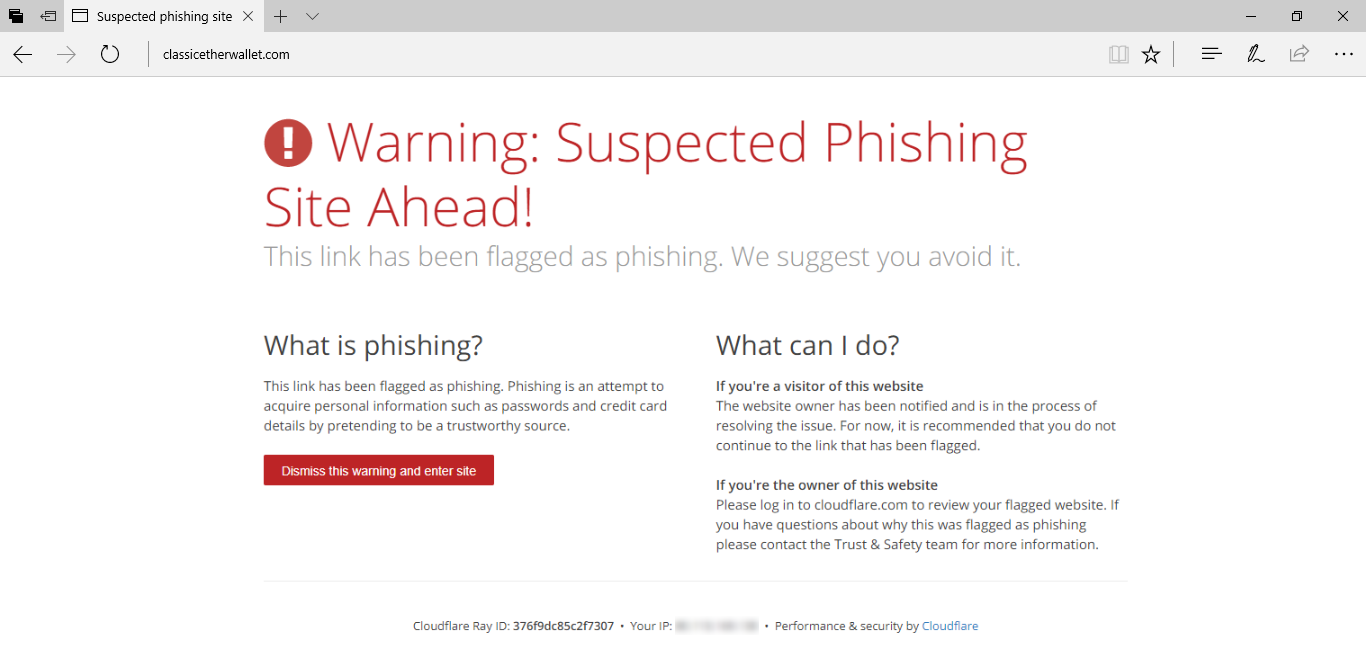
Разобравшись в происходящем, пользователи даже предложили устроить DDoS-атаку на домен, чтобы увести его в оффлайн, так как сочли это наиболее быстрым способом прекратить деятельность преступников. Но идти на такие крайние меры не пришлось: уже через несколько часов администрация Classic Ether Wallet, при поддержке экспертов, сумела убедить Cloudflare внести домен в черный список, что и спасло ситуацию.


На Reddit пострадавшие пользователи поделились рядом ETC-адресов, на которые в итоге попали их средства. Таким образом удалось подсчитать, что суммарно злоумышленники похитили порядка $300 000 в ETC эквиваленте.

Сообщается, что в настоящее время контроль над доменом Classic Ether Wallet восстановлен.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru