



Classic Ether Wallet взломан, злоумышленники похитили $300 000

Classic Ether Wallet взломан, злоумышленники похитили $300 000

Classic Ether Wallet взломан, злоумышленники похитили $300 000

30 июня 2017 года неизвестные злоумышленники сумели перехватить контроль над доменом Classic Ether Wallet — кошелька для криптовалюты Ethereum Classic (ETC). Сообщается, что преступники применили социальную инженерию и сумели ввести в заблуждение сотрудников хостинг-провайдера 1on1, выдав себя за настоящих владельцев домена.

Первыми взлом заметили пользователи Reddit, а вскоре случившееся официально подтвердили и представили Classic Ether Wallet. В твиттере администрация предупредила, что пользоваться Classic Ether Wallet пока настоятельно не рекомендуется. Дело в том, что перехватив контроль над доменом, неизвестные злоумышленники немедленно начали пренаправлять пользователей на свой сервер, в результате чего чужие деньги оседали в их «карманах», пишет xakep.ru.

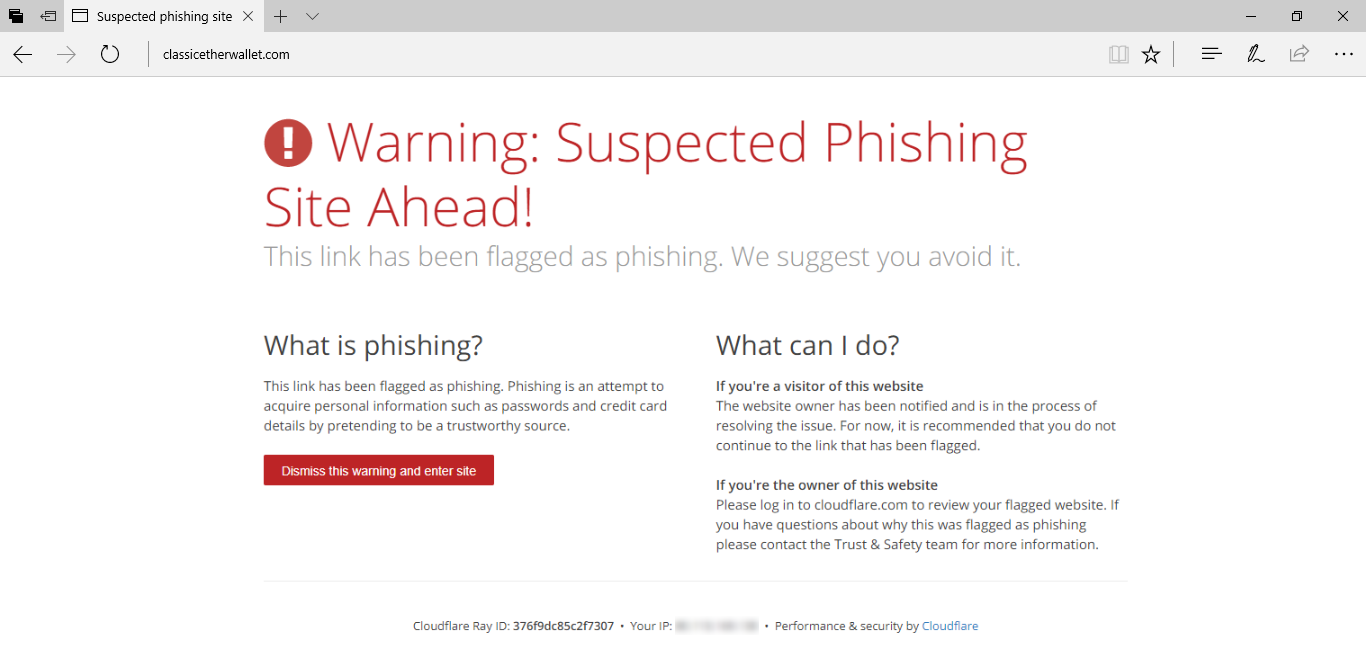
Разобравшись в происходящем, пользователи даже предложили устроить DDoS-атаку на домен, чтобы увести его в оффлайн, так как сочли это наиболее быстрым способом прекратить деятельность преступников. Но идти на такие крайние меры не пришлось: уже через несколько часов администрация Classic Ether Wallet, при поддержке экспертов, сумела убедить Cloudflare внести домен в черный список, что и спасло ситуацию.


На Reddit пострадавшие пользователи поделились рядом ETC-адресов, на которые в итоге попали их средства. Таким образом удалось подсчитать, что суммарно злоумышленники похитили порядка $300 000 в ETC эквиваленте.

Сообщается, что в настоящее время контроль над доменом Classic Ether Wallet восстановлен.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru