



Mozilla: Веб-сайты чаще используют современные технологии безопасности

Mozilla: Веб-сайты чаще используют современные технологии безопасности

Mozilla: Веб-сайты чаще используют современные технологии безопасности

Анализ, проведенный с использованием инструмента Observatory от Mozilla, показал, что веб-сайты все чаще используют современные технологии безопасности.

Observatory - бесплатный инструмент с открытым исходным кодом, разработанный инженером Mozilla, Эйприл Кинг (April King), был анонсирован в августе 2016 года. Его задача заключается в том, чтобы позволить разработчикам и администраторам сайтов понять, используют ли они все имеющиеся технологии безопасности в полном объеме.

Observatory учитывает использование таких технологий, как Content Security Policy (CSP, политика защиты контента), Contribute.json, cookies, cross-origin resource sharing (CORS, совместное использование ресурсов между разными источниками), HTTP Public Key Pinning (HPKP), HTTP Strict Transport Security (HSTS) и HTTP-заголовки для предупреждения уязвимостей.

Когда инструмент был впервые использован, Кинг отметила, что уровень использования современных защитных технологий безопасности очень низок. Несколько месяцев спустя Observatory показал некоторые улучшения в этом плане, а самые последние данные показывают уже серьезную тенденцию к росту в применении этих технологий.

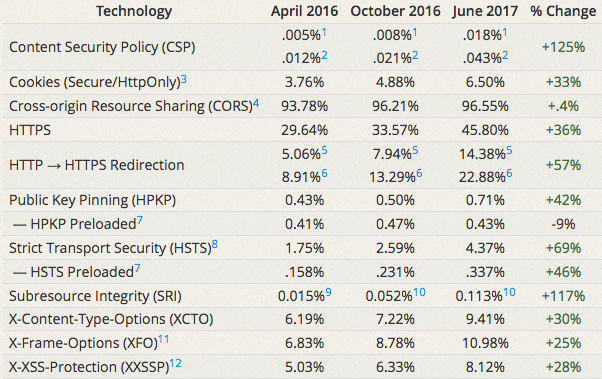
Например, с 1 апреля 2016 года число веб-сайтов, использующих CSP увеличилось на 125 процентов. Количество сайтов, использующих HTTPS, увеличилось на 36 процентов.

Кинг отметила, что рост числа сайтов, использующих CSP удивляет, так как эту технологию не так-то просто реализовать.

Также по словам Кинг, Observatory использовали более 50 000 веб-сайтов, из которых более 27 000 улучшили свою безопасность.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru