



Инструмент Elsa позволяет ЦРУ отслеживать пользователей через Wi-Fi

Инструмент Elsa позволяет ЦРУ отслеживать пользователей через Wi-Fi

Инструмент Elsa позволяет ЦРУ отслеживать пользователей через Wi-Fi

WikiLeaks опубликовала документ с подробным описанием инструмента Elsa, который, как утверждается, используется ЦРУ США для отслеживания местоположения людей через Wi-Fi ноутбуков.

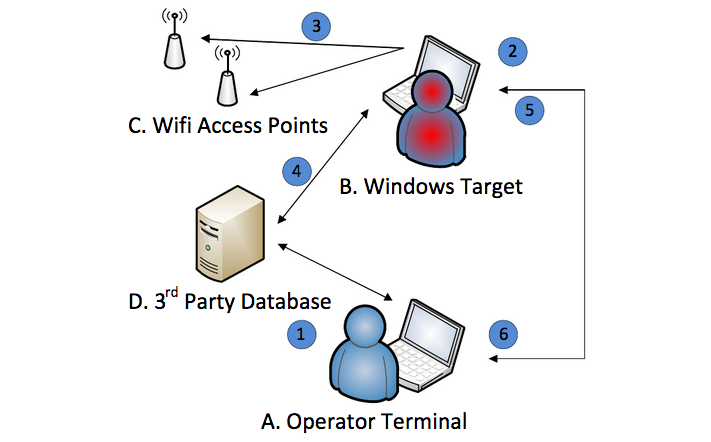
По словам его разработчиков, Elsa предоставляет геолокационные данные, записывая детали точек доступа Wi-Fi, включая уровень сигнала, в диапазоне целевого устройства Windows.

После установки Elsa на компьютер, инструмент начинает контролировать ближайшие точки Wi-Fi, даже если устройство не подключено к интернету. Как только компьютер подключится к интернету, Elsa сможет отправлять собранные данные Wi-Fi в базу данных, содержащую географическое расположение точек беспроводного доступа.

Документ WikiLeaks показал, что Elsa использует базы данных геолокации, созданные Google и Microsoft.

Данные зашифровываются и логируются, и злоумышленник может вручную получить их, подключившись к зараженному устройству.

«ELSA позволяет настроить такие параметры, как интервал выборки, максимальный размер файла журнала и метод invocation/persistence. Кроме того, использующееся базы геолокации от Google и Microsoft преобразуют необработанную информацию в геоданные, что позволяет создать профиль отслеживания целевого устройства» - говорит в документе WikiLeaks.

Также WikiLeaks дает понять, что развитие Elsa поддерживается разработчиком, и инструмент постоянно улучшается.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru