



Инструмент Elsa позволяет ЦРУ отслеживать пользователей через Wi-Fi

Инструмент Elsa позволяет ЦРУ отслеживать пользователей через Wi-Fi

Инструмент Elsa позволяет ЦРУ отслеживать пользователей через Wi-Fi

WikiLeaks опубликовала документ с подробным описанием инструмента Elsa, который, как утверждается, используется ЦРУ США для отслеживания местоположения людей через Wi-Fi ноутбуков.

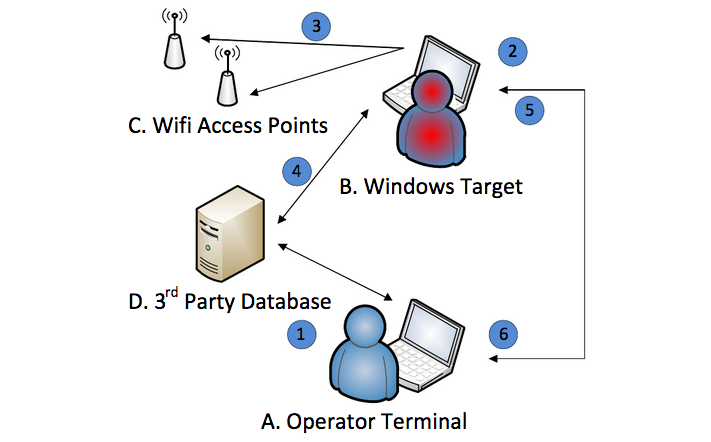
По словам его разработчиков, Elsa предоставляет геолокационные данные, записывая детали точек доступа Wi-Fi, включая уровень сигнала, в диапазоне целевого устройства Windows.

После установки Elsa на компьютер, инструмент начинает контролировать ближайшие точки Wi-Fi, даже если устройство не подключено к интернету. Как только компьютер подключится к интернету, Elsa сможет отправлять собранные данные Wi-Fi в базу данных, содержащую географическое расположение точек беспроводного доступа.

Документ WikiLeaks показал, что Elsa использует базы данных геолокации, созданные Google и Microsoft.

Данные зашифровываются и логируются, и злоумышленник может вручную получить их, подключившись к зараженному устройству.

«ELSA позволяет настроить такие параметры, как интервал выборки, максимальный размер файла журнала и метод invocation/persistence. Кроме того, использующееся базы геолокации от Google и Microsoft преобразуют необработанную информацию в геоданные, что позволяет создать профиль отслеживания целевого устройства» - говорит в документе WikiLeaks.

Также WikiLeaks дает понять, что развитие Elsa поддерживается разработчиком, и инструмент постоянно улучшается.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru