



M.E.Doc стал источником эпидемии шифратора Petya.C

M.E.Doc стал источником эпидемии шифратора Petya.C

M.E.Doc стал источником эпидемии шифратора Petya.C

Специалисты ESET установили источник эпидемии трояна-шифратора Win32/Diskcoder.C Trojan (Petya.С). Злоумышленники скомпрометировали бухгалтерское программное обеспечение M.E.Doc, широко распространенное в украинских компаниях, включая финансовые организации.

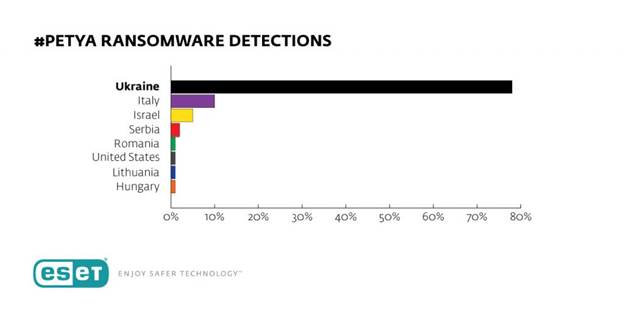
Некоторые корпоративные пользователи установили троянизированное обновление M.E.Doc, положив начало атаке, охватившей страны Европы, Азии и Америки. По данным системы телеметрии ESET, большинство срабатываний антивирусных продуктов ESET NOD32 пришлось на Украину, Италию и Израиль.

Вредоносная программа является новой модификацией семейства Petya. Антивирусные продукты ESET детектируют ее как Win32/Diskcoder.C Trojan. Если Win32/Diskcoder.C Trojan успешно инфицирует главную загрузочную запись (MBR — Master Boot Record), он зашифрует весь жесткий диск. В противном случае, программа шифрует все файлы (как Mischa).


Шифратор распространяется при помощи SMB-эксплойта EternalBlue, который ранее стал причиной массового характера эпидемии WannaCry. Дальнейшее распространение внутри локальной сети осуществляется через PsExec. Это сочетание обуславливает стремительное распространение вредоносной программы.

Для заражения корпоративной сети достаточно одного уязвимого компьютера, на котором не установлены обновления безопасности. С его помощью вредоносная программа попадет в сеть, получит права администратора и распространится на остальные устройства.     

Продукты ESET детектируют Win32/Diskcoder.C Trojan, начиная с 14:30 по московскому времени, а также защищают на сетевом уровне от эксплойт-атак с использованием EternalBlue.

Рекомендации для пользователей:

  1. Убедитесь, что все узлы сети защищены комплексным антивирусным ПО, которое обновлено до последней версии и поддерживает современные технологии обнаружения.
  2. Установите все актуальные обновления безопасности Microsoft Windows. Это можно сделать по прямой ссылке.
  3. По необходимости проверьте рабочие станции на предмет защищенности от эксплойт-атак с EternalBlue. Бесплатная утилита ESET для проверки доступна по ссылке.
  4. При подозрении на заражение отключите инфицированные рабочие станции от корпоративной сети и обратитесь в службу технической поддержки вашего антивирусного вендора.
  5. Если заражение произошло, не рекомендуем платить выкуп злоумышленникам. Почтовый адрес злоумышленников был заблокирован, вы не сможете получить ключ для расшифровки даже если оплата будет произведена.
  6. Домашние пользователи ESET. Установить обновление антивирусного продукта. ESET NOD32 детектирует новую модификацию Petya.C начиная с 14:30 по московскому времени 27 июня.
  7. Корпоративные пользователи ESET. Отправить обновления на все рабочие станции или установить обновление. 

Android-приложения научились обходить блокировку трафика вне VPN

Исследователь Армин Шупук обнаружил в Android механизм, позволяющий обычному приложению отправлять пакеты мимо VPN даже при включённой функции «Блокировать соединения без VPN». Никакого root-доступа, ADB и опасных разрешений не требуется — достаточно штатного системного API.

Проблема связана с NAT-T keepalive — короткими пакетами UDP/4500, которые поддерживают сетевое соединение активным. Android может поручить их отправку чипу Wi-Fi, минуя обычный сетевой путь приложения и проверки VPN Lockdown.

В результате установленная программа способна регулярно обращаться к выбранному злоумышленником серверу через физическую сеть. Передавать произвольные данные таким способом нельзя: содержимое пакета задаёт сама платформа.

Однако получатель видит реальный IP-адрес устройства, время отправки и факт его присутствия в сети. Этого достаточно для определения провайдера, сопоставления активности и отслеживания перемещений между сетями.

Исследователь подтвердил утечку на Pixel 8 Pro с Android 16: роутер фиксировал пакет вне VPN каждые десять секунд. На смартфоне Samsung соединение оставалось активным более 24 часов. Работа механизма также подтверждена на устройстве Nothing, хотя отдельный перехват трафика для него не проводился.

По оценке автора, проблема затрагивает большинство устройств на Android 12 и новее, поддерживающих аппаратную отправку NAT-T keepalive через Wi-Fi. Однако полноценные испытания выполнены только на трёх моделях, поэтому речь идёт об оценке класса устройств, а не о проверке каждого смартфона на рынке.

Отчёт передали Google 15 мая 2026 года. Корпорация признала его дубликатом уже зарегистрированной проблемы, но сведения о CVE, исправлении или сроках выпуска патча публично не раскрыты.

До устранения ошибки пользователям с повышенными требованиями к анонимности рекомендуют пропускать весь трафик смартфона через внешний VPN-маршрутизатор, отключив мобильную сеть и альтернативные подключения.

RSS: Новости на портале Anti-Malware.ru