



Количество зловредов для умных устройств удвоилось с начала 2017 года

Количество зловредов для умных устройств удвоилось с начала 2017 года

Количество зловредов для умных устройств удвоилось с начала 2017 года

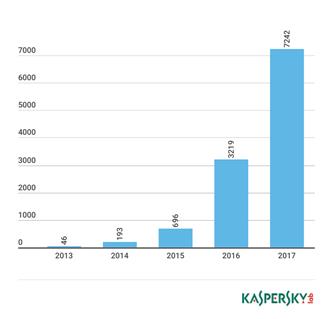
Число вредоносных программ для атак на устройства Интернета вещей превысило семь тысяч, причем более половины из них появились за первые шесть месяцев 2017 года. Такие цифры приводят эксперты «Лаборатории Касперского» в своей статье.

Аналитики компании также отмечают, что сейчас по всему миру работают больше 6 миллиардов подключенных к Интернету устройств, и люди подвергаются серьезной опасности. Взламывая умные гаджеты, злоумышленники получают возможность шпионить за пользователями, шантажировать их, а также использовать устройства в качестве промежуточного звена для совершения преступлений.


Рост количества образцов вредоносного ПО для умных устройств, 2013-2017 г.г.


Специалисты «Лаборатории Касперского» провели эксперимент и настроили несколько ловушек («ханипотов»), которые имитировали различные умные устройства. Первые попытки несанционированного подключения к ним эксперты зафиксировали уже через несколько секунд. За сутки было зарегистрировано несколько десятков тысяч обращений. Среди устройств, атаки с которых наблюдали эксперты, более 63% можно определить как IP-камеры. Около 16% составили различные сетевые устройства и маршрутизаторы. Еще 1% пришелся на Wi-Fi-ретрансляторы, TV-приставки, устройства IP-телефонии, выходные ноды Tor, принтеры, устройства «умного дома». Остальные 20% устройств однозначно опознать не удалось.

Если посмотреть на географическое расположение устройств, с IP-адресов которых эксперты видели атаки на ханипоты, можно наблюдать следующую картину: в топ—3 стран вошли Китай (14% атакующих устройств), Вьетнам (12%) и Россия (7%).

Причина роста числа таких атак проста: Интернет вещей сегодня практически не защищен от киберугроз. Подавляющее большинство устройств работает на Linux, что упрощает жизнь преступникам: они могут написать одну вредоносную программу, которая будет эффективна против большого количества устройств. Кроме того, на большинстве IoT-гаджетов нет никаких защитных решений, а производители редко выпускают обновления безопасности и новые прошивки.

«Безопасность умных устройств — очень серьезная проблема, и мы все должны о ней задуматься. Прошлый год показал, что это не просто возможная, а вполне реальная угроза. За последнее время количество вредоносных программ для IoT-устройств резко выросло, но потолок еще далеко, — прокомментировал результаты исследования Владимир Кусков, эксперт по кибербезопасности «Лаборатории Касперского». — Одной из точек роста может стать, например, рынок DDoS-атак. Высокая конкуренция на нем подталкивает злоумышленников к поиску новых ресурсов, которые помогли бы им устраивать все более мощные атаки. Ботнет Mirai продемонстрировал, что такими ресурсами могут быть умные устройства, число которых исчисляется миллиардами уже сейчас, а к 2020 году аналитики различных компаний прогнозируют рост в пределах от 20 до 50 миллиардов устройств».

Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru