



Шифровальщик TeslaWare играет в русскую рулетку с файлами своих жертв

Шифровальщик TeslaWare играет в русскую рулетку с файлами своих жертв

Шифровальщик TeslaWare играет в русскую рулетку с файлами своих жертв

Специалисты компании Emsisoft обнаружили нового вымогателя, TeslaWare, о котором сообщили основателю ресурса Bleeping Computer Лоренсу Абрамсу (Lawrence Abrams), а тот изучил малварь более внимательно.

Абрамс пишет, что в настоящее время TeslaWare активно рекламируется на черном рынке, где продается за 35-70 евро (в зависимости от степени кастомизации). Для рекламы шифровальщика используются красивые постеры, рассказывающие обо всех характеристиках и особенностях малвари. Однако исследователь отмечает, что эти постеры являются более продвинутыми, чем сам вымогатель. Так, разработчики TeslaWare уверяют, что вредонос использует AES-256 шифрование, не обнаруживается антивирусными продуктами и надежно шифрует файлы, и оба последних утверждения ложны, пишет xakep.ru.

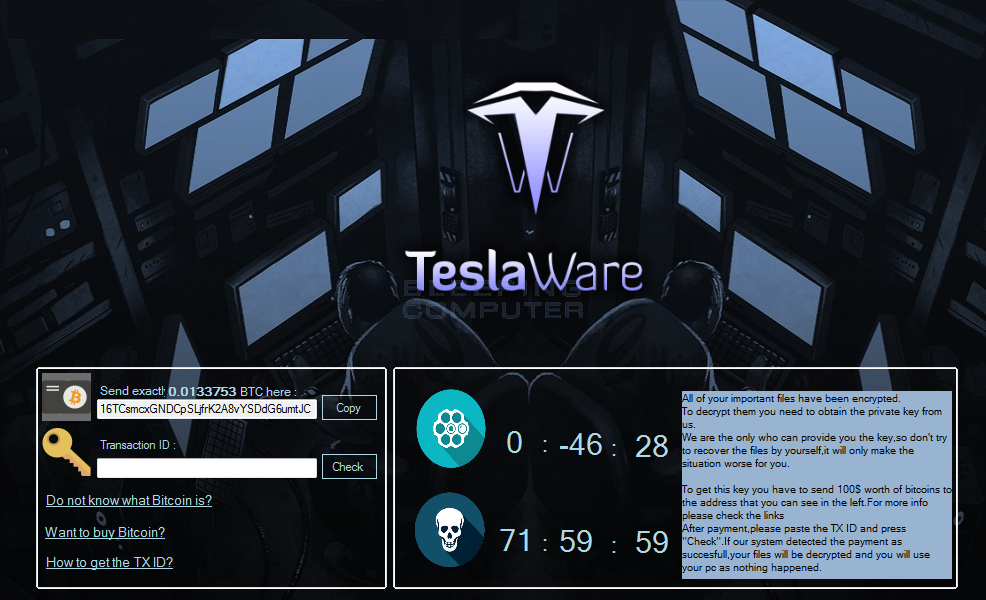
Тем не менее, файлы вымогатель действительно шифрует и, хуже того, удаляет. Так, по окончании шифрования TeslaWare отображает экран блокировки сразу с двумя таймерами. Первый таймер, обозначенный пиктограммой револьверного барабана, начинает отсчет с 59 минут. Когда это время истекает, TeslaWare играет в русскую рулетку с информацией пострадавшего, удаляя 10 случайных файлов.


Второй таймер, обозначенный пиктограммой черепа, отсчитывает 72 часа. Если за это время жертва не заплатит выкуп, вымогатель стирает вообще все файлы на диске C:.

Специалист не объясняет, какие именно уязвимости ему удалось выявить в коде вредоноса (так как плохие парни тоже читают Bleeping Computer), но он сообщает, что всю пострадавшую от действий шифровальщика информацию можно восстановить, не выплачивая выкуп. Абрамс рекомендует пострадавшим обращаться в специальную ветку на форуме сайта за получением помощи.

Также Абрамс обнаружил, что шифровальщик обладает несколькими неприятными функциями, которые пока не используются. Так, TeslaWare способен создавать новые сетевые папки на зараженном компьютере, которые операторы малвари могут использовать как точку входа в систему. Также шифровальщик обладает функцией NSpread, которая помогает ему копировать себя во все доступные сетевые папки, также создавая в них файл runme.pif или start.pif. Если пользователь удаленного компьютера запустит эти файлы, TeslaWare атакует и эту машину.

Подпишитесь на новости

41% опрошенных врачей используют ИИ в работе, но ответы перепроверяют

Нейросети уже добрались до врачебных кабинетов: около 41% опрошенных медиков используют ИИ в профессиональных задачах. При этом 93% врачей перепроверяют хотя бы часть сгенерированных ответов. Бот может говорить уверенно, но медицинского диплома ему это не добавляет.

Результаты опроса сообщества «Врачи РФ» опубликовали «Ведомости». Ежедневно или почти ежедневно к ИИ обращаются 16% респондентов, несколько раз в неделю — около 14%. Ещё более 11% используют его несколько раз в месяц или для отдельных задач.

Чаще всего нейросети помогают искать и обобщать медицинскую информацию: такой вариант выбрали 67% врачей с опытом использования ИИ. Ещё 46% изучают с их помощью сведения о лекарствах, 45% — клинические рекомендации. Вопрос допускал несколько ответов.

Полностью доверяют нейросетям только 6% опрошенных. Недоверие к результатам стало одним из главных препятствий для использования технологии. Среди других проблем — ограничения доступа к сервисам и интернету.

Около 28% респондентов пока обходятся без ИИ, но рассматривают такую возможность. Ещё 6% попробовали и перестали, а четверть не использует нейросети и не собирается.

RSS: Новости на портале Anti-Malware.ru