



Электронные сигареты опасны для компьютеров

Электронные сигареты опасны для компьютеров

Электронные сигареты опасны для компьютеров

Исследователи обнаружили еще один способ использования электронных сигарет – на этот раз он не вредит напрямую здоровью. С помощью небольших изменений они могут превратиться в хакерский инструмент.

Для подзарядки электронных сигарет используется подключение по USB, если в электронную сигарету добавить небольшую микросхему, то компьютер распознает устройство, как клавиатуру и будет исполнять полученные команды, пишет dailymail.co.uk.

Популярность электронных сигарет очень высока, при этом в обществе активно обсуждается вопрос вреда здоровью наносимый вейперам в сравнении с традиционными сигаретами. Кто победит не ясно, но у электронных сигарет добавился жирный минус – риск нанесения вреда компьютерной системе.

Открытие было сделано исследователем по информационной безопасности Россом Бевингтоном. Который сообщил, что модифицированная электронная сигарета может получить доступ к сетевому трафику и выдавая себя за клавиатуру отправлять команды, записанные в скрипте.

«Атака, проводимая с помощью электронной сигареты по типу очень похожа на PoisonTap, которую можно провести даже на заблокированную систему» - говорит Росс.

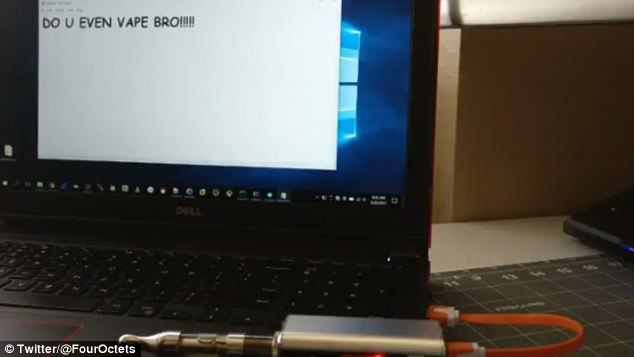
Еще один исследователь информационной безопасности, известный под ником FourOctets, опубликовал в Twitter видео на котором продемонстрировал процесс атаки. FourOctets держит в руках электронную сигарету, и подключает ее в USB-разъем. После чего на компьютере выполняется записанный в электронной сигарете скрипт и на рабочем столе появляется надпись «DO YOU EVEN VAPE BRO», ее цель продемонстрировать уровень опасности, которую несет подобная атака.


FourOctets не стал останавливаться на достигнутом и показал, как с помощью небольшого кода из 20 строк на компьютер могут быть загружены вредоносные программы.

В даркнете появился ИИ без цензуры вместо взломанных ChatGPT и Claude

Киберпреступникам предложили больше не возиться с джейлбрейками ChatGPT и Claude. На форуме Exploit появился сервис Luciferus — платная нейросеть, которая якобы отвечает на запросы без моральных и этических ограничений. Объявление 24 августа обнаружили специалисты Counter Threat Unit компании Sophos.

Его разместил пользователь под ником Optimus_Prime, зарегистрировавшийся на площадке в апреле.

Автор утверждает, что Luciferus работает на собственной модели со 120 млрд параметров. Правда, подтвердить это исследователям не удалось. По их оценке, внутри может находиться одна из открытых моделей семейства Qwen от Alibaba, дополнительно настроенная на отсутствие запретов.

Главное отличие Luciferus от взломанных версий популярных чат-ботов — стабильность. Джейлбрейк может перестать работать после очередного обновления, а локальную модель можно изначально запустить без защитных фильтров и спокойно продавать доступ.


Sophos проверила младший тариф, попросив нейросеть написать простой RAT на Python. Luciferus без лишних вопросов выдал русскоязычное описание функций трояна и исходный код. Исследователи его не запускали и не проверяли работоспособность.

На форуме подписки стоят от $35 до $75 в месяц и носят названия Inquisitor, Archdevil и Prince of Darkness. На сайте цены почему-то ниже — от $22 до $47, а тарифы уже называются Junior, Middle и Pro.

В Sophos считают Luciferus частью более крупного тренда: ИИ превращается в такой же товар подпольного рынка, как фишинговые наборы, трояны и шифровальщики. Опасность здесь не в появлении всемогущей нейросети, а в снижении порога входа.

RSS: Новости на портале Anti-Malware.ru