



ESEТ обнаружила крупнейшую со времен Stuxnet угрозу для АСУ ТП

ESEТ обнаружила крупнейшую со времен Stuxnet угрозу для АСУ ТП

ESEТ обнаружила крупнейшую со времен Stuxnet угрозу для АСУ ТП

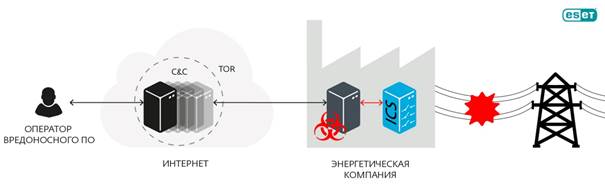
Эксперты ESET выполнили анализ вредоносной программы Win32/Industroyer, которая позволяет проводить атаки на электроэнергетические компании. Industroyer – сложная и крайне опасная вредоносная программа, предназначенная для нарушения критических процессов в промышленных системах управления, в частности, в энергокомпаниях.

Подобное ПО могло послужить причиной сбоя энергоснабжения в Киеве в декабре 2016 года. Программа позволяет хакерам напрямую управлять выключателями и прерывателями цепи на электрических подстанциях. Возможный ущерб от атаки Industroyer – от простого отключения подачи электроэнергии до повреждения оборудования.


Industroyer использует четыре промышленных протокола связи, распространенных в электроэнергетике, управлении транспортом, водоснабжении и других критических инфраструктурах. Протоколы создавались десятилетия назад без учета требований безопасности. Поэтому хакерам не пришлось искать их уязвимости – достаточно было «научить» Industroyer использовать эти протоколы. Как следствие, любое вмешательство злоумышленников в работу промышленной сети может привести к фатальным последствиям.

Industroyer имеет модульную структуру. В его составе основной и дополнительный бэкдоры, четыре модуля для работы с коммуникационными протоколами, стиратель данных и DoS-инструмент для атак типа «отказ в обслуживании». Часть компонентов разработана с прицелом на конкретные марки электрооборудования.

Впечатляющие возможности Industroyer указывают на высокую квалификацию авторов и глубокое понимание устройства промышленных систем управления. Маловероятно, что подобное ПО было разработано без доступа к оборудованию, которое используется в целевой среде. Более того, кибергруппа, стоящая за Industroyer, может перенастроить программу, чтобы атаковать любую промышленную среду, где используются целевые протоколы связи.

«Недавняя атака на украинские энергокомпании должна послужить сигналом для всех ИБ-специалистов, отвечающих за критические системы, – комментирует Антон Черепанов, старший вирусный аналитик ESET. – Устойчивость Industroyer в системе и его способность напрямую влиять на работу промышленного оборудования делает его наиболее опасной угрозой со времен Stuxnet, нанесшего урон ядерной программе Ирана». 

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru