



ESEТ обнаружила крупнейшую со времен Stuxnet угрозу для АСУ ТП

ESEТ обнаружила крупнейшую со времен Stuxnet угрозу для АСУ ТП

ESEТ обнаружила крупнейшую со времен Stuxnet угрозу для АСУ ТП

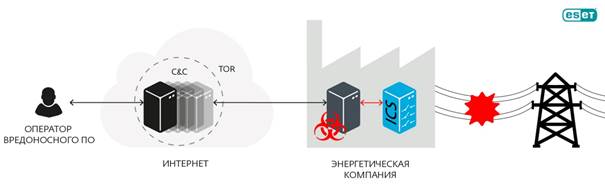
Эксперты ESET выполнили анализ вредоносной программы Win32/Industroyer, которая позволяет проводить атаки на электроэнергетические компании. Industroyer – сложная и крайне опасная вредоносная программа, предназначенная для нарушения критических процессов в промышленных системах управления, в частности, в энергокомпаниях.

Подобное ПО могло послужить причиной сбоя энергоснабжения в Киеве в декабре 2016 года. Программа позволяет хакерам напрямую управлять выключателями и прерывателями цепи на электрических подстанциях. Возможный ущерб от атаки Industroyer – от простого отключения подачи электроэнергии до повреждения оборудования.


Industroyer использует четыре промышленных протокола связи, распространенных в электроэнергетике, управлении транспортом, водоснабжении и других критических инфраструктурах. Протоколы создавались десятилетия назад без учета требований безопасности. Поэтому хакерам не пришлось искать их уязвимости – достаточно было «научить» Industroyer использовать эти протоколы. Как следствие, любое вмешательство злоумышленников в работу промышленной сети может привести к фатальным последствиям.

Industroyer имеет модульную структуру. В его составе основной и дополнительный бэкдоры, четыре модуля для работы с коммуникационными протоколами, стиратель данных и DoS-инструмент для атак типа «отказ в обслуживании». Часть компонентов разработана с прицелом на конкретные марки электрооборудования.

Впечатляющие возможности Industroyer указывают на высокую квалификацию авторов и глубокое понимание устройства промышленных систем управления. Маловероятно, что подобное ПО было разработано без доступа к оборудованию, которое используется в целевой среде. Более того, кибергруппа, стоящая за Industroyer, может перенастроить программу, чтобы атаковать любую промышленную среду, где используются целевые протоколы связи.

«Недавняя атака на украинские энергокомпании должна послужить сигналом для всех ИБ-специалистов, отвечающих за критические системы, – комментирует Антон Черепанов, старший вирусный аналитик ESET. – Устойчивость Industroyer в системе и его способность напрямую влиять на работу промышленного оборудования делает его наиболее опасной угрозой со времен Stuxnet, нанесшего урон ядерной программе Ирана». 

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru