



Ошибки в киберзащите обходятся компаниям в полмиллиона долларов

Ошибки в киберзащите обходятся компаниям в полмиллиона долларов

Ошибки в киберзащите обходятся компаниям в полмиллиона долларов

За последние 12 месяцев каждая вторая промышленная компания в мире пережила от одного до пяти киберинцидентов – они затронули критически важные инфраструктуры или автоматизированные системы управления технологическими процессами (АСУ ТП) на этих предприятиях.

Такие данные «Лаборатория Касперского» получила в ходе исследования, в котором приняли участие более 350 представителей индустриальных организаций по всему миру, включая Россию. На устранение последствий этих инцидентов, случившихся в течение года, каждая компания потратила в среднем 497 тысяч долларов США.

Опрос также показал, что столкновение с киберугрозами не стало неожиданностью для промышленных предприятий – три четверти компаний допускают вероятность пострадать от кибератаки. Более того, 83% респондентов считают себя хорошо подготовленными к тому, что в их промышленных инфраструктурах может произойти какой-либо инцидент. 

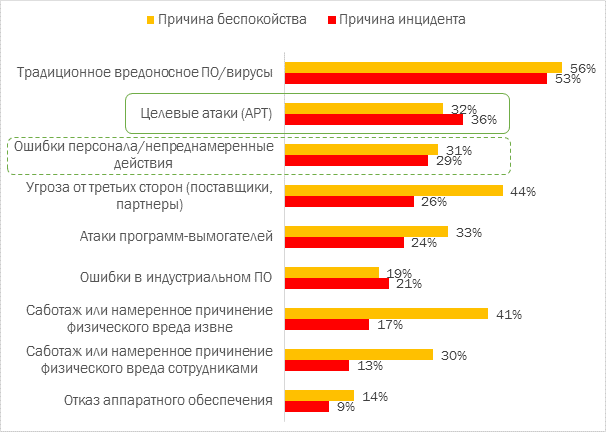
Больше всего на сегодняшний день компании опасаются возможности заражения вредоносным ПО. И реальность показывает, что это не напрасно – 53% пострадавших от инцидентов предприятий подтвердили случаи столкновения с различными зловредами. Более того, около трети компаний (36%) подвергались таргетированным атакам. Таким образом, вредоносные программы и хорошо спланированные целенаправленные операции стали доминирующими угрозами для промышленных и критически важных инфраструктур.  

В то же время исследование показало, что компании зачастую недооценивают внутренние угрозы, опасаясь рисков извне. Так, 44% организаций полагают, что их кибербезопасности с большой долей вероятности будут угрожать какие-либо третьи лица, например, поставщики. А 33% считают, что наибольшую опасность для них представляют программы-вымогатели. Однако чаще киберинциденты в промышленных сетях случаются из-за ошибок и непреднамеренных действий персонала – именно этот фактор угрожал почти трети (29%) компаний. 


 «Мы наблюдаем все большую взаимную интеграцию корпоративных и индустриальных сетей, которые сегодня нередко образуют единую инфраструктуру промышленного предприятия. А это значит, что компаниям следует скорректировать подход к управлению и защите киберфизических систем, – отмечает Андрей Суворов, директор по развитию бизнеса безопасности критической инфраструктуры «Лаборатории Касперского». – Для этого важно понимать актуальный ландшафт угроз, знать возможные риски, оценивать, какие методы обеспечения защиты наиболее эффективны, и, конечно же, работать над повышением осведомленности сотрудников о новых киберопасностях».

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru