



Ошибки в киберзащите обходятся компаниям в полмиллиона долларов

Ошибки в киберзащите обходятся компаниям в полмиллиона долларов

Ошибки в киберзащите обходятся компаниям в полмиллиона долларов

За последние 12 месяцев каждая вторая промышленная компания в мире пережила от одного до пяти киберинцидентов – они затронули критически важные инфраструктуры или автоматизированные системы управления технологическими процессами (АСУ ТП) на этих предприятиях.

Такие данные «Лаборатория Касперского» получила в ходе исследования, в котором приняли участие более 350 представителей индустриальных организаций по всему миру, включая Россию. На устранение последствий этих инцидентов, случившихся в течение года, каждая компания потратила в среднем 497 тысяч долларов США.

Опрос также показал, что столкновение с киберугрозами не стало неожиданностью для промышленных предприятий – три четверти компаний допускают вероятность пострадать от кибератаки. Более того, 83% респондентов считают себя хорошо подготовленными к тому, что в их промышленных инфраструктурах может произойти какой-либо инцидент. 

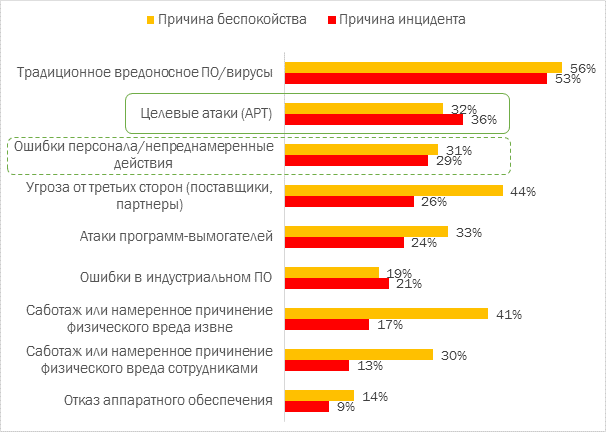
Больше всего на сегодняшний день компании опасаются возможности заражения вредоносным ПО. И реальность показывает, что это не напрасно – 53% пострадавших от инцидентов предприятий подтвердили случаи столкновения с различными зловредами. Более того, около трети компаний (36%) подвергались таргетированным атакам. Таким образом, вредоносные программы и хорошо спланированные целенаправленные операции стали доминирующими угрозами для промышленных и критически важных инфраструктур.  

В то же время исследование показало, что компании зачастую недооценивают внутренние угрозы, опасаясь рисков извне. Так, 44% организаций полагают, что их кибербезопасности с большой долей вероятности будут угрожать какие-либо третьи лица, например, поставщики. А 33% считают, что наибольшую опасность для них представляют программы-вымогатели. Однако чаще киберинциденты в промышленных сетях случаются из-за ошибок и непреднамеренных действий персонала – именно этот фактор угрожал почти трети (29%) компаний. 


 «Мы наблюдаем все большую взаимную интеграцию корпоративных и индустриальных сетей, которые сегодня нередко образуют единую инфраструктуру промышленного предприятия. А это значит, что компаниям следует скорректировать подход к управлению и защите киберфизических систем, – отмечает Андрей Суворов, директор по развитию бизнеса безопасности критической инфраструктуры «Лаборатории Касперского». – Для этого важно понимать актуальный ландшафт угроз, знать возможные риски, оценивать, какие методы обеспечения защиты наиболее эффективны, и, конечно же, работать над повышением осведомленности сотрудников о новых киберопасностях».

Подпишитесь на новости

В России заблокируют 26 тыс. мобильных номеров, оформленных сверх лимита

Российские операторы отключат около 26 тысяч мобильных номеров, зарегистрированных сверх разрешённого количества. Они числятся примерно за тысячей абонентов. Запас симок на все случаи жизни постепенно заканчивается, по крайней мере в операторских базах.

Данные заместителя главы Роскомнадзора Олега Терлякова с форума «Спектр-2026» приводят «Ведомости».

С начала года к середине октября количество номеров сверх лимита сократилось на 1,95 млн. По подсчётам издания, перелимит уменьшился в 76 раз.

Для граждан России действует ограничение в 20 сим-карт суммарно у всех операторов. Для иностранцев вдвое меньше — десять. Превышение становится основанием для блокировки.

Ограничения направлены против нелегального оборота номеров и телефонного мошенничества. Сим-карты могут оформлять на подставных лиц или граждан, которые вообще не знают о своём внезапном телеком-хозяйстве.

При этом сокращение перелимита на 1,95 млн номеров не означает, что все эти симки принадлежали мошенникам или были принудительно отключены. Статистика показывает, сколько номеров перестало числиться сверх установленного потолка.

RSS: Новости на портале Anti-Malware.ru