



По словам экспертов, атака WannaCry больше всего затронула Windows 7

По словам экспертов, атака WannaCry больше всего затронула Windows 7

По словам экспертов, атака WannaCry больше всего затронула Windows 7

Исследователи безопасности сообщают о том, что большинство компьютеров, пострадавших от эпидемии WannaCry, работали под управлением Windows 7. Изначально считалось, что вредоносная активность WannaCry затронула преимущественно компьютеры под управлением Windows XP, так как эксплуатировалась уязвимость Server Message Block (SMB). Однако сейчас эксперты говорят о том, что число заражений Windows XP было незначительным.

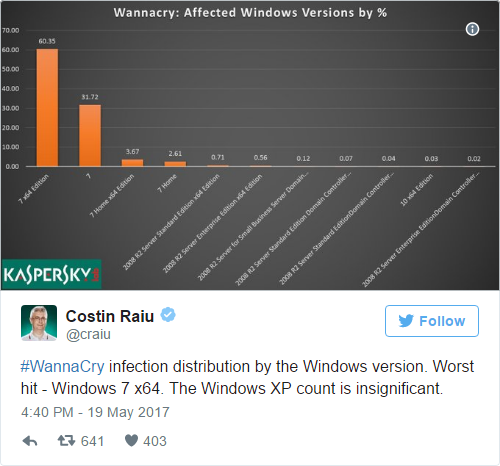
На самом же деле, Windows 7 x64 пострадала больше всего, что составляет 60,35% заражений, а Windows 7 x86 занимает второе место с 31,72%. Наряду с Windows 7 Home x64 и x86, процент заражения этих двух версий Windows 7 составляет 98%.

Эксперт Лаборатории Касперского привел в своем твите наглядный график, отражающий процент заражений разных операционных систем.

По оценкам исследователей, на сегодняшний день вымогатель заразил около 420 000 машин. Интересен тот факт, что WannaCry заражает не только ПК, но и другие типы компьютеров, в том числе медицинские устройства. Фактически, Национальная служба здравоохранения Великобритании (NHS) была одной из первых организаций, пострадавших от этой вредоносной программы.

Подпишитесь на новости

Невидимое СМС смерти обрывает звонки на Android, даже в экстренные службы

Для сбоя Android иногда достаточно сообщения, которое пользователь даже не увидит. Исследователь Марк Блащик показал атаку через специально сформированное СМС: оно аварийно завершает телефонную службу и обрывает текущий звонок, включая вызов экстренных служб. Открывать сообщение или нажимать ссылку не требуется.

Подробности исследователь опубликовал на отдельном сайте проекта SMS of Death.

Проблема находится в обработчике служебных WAP пуш-сообщений. Некорректные данные вызывают необработанное исключение, после чего телефонная служба перезапускается. В обычной переписке такое СМС не появляется, искать подозрительную ссылку тут бесполезно.

По результатам тестов автора, серия примерно из 20 сообщений способна надолго сделать устройство непригодным для использования. Ситуацию усугубляет повторная доставка: оператор снова отправляет неподтверждённое сообщение, а смартфон снова падает. В отдельных случаях возникает цикл перезагрузок, для выхода из которого нужен компьютер.

Исследователь воспроизвёл сбой на Pixel и Samsung Galaxy. По его данным, патч вошёл в октябрьский набор 2026 года для версий 14-17. Старые устройства, оставшиеся без поддержки, могут его не получить.

RSS: Новости на портале Anti-Malware.ru