



По словам экспертов, атака WannaCry больше всего затронула Windows 7

По словам экспертов, атака WannaCry больше всего затронула Windows 7

По словам экспертов, атака WannaCry больше всего затронула Windows 7

Исследователи безопасности сообщают о том, что большинство компьютеров, пострадавших от эпидемии WannaCry, работали под управлением Windows 7. Изначально считалось, что вредоносная активность WannaCry затронула преимущественно компьютеры под управлением Windows XP, так как эксплуатировалась уязвимость Server Message Block (SMB). Однако сейчас эксперты говорят о том, что число заражений Windows XP было незначительным.

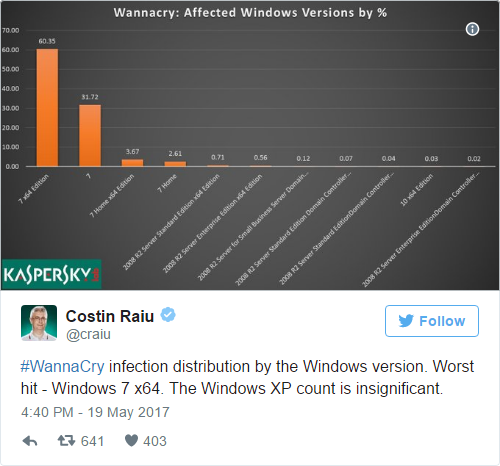
На самом же деле, Windows 7 x64 пострадала больше всего, что составляет 60,35% заражений, а Windows 7 x86 занимает второе место с 31,72%. Наряду с Windows 7 Home x64 и x86, процент заражения этих двух версий Windows 7 составляет 98%.

Эксперт Лаборатории Касперского привел в своем твите наглядный график, отражающий процент заражений разных операционных систем.

По оценкам исследователей, на сегодняшний день вымогатель заразил около 420 000 машин. Интересен тот факт, что WannaCry заражает не только ПК, но и другие типы компьютеров, в том числе медицинские устройства. Фактически, Национальная служба здравоохранения Великобритании (NHS) была одной из первых организаций, пострадавших от этой вредоносной программы.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru