



По словам экспертов, атака WannaCry больше всего затронула Windows 7

По словам экспертов, атака WannaCry больше всего затронула Windows 7

По словам экспертов, атака WannaCry больше всего затронула Windows 7

Исследователи безопасности сообщают о том, что большинство компьютеров, пострадавших от эпидемии WannaCry, работали под управлением Windows 7. Изначально считалось, что вредоносная активность WannaCry затронула преимущественно компьютеры под управлением Windows XP, так как эксплуатировалась уязвимость Server Message Block (SMB). Однако сейчас эксперты говорят о том, что число заражений Windows XP было незначительным.

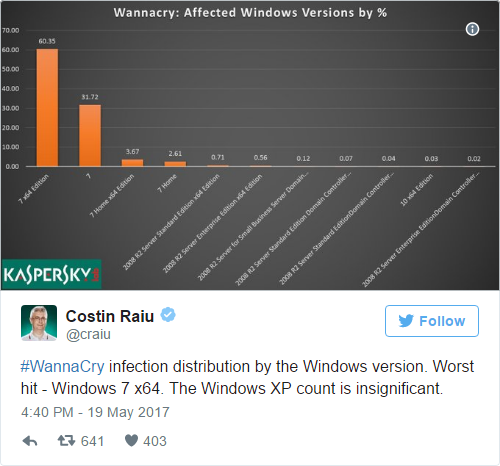
На самом же деле, Windows 7 x64 пострадала больше всего, что составляет 60,35% заражений, а Windows 7 x86 занимает второе место с 31,72%. Наряду с Windows 7 Home x64 и x86, процент заражения этих двух версий Windows 7 составляет 98%.

Эксперт Лаборатории Касперского привел в своем твите наглядный график, отражающий процент заражений разных операционных систем.

По оценкам исследователей, на сегодняшний день вымогатель заразил около 420 000 машин. Интересен тот факт, что WannaCry заражает не только ПК, но и другие типы компьютеров, в том числе медицинские устройства. Фактически, Национальная служба здравоохранения Великобритании (NHS) была одной из первых организаций, пострадавших от этой вредоносной программы.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru