



Эксперты Symantec обнаружили ошибку в ранних версиях вымогателя WannaCry

Эксперты Symantec обнаружили ошибку в ранних версиях вымогателя WannaCry

Эксперты Symantec обнаружили ошибку в ранних версиях вымогателя WannaCry

Исследователи обнаружили, что уязвимость в вымогателе WannaCry не позволила вредоносному приложению генерировать отдельные кошельки Bitcoin для каждой жертвы для сбора платежей.

Несмотря на то, что процедура шифрования этого вымогателя все еще не взломана, эксперты утверждают, что им уже удалось обнаружить ошибки во вредоносном коде.

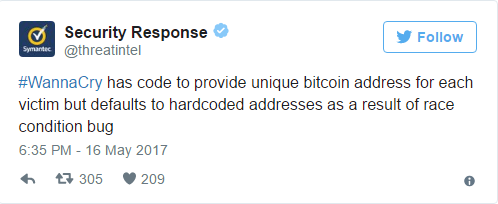
В недавнем твите Symantec Security Response говорится о том, что баг не позволял вредоносу использовать уникальный биткойн-адрес для каждой жертвы. Проблема привела к тому, что вымогатель использовал только три кошелька для сбора средств, что не позволяет его операторам отслеживать выплаты конкретным жертвам.

Исследователи настоятельно рекомендуют не оплачивать выкуп злоумышленникам, так как это не гарантирует возможность восстановления файлов. В случае с WannaCry, маловероятно, что жертвы получат свои файлы после оплаты.

Согласно недавнему сообщению от Symantec, авторы WannaCry выпустили версию, в которой ошибка адресов исправлена, однако большинство образцов все еще содержат ее. По мнению экспертов, получение прибыли является приоритетом для киберпреступников, стоящих за WannaCry, устранение обнаруженной ошибки косвенно подтверждает этот факт.

Некоторые файлы можно восстановить

Хорошей новостью является тот факт, что некоторые файлы можно восстановить, особенно в старых версиях Windows XP. Вымогатель перезаписывает файлы, хранящиеся на Рабочем столе, в Моих документах и на любых съемных дисках, затем удаляет их.

Файлы, находящиеся в других местах, вредоносная программа перемещает во временную папку, а затем обычно удаляет их, не перезаписывая.

«Это значит, что файлы могут быть восстановлены, но коэффициент восстановления может отличаться от системы к системе, потому что удаленный файл может быть перезаписан другими операциями с дисками» - говорит Symantec.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru