



ЛК зафиксировала снижение количества DDoS-атак в 2017 году

ЛК зафиксировала снижение количества DDoS-атак в 2017 году

ЛК зафиксировала снижение количества DDoS-атак в 2017 году

Согласно отчету «Лаборатории Касперского», первый квартал 2017 ознаменовался традиционным для начала года спадом числа DDoS-атак. При этом общий вектор развития угрозы подтверждает прогнозы экспертов компании. По сравнению с аналогичным периодом предыдущего года количество и сложность атак продолжает расти.

Системой Kaspersky DDoS Intelligence в первые три месяца 2017 года были зафиксированы атаки по целям, расположенным в 72 странах мира. 

Первое место по числу серверов управления ботнетами остается за Южной Кореей, а на второе вышли США. Нидерланды впервые c апреля 2015 года вытеснили из тройки лидеров Китай, который опустился на седьмую позицию. Россия осталась на четвертом месте. Кроме того, из десятки стран с наибольшим числом командных серверов вышли Япония, Украина и Болгария. Вместо них появились Гонконг, Румыния и Германия.


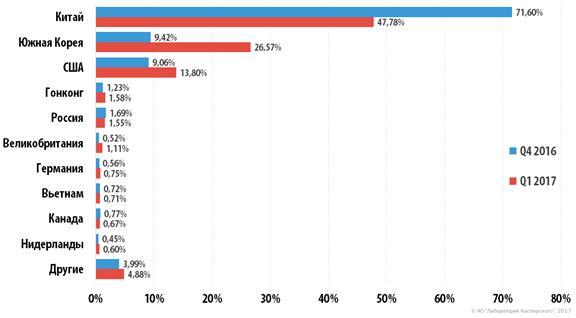
Распределение уникальных мишеней DDoS-атак по странам


Распределение по операционным системам в этом квартале тоже изменилось. Потеснив ботнеты из устройств Интернета вещей на Linux, на первый план вышли Windows-боты: их доля выросла с 25% в прошлом квартале до 60% в январе-марте 2017. 

За отчетный период не было зарегистрировано ни одной атаки с усилением, зато наблюдался рост числа атак с использованием шифрования. Это соответствует прошлогодним прогнозам «Лаборатории Касперского»: набирают популярность сложные DDoS-атаки, которые нелегко обнаружить стандартными защитными инструментами.

В целом, начало года было довольно тихим — наибольшее число атак (994) наблюдалось 18 февраля, а рекорд по продолжительности нападения составил всего 120 часов. Это значительно меньше, чем в четвертом квартале 2016 года: тогда самая продолжительная атака длилась 292 часа.

«Начало года традиционно характеризуется ощутимым спадом числа DDoS-атак — тенденция сохраняется на протяжении вот уже пяти лет. Это может быть связано с тем, что злоумышленники или их заказчики устраивают себе отпуск, — прокомментировал Алексей Киселев, менеджер Kaspersky DDoS Prevention в России. — Однако несмотря на предсказуемый спад, с января по март этого года было зафиксировано больше DDoS-атак, чем в первом квартале 2016, что подтверждает вывод о росте их количества. Поэтому расслабляться не следует, лучше позаботиться о своей защите до того, как киберпреступники снова войдут в рабочий ритм».

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru