



Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Протокол CLDAP позволяет усилить DDoS-атаки в 70 раз

Специалисты Akamai сообщили (PDF), что им впервые удалось обнаружить DDoS-атаки с использованием протокола CLDAP (Connection-less Lightweight Directory Access Protocol). CLDAP является своего рода альтернативой LDAP протоколу Microsoft, и они оба работают с портом 389, однако если LDAP работает с TCP, то CLDAP использует UDP.

Согласно данным исследователей, с октября 2016 года злоумышленники стали практиковать DDoS-атаки с применением необычного протокола, которым, как потом оказалось, был CLDAP. Примерно в это же время специалисты компании Corero зафиксировали атаки с использованием LDAP.


В свежем отчете Akamai сказано, что в настоящее время оба протокола используются похожим образом — для усиления отраженных DDoS-атак. Применение LDAP или CLDAP требует, чтобы злоумышленники обратились к серверу, используя спуфинг IP-адреса отправителя (якобы обращение исходит с адреса жертвы). В итоге сервер отвечает на LDAP/CLDAP-запрос, адресуя ответ жертве атаки, пишет xakep.ru.

Специалисты пишут, что использование протоколов в качестве усилителя атак весьма эффективно. Если другие протоколы способны усилить DDoS-атаку в среднем на 10 (то есть пакет размером 1 байт превращается в 10 байт), то LDAP или CLDAP более эффективны. Так, LDAP дает прирост в 46 раз (до 55 в пиковом состоянии), а CLDAP и вовсе дает усиление в 56 раз (в пиковом состоянии до 70).

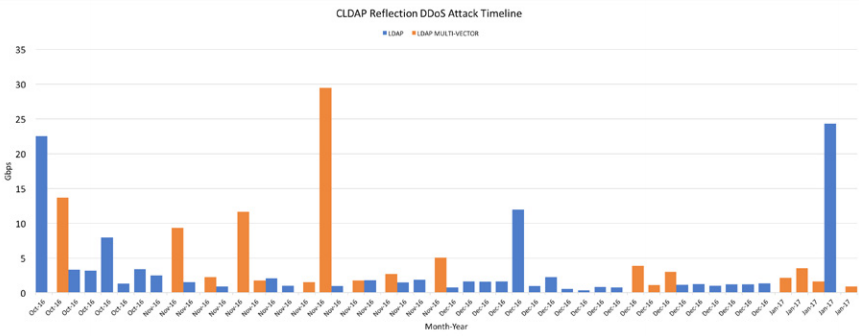
Аналитики сообщают, с октября 2016 года атаки с применением CLDAP были зафиксированы более 50 раз и исходили от 7629 уникальных CLDAP-«отражателей» (серверов LDAP с открытым 389 портом), причем 33 атаки полагались только на CLDAP и не задействовали другие протоколы вообще, что весьма необычно. Наиболее серьезная из этих атак имела мощность 24 Гбит/с.


Исследователи полагают, что относительно  небольшое количество атак означает, что злоумышленники пока лишь тестируют CLDAP в деле, но учитывая мощный усиливающий фактор, можно ожидать прироста таких DDoS-атак в будущем. Согласно Shoudan, в настоящее время в интернете можно обнаружить порядка 250 000 устройств с открытым 389 портом.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru